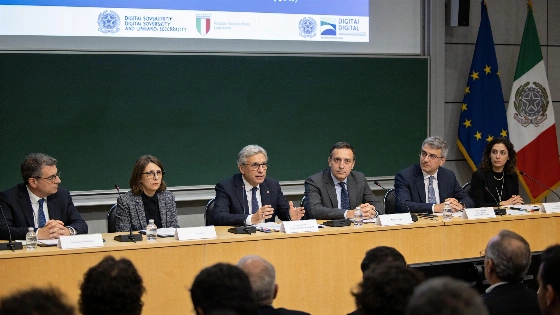
All'Università di Messina, esperti e istituzioni si incontrano per discutere di sovranità digitale e regole sulla cybersicurezza. Il convegno mette sul tavolo le sfide concrete della trasformazione digitale.
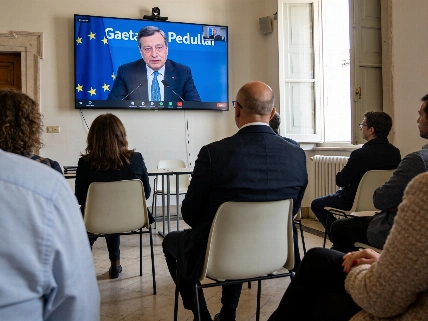
Giovedì 8 e venerdì 9 ottobre, l'Università degli Studi di Messina diventa il punto di incontro per chi si occupa di digitale e sicurezza. In quei giorni, accademici, tecnici e rappresentanti delle istituzioni si ritrovano per il convegno "Sovranità digitale e governo della cybersicurezza: fonti, istituzioni e regolazione", promosso dal Dipartimento di Scienze Politiche e Giuridiche.
Il convegno si inserisce nelle attività di ricerca del PRIN "Ordine pubblico digitale e sicurezza cibernetica", coordinato dal prof. Riccardo Ursi dell'Università di Palermo. La responsabilità locale è del prof. Alessandro Morelli, direttore del Dipartimento di Scienze Politiche e Giuridiche di Messina. Il programma si divide in tre sessioni. Si parla di sovranità nel cyberspazio, del ruolo delle istituzioni pubbliche e dei modelli di regolazione nei settori strategici.
Sessioni tematiche e protagonisti
La prima sessione, guidata dal prof. Alessandro Morelli, affronta il tema della sovranità digitale nella gestione della cybersicurezza. Intervengono Alessandro De Pedys, Francesco Maria Talò, Antonio Iannuzzi e Lara Trucco. Venerdì mattina, la seconda sessione è presieduta dal prof. Francesco Martines e si concentra su istituzioni e governance della cybersicurezza. Nel pomeriggio, il prof. Francesco Ciraolo coordina la terza sessione, dedicata alla regolazione della cybersicurezza in settori chiave: sanità, difesa, servizi di pagamento, trasporto marittimo e blockchain.
Il quadro normativo europeo è cambiato con la Direttiva NIS2 (2022/2555). Questa ha sostituito la NIS1 (2016/1148), allargando il numero di organizzazioni coinvolte e rafforzando i requisiti su gestione dei rischi, sorveglianza e risposta agli incidenti cyber. In Italia, la NIS2 è stata recepita con il decreto n. 138/2024, pubblicato in Gazzetta Ufficiale il 1° ottobre 2024 ed entrato in vigore il 16 ottobre. Le organizzazioni devono ora adottare misure di sicurezza adeguate e proporzionate. L'Agenzia per la Cybersicurezza Nazionale (ACN) definisce le specifiche tecniche, le scadenze e le fasi di attuazione. Sono già state fissate 37 misure di base per i soggetti "importanti" e 43 per quelli "essenziali". Le organizzazioni hanno 18 mesi dall'inclusione nell'elenco nazionale per adeguarsi. L'obbligo di notifica degli incidenti scatta dopo 9 mesi.
Il regime di notifica degli incidenti cyber è già operativo in Italia, mentre il pieno passaggio alle misure di sicurezza di base è previsto tra settembre e ottobre 2026, dopo di che l'attenzione si sposterà dalle attività di accompagnamento alle verifiche di conformità.
Il programma prevede anche momenti di dibattito e interventi programmati. L'obiettivo è mettere a confronto competenze giuridiche, istituzionali e tecniche su temi che oggi toccano la tutela dei diritti, la sicurezza nazionale e il funzionamento delle democrazie. Le conclusioni sono affidate al prof. Riccardo Ursi.
Implicazioni per studenti e professionisti
Gli studenti del Dipartimento SCIPOG ottengono 0,25 CFU per ogni sessione a cui partecipano. È stato richiesto anche l'accreditamento dell'evento al Consiglio dell'Ordine degli Avvocati di Messina. Il convegno si inserisce in un contesto nazionale ed europeo dove sovranità digitale e cybersicurezza sono ormai centrali nelle strategie pubbliche. Lo confermano anche analisi precedenti sul tema.
Messina diventa così banco di prova per la collaborazione tra università e istituzioni nella costruzione di modelli di governance e regole sulla cybersicurezza. Oggi la trasformazione digitale impone scelte rapide. Serve mettere insieme competenze giuridiche, tecniche e istituzionali. Solo così si passa da dichiarazioni di principio a strategie concrete. L'Italia, se vuole contare davvero sulla scena della sovranità digitale, deve investire in questi spazi di confronto e progettazione condivisa.
C'è anche un aspetto tecnico che pesa: la sicurezza delle supply chain. La NIS2 obbliga le organizzazioni a valutare i rischi legati ai fornitori di tecnologie e servizi esterni. La compliance si estende oltre i confini dei sistemi informativi interni. Per il settore finanziario, invece, si applica il regolamento DORA (2022/2554), che disciplina la resilienza operativa digitale delle organizzazioni finanziarie e si aggiunge ai requisiti generali della NIS2. Altri dettagli sulle misure e le scadenze sono disponibili nella sintesi tecnica di ICT Security Magazine.