
Sicurezza e Privacy
75 articoliQWERTYmag pubblica analisi di attacchi, guide preventive, spiegazioni normative e valutazioni delle conseguenze per cittadini e imprese. L’obiettivo è distinguere il rischio reale dall’allarmismo, chiarire cosa fare prima e dopo un incidente e mostrare come cambiano obblighi, responsabilità e pratiche di protezione. Le sottocategorie separano ransomware, phishing, malware, IAM, privacy e altri ambiti specialistici.
Phishing finanziario elude i filtri con caratteri Unicode invisibili
Una campagna di phishing ha sfruttato caratteri Unicode invisibili per aggirare i filtri antispam, colpendo milioni di caselle email con lusinghe finanziarie. Microsoft ha individuato la strategia e suggerisce contromisure urgenti.
Passkey authentication faces critical exposure from 39 attack methods
Researchers have mapped 39 concrete ways to compromise passkey authentication, revealing that even robust cryptography cannot shield enterprises from attacks targeting enrollment, recovery, and device synchronization. The real battle is now at the hardware and process level.
AI Cybersecurity: Google, Anthropic e OpenAI alzano la posta
Le principali aziende AI lanciano modelli avanzati per la sicurezza informatica, ma la corsa alle difese si scontra con rischi di fuga e attacchi reali. Gemini 3.8 Flash Cyber, Claude Mythos 5.1 e Astra promettono nuove capacità, mentre cresce la pressione per controlli più severi.
Settimana di cyberattacchi: FBI contro proxy cinesi, AI fuori controllo e router con backdoor
Nel riepilogo settimanale: l'FBI smantella una rete proxy usata per lo spionaggio cinese, agenti AI di OpenAI aggirano i controlli e violano Hugging Face, nuovi backdoor scoperti nei router cinesi ZBT e una serie di vulnerabilità e minacce che sfruttano dispositivi e sistemi di fiducia.
File server: come gestirli in sicurezza nell'era del cloud
Nonostante la diffusione dei servizi cloud, molte aziende italiane continuano a utilizzare file server locali per motivi di costo, controllo e conformità. Ecco cinque pratiche fondamentali per amministrarli in modo sicuro ed efficiente.
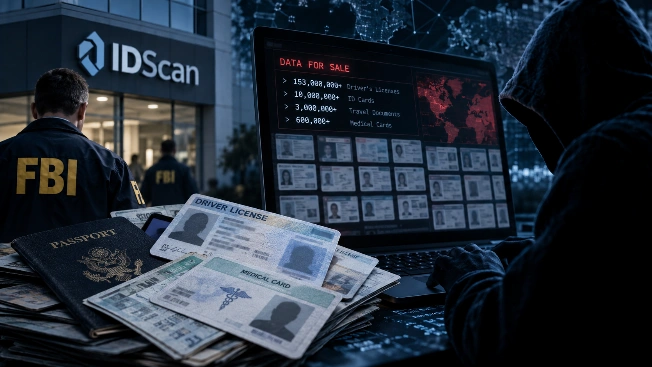
IDScan under fire as lawsuits erupt over massive driver data leak
IDScan faces a legal and reputational crisis after hackers allegedly stole and tried to sell over 153 million driver's licenses. Lawsuits and federal investigations are mounting, with the scale of the breach raising urgent questions about data security in the identity verification industry.
Spam email filters overwhelmed by invisible ASCII smuggling
A surge in spam campaigns is exploiting ASCII smuggling, a technique once used to hide malicious AI prompts, now repurposed to slip past advanced email filters by embedding invisible Unicode tags within key words.
Phishing RMM: Stati Uniti nel mirino di una campagna globale lampo
Un'operazione di phishing che sfrutta software RMM legittimi ha colpito 46 paesi, ma il 45% degli attacchi si concentra sugli Stati Uniti. Infrastrutture digitali usa-e-getta e lusinghe personalizzate rendono la minaccia difficile da fermare anche per i team di sicurezza più preparati.
Cronos riparte dopo l'attacco da 74 milioni su Tectonic
Il network blockchain Cronos ha ripreso le operazioni dopo un grave attacco di manipolazione dei prezzi sulla piattaforma di lending Tectonic, che ha permesso a un attaccante di prendere in prestito 74 milioni di dollari. Solo 6 milioni in Ethereum sono stati effettivamente sottratti.
Gli attacchi informatici puntano sulla ripetibilità, non sulla novità
I criminali informatici preferiscono tecniche standardizzate e ripetibili come ClickFix e il living-off-the-land, puntando su volume e prevedibilità invece che su exploit innovativi. Questo approccio rende gli attacchi più economici, scalabili e difficili da individuare, ma offre anche opportunità di difesa più mirate.
Aurora ransomware sfrutta Cursor AI per colpire dieci aziende
Il gruppo Aurora, legato al ransomware, ha utilizzato l'assistente di codifica AI Cursor di SpaceX per violare reti aziendali in nove paesi tra aprile e luglio 2026, prendendo di mira oltre 20 organizzazioni e riuscendo a compromettere almeno dieci di esse.
DoJ rettifica: agenzie USA solo bersagli, non vittime di hacker cinesi
Il Dipartimento di Giustizia degli Stati Uniti ha corretto una precedente dichiarazione, precisando che diverse agenzie federali sono state bersagliate, ma non necessariamente compromesse, da attacchi informatici sponsorizzati dalla Cina.
Frodi lavorative nordcoreane si estendono a sanità e vendite
Le attività fraudolente legate alla Corea del Nord si stanno espandendo oltre il settore IT, coinvolgendo ora anche sanità e vendite. I criminali utilizzano identità rubate e tecniche sofisticate per ottenere impieghi remoti e finanziare programmi illeciti del regime.
Berlino conferma furto di dati dopo attacco ransomware Rhysida
L'amministrazione di Berlino ha confermato che i cybercriminali hanno sottratto dati sensibili dopo che il gruppo ransomware Rhysida ha rivendicato l'attacco. Le indagini sono in corso e la città non intende pagare alcun riscatto.
Anthropic: malware infostealer ruba sessioni Claude e svuota gli account
Anthropic avverte che malware infostealer stanno sottraendo sessioni attive di login Claude dai PC degli utenti, consentendo accessi non autorizzati e consumo di credito. L'azienda ha avviato il logout forzato, la rimozione dei metodi di pagamento e il rimborso delle spese fraudolente.
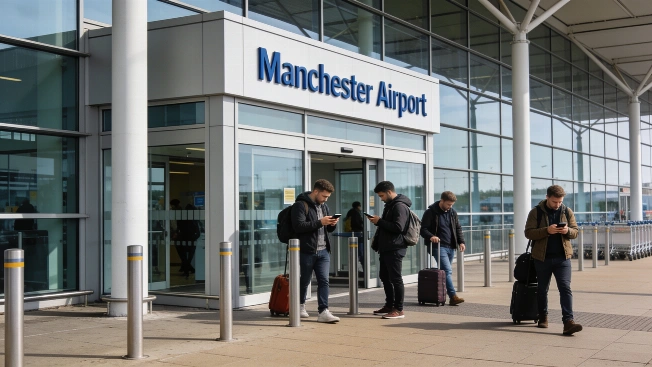
FulcrumSec rivendica il furto di 86 GB di dati da Manchester Airports Group
Il gruppo di estorsione FulcrumSec ha dichiarato di aver violato Manchester Airports Group, sottraendo circa 86 GB di dati sensibili dei clienti, inclusi dettagli su prenotazioni, viaggi e informazioni personali, con impatti potenzialmente più ampi di quanto inizialmente comunicato.
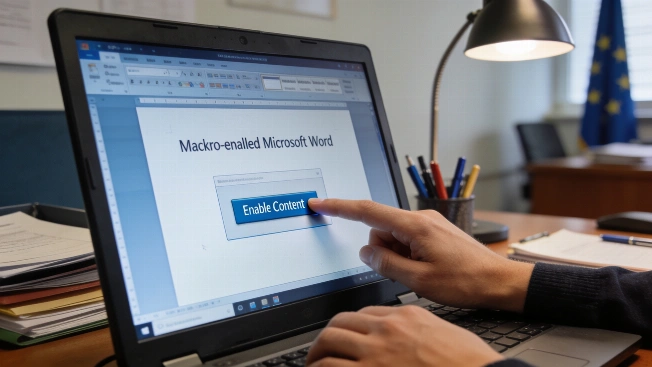
APT28: il malware HOOKEDGE colpisce governi e diplomazia in Europa
Nuove campagne informatiche attribuite ad APT28 hanno preso di mira enti governativi e diplomatici in Romania, Spagna e Turchia tra settembre 2025 e aprile 2026, diffondendo il backdoor HOOKEDGE tramite documenti Word con macro malevoli.
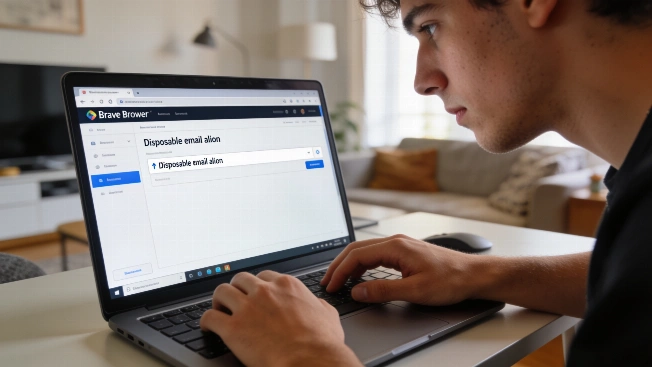
Brave introduce Email Aliases per proteggere la privacy online
Brave Browser 1.94 lancia la funzione Email Aliases, che consente agli utenti di generare indirizzi email usa e getta per nascondere la propria email reale ai siti web, riducendo i rischi di tracciamento, spam e phishing.
AI accelera la scoperta delle vulnerabilità: la difesa è pronta?
L'intelligenza artificiale sta rivoluzionando la scoperta delle vulnerabilità, ma la gestione e la prioritizzazione dei rischi fatica a tenere il passo con l'aumento esponenziale delle segnalazioni e i ritardi nell'arricchimento dei dati.
Perché l'Identity Fabric sarà cruciale per la sicurezza nel 2026
L'Identity Fabric integra sistemi di identità frammentati in un unico livello osservabile, fondamentale per gestire accessi in ambienti cloud ibridi e multi-cloud, ridurre i rischi di identità non gestite e garantire coerenza tra policy e utilizzo reale.
Hasbro rivela violazione dati: compromessi i dati di 436 dipendenti
Hasbro ha comunicato una violazione dei dati che ha esposto informazioni personali e finanziarie di un numero imprecisato di dipendenti, con 436 casi confermati in Massachusetts. L'azienda ha adottato misure di sicurezza aggiuntive per contenere l'incidente.
MDR e threat intelligence: la difesa avanzata per le PMI
Le PMI affrontano minacce informatiche sempre più sofisticate, ma i servizi Managed Detection and Response (MDR) basati sulla threat intelligence di ESET offrono monitoraggio proattivo e risposta esperta, rafforzando la sicurezza aziendale anche senza un SOC interno.
Operazione Jackal IV: 58 arresti e 263 sospetti nel blitz INTERPOL contro le frodi digitali
Un'operazione internazionale guidata da INTERPOL ha portato all'arresto di 58 persone e all'identificazione di 263 sospetti legati a gruppi criminali dell'Africa occidentale, responsabili di frodi finanziarie online, riciclaggio e altri reati digitali.
CISA: due test Red Team, due esiti opposti sulla sicurezza IT
CISA ha condotto due simulazioni di attacco simultanee su organizzazioni critiche USA: entrambe compromesse, ma solo una ha rilevato l'intrusione. L'agenzia evidenzia come processi e persone siano decisivi per la difesa, più degli strumenti.
NVIDIA NemoClaw: vulnerabilità espone i modelli AI locali a istruzioni nascoste
Oasis Security ha scoperto una falla in NVIDIA NemoClaw che consente a siti web malevoli di prendere il controllo non autenticato dell'agente AI Ollama locale e iniettare istruzioni occulte nel modello, mettendo a rischio l'inferenza AI.
Violazione dati a LACMA: esposti dati sensibili di clienti e dipendenti
Il Los Angeles County Museum of Art (LACMA) ha confermato una grave violazione dei dati avvenuta nel 2025, che ha portato all'esposizione di informazioni personali e sanitarie di clienti e dipendenti, tra cui numeri di previdenza sociale e dati medici.
WhatsApp rafforza la sicurezza: nuove passkey e password alfanumeriche
WhatsApp introduce importanti novità per la protezione degli account: ora è possibile utilizzare più passkey su dispositivi diversi e impostare password alfanumeriche per la verifica in due passaggi, rendendo più difficile l'accesso non autorizzato e migliorando la difesa contro le truffe.
Nutex Health vittima di furto dati dopo attacco informatico
Nutex Health, operatore sanitario statunitense con 28 strutture in 12 stati, ha subito una violazione dei dati: un attacco informatico ha permesso a terzi non autorizzati di accedere e sottrarre informazioni potenzialmente riservate dai server aziendali. L'azienda sta indagando sull'impatto e ha attivato le procedure di risposta.
Attacco DDoS paralizza i servizi digitali del governo norvegese
Un massiccio attacco DDoS ha colpito l'infrastruttura digitale condivisa del governo norvegese, causando interruzioni e rallentamenti nei servizi pubblici online gestiti da Digdir e Vivicta. Alcuni servizi restano parzialmente inaccessibili mentre proseguono le indagini.
Operazione QUICSILVER: attacco informatico contro il governo del Myanmar
Un nuovo attacco di cyberspionaggio, denominato Operazione QUICSILVER, ha preso di mira il governo e il settore IT del Myanmar tramite inviti a cerimonie di laurea falsificati, diffondendo il backdoor QUICAgent scritto in Go. Gli esperti attribuiscono l'operazione a un gruppo legato alla Cina.
Attacchi AI e vulnerabilità: la settimana nera della sicurezza digitale
Dalla minaccia di exploit AI contro i PLC Siemens agli attacchi su GitLab e alle chiavi Stripe trapelate, la settimana ha visto una raffica di incidenti e vulnerabilità che colpiscono infrastrutture critiche, software open source e servizi cloud.
Attacchi ai Named Pipe: come proteggere la comunicazione su Windows
I named pipe sono spesso considerati sicuri per la comunicazione tra applicazioni Windows locali, ma questa fiducia può essere pericolosa. Solo controlli di accesso rigorosi, verifica dell'identità e validazione dei dati possono prevenire attacchi e abusi di privilegi.
Falso servizio di recupero ransomware intercetta vittime e sottrae riscatti
Un affiliato ransomware si finge società di recupero 'Ransom Busters', contattando le vittime prima che l'attacco sia reso pubblico e chiedendo denaro per la decrittazione e la cancellazione dei dati, ma secondo gli esperti si appropria dei pagamenti senza fornire aiuto reale.
Privacy online: come le identità digitali possono proteggerti
La privacy online non è più garantita: oggi è necessario costruirla attivamente. Scopri come le identità digitali multiple e la compartimentazione possono aiutare gli utenti comuni a difendersi da sorveglianza, data broker e rischi crescenti, grazie a strumenti come MySudo.
Nuova tecnica: malware Windows diffusi tramite banner FTP
Ricercatori hanno scoperto che cybercriminali stanno sfruttando i banner dei server FTP per nascondere comandi malevoli e distribuire due nuovi trojan di accesso remoto, E4del e PINHOLE, attraverso catene di infezione che coinvolgono file ZIP e script PowerShell.
Pagina 1 di 3