L'intelligenza artificiale si fa strada in difesa e manifattura, ma apre la porta a ransomware e malware. Aziende e istituzioni sono costrette a cambiare rotta sulle strategie di sicurezza.
Negli ultimi mesi, chi gestisce ospedali, fabbriche automatizzate e reti militari si è trovato davanti a una realtà che fino a poco fa sembrava lontana: i cybercriminali ora puntano anche ai sistemi fisici e alle reti chiuse, sfruttando proprio l'integrazione dell'intelligenza artificiale.
Isolare le reti interne non basta più. L'accesso a servizi esterni per usare l'AI ha aperto nuove strade agli attacchi. Un tenente colonnello dell'ROK Army, durante una fiera a Seoul, ha spiegato che collegare i sistemi a Internet per sfruttare l'AI ha imposto controlli di sicurezza molto più severi rispetto al passato, quando bastava un antivirus.
AI e ransomware: la corsa degli attaccanti
Società come Korea Southern Power, K-water e la stessa ROK Army, che si sentivano al sicuro dietro reti chiuse, ora devono fare i conti con minacce che cambiano di continuo. L'uso di software open source e agenti AI ha moltiplicato i punti d'ingresso: non si parla più solo di email o falle web, ma anche di malware nascosti nei pacchetti esterni. Un esperto di sicurezza ha confermato che le infezioni tramite AI stanno aumentando e i metodi di attacco sono sempre più vari.
L'AI genera ransomware a una velocità che supera la capacità di difesa umana. Hong Seung-gyun, CEO di Everyzone, ha detto che "i programmi ransomware sono ora creati più rapidamente dall'AI che dagli esseri umani" e che "l'AI d'attacco è superiore a quella di difesa, rendendo difficile la rilevazione". Nei siti produttivi dove robot e sistemi AI sono appena arrivati, le difese spesso non tengono il passo. I danni da ransomware sono già realtà.
Il presidente sudcoreano Lee Jae-myung ha sottolineato che l'AI consente anche a persone senza competenze tecniche di condurre attacchi informatici, rendendo i metodi di intrusione più sofisticati e diffusi in tutti i settori. Ha invitato ad accelerare lo sviluppo e l'adozione di tecnologie AI specializzate per la cybersecurity.
Everyzone ha lanciato White Defender, una soluzione che blocca le attività sospette di ransomware, fa backup immediati dei file originali e ripristina i dati dopo un attacco. Dopo una serie di infezioni che ha colpito venti ospedali di piccole e medie dimensioni, la richiesta di White Defender è esplosa: cinquecento strutture sanitarie hanno chiesto l'installazione nelle ultime settimane.
Difesa: controllo umano e nuove regole
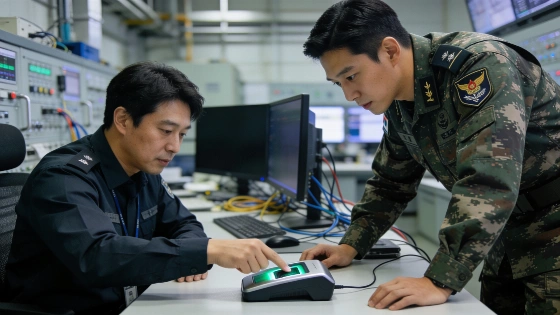
Le aziende non sono rimaste a guardare. Octaco ha presentato una soluzione che limita le azioni degli agenti AI solo alle operazioni approvate dagli amministratori, usando l'autenticazione biometrica. Se un agente AI chiede un trasferimento di denaro, l'amministratore verifica identità e destinatario con il dispositivo EasyFinger, basato su tecnologia FIDO e già adottato da Samsung Electronics e grandi istituti finanziari. Yoo Jang-hyun di Octaco ha chiarito: "anche se i compiti vengono delegati agli agenti AI, la responsabilità resta sempre in capo all'organizzazione e agli individui".
Nel settore finanziario, dopo attacchi simultanei basati su AI, aziende come AhnLab stanno passando a piattaforme native AI dove più agenti collaborano per rilevare e rispondere alle minacce. L'azienda consiglia di rafforzare l'autenticazione API, limitare l'accesso ai sistemi di supporto e monitorare ogni operazione sospetta, registrando download e interrogazioni per scovare abusi.
Imprese sotto pressione e nuove contromisure
Per molte aziende, adottare l'AI non è più solo una questione di efficienza: ora è una sfida di sopravvivenza. Chi automatizza processi produttivi o gestionali con agenti AI deve investire in soluzioni di sicurezza integrate, dove il controllo umano e la tracciabilità delle azioni sono fondamentali. Come già riportato, la rapidità e la scala degli attacchi AI stanno cambiando le priorità di difesa per governi e imprese.
Il governo sudcoreano ha reagito ordinando una revisione urgente delle infrastrutture critiche e del settore privato. Ha chiesto di passare da una strategia reattiva a una di rilevamento e blocco proattivo degli attacchi AI-driven. Il Ministero della Scienza e ICT ha aumentato del 44% il budget per la cybersecurity privata per il 2027: 70 miliardi di won andranno a modelli AI specializzati per la sicurezza, 55 miliardi a tecnologie di nuova generazione e 50 miliardi a soluzioni AI per 10.000 PMI, come dettagliato nei dati ufficiali sul budget. Sono in arrivo anche linee guida standard per la gestione degli incidenti e lo sviluppo di modelli di sicurezza avanzati.
Nel settore militare, SK Telecom ha introdotto l'"AI Staff Officer", una piattaforma che integra dati da sistemi militari, usa ontologie e digital twin per aiutare i comandanti nelle decisioni tattiche. Questa evoluzione richiede canali di comunicazione più sicuri tra droni, robot e sistemi di comando. Per le comunicazioni militari, SK Telecom sta implementando canali satellitari in orbita bassa, crittografia quantistica e stealth Wi-Fi, pensati anche per zone senza infrastrutture terrestri affidabili.
L'AI, senza strategie di sicurezza solide e una supervisione umana costante, rischia di diventare un punto debole invece che un alleato. L'industria deve lasciarsi alle spalle l'illusione della sicurezza perimetrale e puntare su un approccio proattivo, valutando ogni nuova integrazione AI anche per rischio e resilienza. Solo così si potrà sfruttare il potenziale dell'intelligenza artificiale senza cadere nelle sue stesse trappole.