
Aziende e Fornitori di Cybersecurity
25 articoliIl confine con le aree vicine resta concreto: il profilo descrive l'azienda e il suo ruolo nella filiera, senza ridurla a un singolo prodotto. Il criterio editoriale favorisce caratteristiche evergreen, così la categoria resta coerente anche quando prodotti e offerte cambiano.
SLEEPWALKER: nuovo backdoor Windows che si attiva con un solo pacchetto
Un ricercatore indipendente ha scoperto SLEEPWALKER, un sofisticato backdoor per Windows che resta silente fino all'arrivo di un pacchetto di rete appositamente creato, eseguendo poi comandi in un linguaggio proprietario. Il malware sfrutta il side-loading su ERAAgent.exe di ESET e non lascia tracce di comunicazioni esterne, rendendo difficile la rilevazione.
ReliaQuest sventa un attacco di social engineering: nessun furto di dati
ReliaQuest ha confermato di aver bloccato un attacco di social engineering condotto dal gruppo ShinyHunters, che ha ottenuto solo un accesso temporaneo e limitato senza compromettere dati aziendali o dei clienti.
Attacchi AI e vulnerabilità: la settimana nera della sicurezza digitale
Dalla minaccia di exploit AI contro i PLC Siemens agli attacchi su GitLab e alle chiavi Stripe trapelate, la settimana ha visto una raffica di incidenti e vulnerabilità che colpiscono infrastrutture critiche, software open source e servizi cloud.
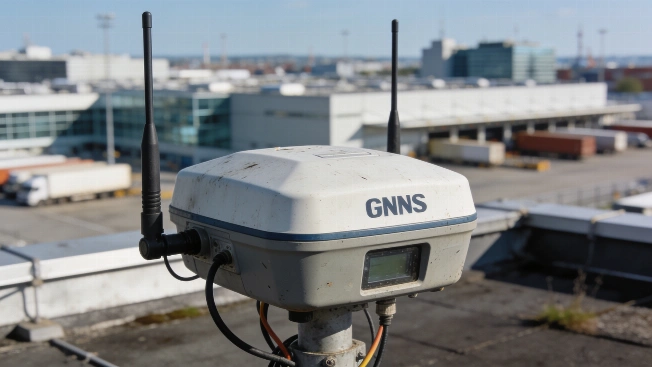
Cybersecurity: oltre 3.000 ricevitori satellitari GNSS vulnerabili online
Un report di Kaspersky ICS CERT rivela che più di 3.000 ricevitori GNSS sono esposti a Internet e vulnerabili ad attacchi informatici, mettendo a rischio navigazione, logistica e infrastrutture critiche. L'interconnessione tra sistemi spaziali e terrestri amplia la superficie d'attacco e aumenta le potenziali conseguenze per settori essenziali.
Mustang Panda usa rootkit firmato per nascondere CoolClient su Windows
Il gruppo HoneyMyte (Mustang Panda) ha aggiornato il backdoor CoolClient integrando un rootkit kernel-mode firmato per Windows, aumentando la capacità di occultamento e la protezione dei componenti malevoli sui sistemi infetti. Kaspersky ha individuato attacchi in Myanmar, Mongolia, Pakistan e Russia, colpendo anche enti governativi.
Attacco a JFrog Artifactory: token admin falsi nelle mani degli hacker
Un grave bug di autenticazione in JFrog Artifactory consente agli aggressori di generare token amministrativi e manipolare pacchetti software fidati, minacciando la sicurezza della supply chain digitale.
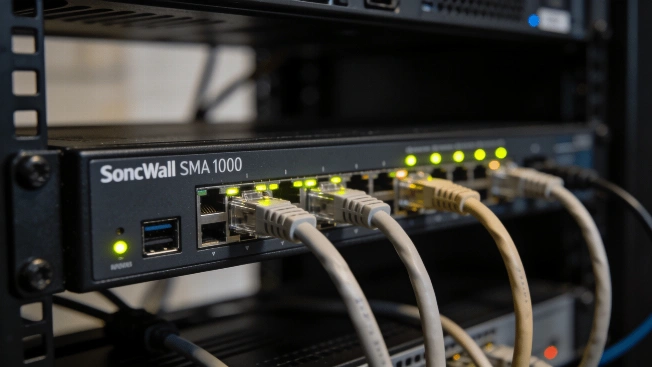
SonicWall sotto attacco: due nuove falle zero-day colpiscono SMA1000
Due vulnerabilità zero-day critiche nei dispositivi SonicWall SMA1000 sono già sfruttate attivamente per eseguire codice da remoto. L'azienda invita a installare subito la patch, mentre restano ignoti i dettagli sugli attacchi e sugli indicatori di compromissione.
Sality, la botnet P2P che si è autodistrutta: la strategia che ha cambiato tutto
Un'operazione internazionale ha neutralizzato la botnet Sality sfruttando le sue stesse debolezze: ora i dispositivi infetti non possono più ricevere nuovi malware, ma il rischio residuo resta alto. Ecco come è stato possibile ribaltare la logica della resilienza P2P.
ValleyRAT nascosto in adware firmato aggira gli antivirus
Il gruppo Silver Fox diffonde il backdoor ValleyRAT camuffato da adware cinese firmato, sfruttando le esclusioni degli antivirus per ottenere il controllo completo dei dispositivi infetti. Kaspersky avverte: attenzione ai software di dubbia reputazione.
AI accelera la scoperta delle vulnerabilità: la difesa è pronta?
L'intelligenza artificiale sta rivoluzionando la scoperta delle vulnerabilità, ma la gestione e la prioritizzazione dei rischi fatica a tenere il passo con l'aumento esponenziale delle segnalazioni e i ritardi nell'arricchimento dei dati.
MDR e threat intelligence: la difesa avanzata per le PMI
Le PMI affrontano minacce informatiche sempre più sofisticate, ma i servizi Managed Detection and Response (MDR) basati sulla threat intelligence di ESET offrono monitoraggio proattivo e risposta esperta, rafforzando la sicurezza aziendale anche senza un SOC interno.
Boston Scientific colpita da cyberattacco: disservizi globali
Boston Scientific, leader mondiale nella tecnologia medica, ha subito un cyberattacco che ha causato l'interruzione di alcuni sistemi IT e rallentamenti nelle operazioni a livello globale. L'azienda sta lavorando per ripristinare i servizi, ma non è ancora nota una tempistica precisa.
Come l'AI agentica rivoluziona la SOC: dalla coda di alert all'indagine continua
L'adozione dell'AI agentica trasforma la gestione delle code di alert nelle SOC, abilitando indagini ipotesi-driven in tempo reale e aumentando la velocità e la copertura nella rilevazione e risposta alle minacce informatiche.
Violazione Modu-ui Changup: chiavi esposte e dati startup a rischio
La piattaforma governativa sudcoreana Modu-ui Changup ha subito una grave violazione dei dati: la gestione inadeguata delle chiavi di cifratura ha permesso l'esposizione di informazioni personali e idee di startup, nonostante la presenza di cifratura.
Wazuh integra l'AI per ottimizzare i flussi nei SOC
L'intelligenza artificiale sta rivoluzionando i Security Operations Center, supportando gli analisti con insight contestuali e automazione per migliorare la rilevazione e la risposta alle minacce.
CISA impone patch urgenti per falle critiche in TrueConf Server
CISA ha ordinato alle agenzie federali USA di correggere entro due settimane due vulnerabilità critiche in TrueConf Server, piattaforma di comunicazione aziendale, già sfruttate attivamente da cybercriminali per esecuzione di codice remoto.
Come gli MSP possono fermare il phishing che sfugge ai filtri email
Gli attacchi di phishing alimentati dall'AI sono sempre più sofisticati e riescono a eludere i filtri email tradizionali, costringendo gli MSP ad adottare strategie di rilevamento e risposta moderne per proteggere i clienti.
Citrix: patch urgenti per nuove vulnerabilità NetScaler
Citrix invita gli amministratori a intervenire subito per correggere due gravi falle di sicurezza che colpiscono NetScaler Gateway e NetScaler ADC, raccomandando l'aggiornamento immediato per evitare possibili attacchi informatici.
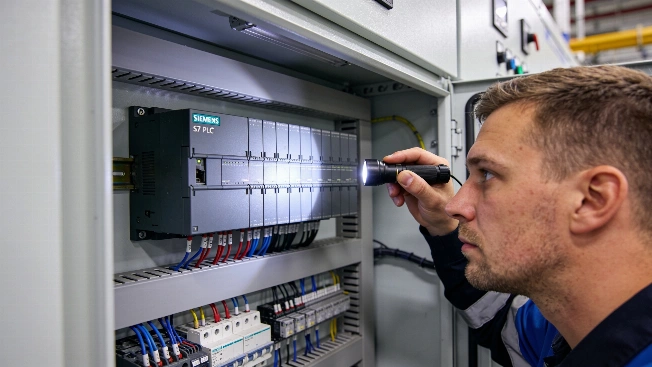
Allarme USA: attacchi AI contro PLC Siemens nelle infrastrutture critiche
Le agenzie di sicurezza statunitensi segnalano attacchi in corso che sfruttano script generati da intelligenza artificiale per colpire i PLC Siemens S7 nelle infrastrutture critiche. Si raccomandano misure urgenti per mitigare i rischi.
CISA segnala vulnerabilità critiche in macOS, SharePoint e vCenter
CISA ha inserito quattro vulnerabilità critiche nei sistemi macOS, Microsoft SharePoint, VMware vCenter e Microsoft IKE nel catalogo KEV, segnalando che sono attivamente sfruttate nonostante le patch già disponibili.
Blue Report 2026: la prevenzione cresce, ma i test comportamentali restano il vero tallone d'Achille
Il Blue Report 2026 di Picus Labs mostra che l'efficacia della prevenzione è salita al 69%, ma molte varianti silenziose degli attacchi continuano a eludere i controlli. Il report sottolinea l'urgenza di testare i comportamenti, non solo le firme, per una sicurezza realmente efficace.
Shell indaga su un possibile furto dati dopo le rivendicazioni di Clop
Shell ha avviato un'indagine su un potenziale incidente di sicurezza dopo che il gruppo ransomware Clop ha dichiarato di aver sottratto 89GB di dati sensibili, tra cui disegni ingegneristici e piani di progetto. L'attacco sfrutterebbe una vulnerabilità critica nei sistemi PTC Windchill e FlexPLM.

Vulnerabilità critica SAP Commerce Cloud: attacchi già in corso
Una falla di massima gravità in SAP Commerce Cloud, corretta solo tre giorni fa, è già oggetto di attacchi attivi secondo Defused. Il bug consente l'esecuzione di codice remoto senza autenticazione e mette a rischio grandi aziende e retailer globali.
Via libera della Casa Bianca agli hack-back privati contro il cybercrimine
La Casa Bianca ha autorizzato un programma che permette alle aziende di sicurezza private di condurre operazioni offensive contro organizzazioni cybercriminali straniere, sotto stretto controllo governativo.

Voucher cloud e cybersecurity: contributi fino a 20.000 euro per le PMI
Dal 10 novembre le PMI e i lavoratori autonomi potranno richiedere voucher a fondo perduto per investire in soluzioni cloud e cybersecurity, con un plafond complessivo di 150 milioni di euro e contributi fino a 20.000 euro per beneficiario