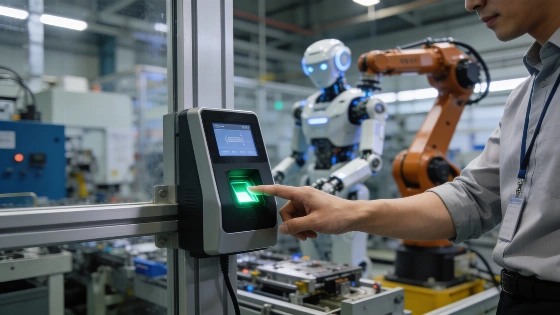
L'adozione di intelligenza artificiale nei processi industriali sta accelerando la diffusione di ransomware sempre più sofisticati, con le aziende manifatturiere in prima linea tra le vittime e le soluzioni di difesa che faticano a tenere il passo.
Le fabbriche che hanno puntato sull'intelligenza artificiale stanno vedendo i ransomware colpire con una velocità che le difese classiche non riescono più a reggere. I numeri del NCC Group parlano chiaro: solo ad agosto 2026 si sono contati 1.073 attacchi ransomware nel mondo, il 12% in più rispetto a luglio. L'industria resta il bersaglio preferito, con il 31% degli incidenti, in crescita rispetto al 28% del mese precedente. Questo salto mostra quanto siano esposte le fabbriche che hanno integrato AI e sistemi connessi senza aggiornare davvero le regole di sicurezza.
Le AI oggi riescono a lanciare attacchi informatici in tempi rapidissimi. Le aziende che hanno appena iniziato a usare agenti intelligenti e robot nei processi produttivi si trovano davanti a una nuova emergenza. Mastercard ha analizzato oltre 8.300 attacchi pubblici tra il 2015 e il 2025 e ha contato 277 gruppi ransomware attivi, di cui 102 solo nel 2025. Manifattura, sanità ed educazione sono i settori più colpiti. Chainalysis stima che i danni economici abbiano superato gli 820 milioni di dollari nel 2025, cifra che salirà ancora man mano che emergono nuovi pagamenti in criptovalute.
All'AI Festa 26 al COEX di Gangnam-gu, Seoul, il tema è stato centrale. Le reti interne, un tempo protette da isolamento e antivirus, sono diventate vulnerabili dopo la connessione a Internet per sfruttare l'AI. Un tenente colonnello dell'Esercito sudcoreano ha ammesso che aprire le reti all'intelligenza artificiale ha imposto un livello di attenzione alla sicurezza molto più alto rispetto al passato.
Le campagne ransomware stanno cambiando pelle. Palo Alto Networks segnala che la cifratura dei dati non è più sempre necessaria. I criminali puntano sempre più su furto di dati, estorsione e blocco dei servizi, rendendo le vecchie strategie di difesa meno efficaci. Intanto, i tool AI per il cybercrime si moltiplicano: gli annunci di strumenti AI sui forum underground sono passati da meno di 50 al mese a fine 2025 a oltre 1.400 a febbraio 2026. Solo una piccola parte di questi malware viene effettivamente rilevata dai sistemi protetti.
Nel solo agosto 2026, il settore manifatturiero ha rappresentato il 31% di tutti gli attacchi ransomware globali, confermandosi il principale bersaglio delle campagne cybercriminali evolute.
Difese biometriche e risposta automatizzata
Le aziende di cybersecurity stanno puntando su sistemi che uniscono controllo umano e automazione della risposta. Octaco ha lanciato un sistema di autenticazione biometrica che permette agli amministratori di autorizzare ogni azione degli agenti AI. Se, per esempio, un agente chiede un trasferimento di 5 milioni di won, identità e destinatario vengono verificati tramite il lettore di impronte digitali "EasyFinger" prima di procedere. Yoo Jang-hyun di Octaco ha chiarito che la responsabilità finale resta sempre nelle mani dell'organizzazione e delle persone, anche quando si delegano compiti agli agenti AI.
Everyzone, altra azienda presente, ha messo in luce come i ransomware generati dall'AI abbiano ormai superato la velocità di sviluppo umana. Il CEO Hong Seung-gyun spiega che "anche a parità di specifiche, l'AI d'attacco spesso supera quella di difesa, rendendo difficile la rilevazione". La soluzione "White Defender" di Everyzone interviene in automatico: appena rileva un tentativo di cifratura dei file, fa subito il backup degli originali, blocca il ransomware e ripristina i dati senza bisogno di intervento manuale.
Impatto sulle aziende e limiti delle difese
L'espansione della cosiddetta "AI fisica" - robot e sistemi automatizzati nelle fabbriche - sta moltiplicando i punti di attacco e le possibili conseguenze di un'infezione ransomware. Organizzazioni come Korea Southern Power e Korea Water Resources Corporation, che in passato si affidavano a reti chiuse, ora devono ripensare da zero le strategie di sicurezza.
Il fenomeno non è isolato. Come riportato in precedenza, l'uso dell'AI ha già fatto impennare i dati rubati e i riscatti richiesti a livello globale. Le aziende si trovano costrette a rincorrere minacce sempre più veloci e imprevedibili.
La corsa tra attacco e difesa si sta giocando su un terreno dove la velocità e l'automazione dell'AI danno un vantaggio a chi attacca. Le soluzioni biometriche e i sistemi di backup automatico sono un passo avanti, ma non bastano a colmare il divario. Per il manifatturiero, la sfida non è più solo tecnica: serve una governance che metta al centro la supervisione umana e la capacità di adattarsi a minacce che cambiano di continuo. La responsabilità non può essere scaricata sugli algoritmi.
In Italia, l'Agenzia per la Cybersicurezza Nazionale (ACN) ha ribadito la necessità di rafforzare le misure di sicurezza per infrastrutture critiche e sistemi industriali. L'ACN sottolinea l'importanza di audit periodici e di una collaborazione strutturata tra pubblico e privato. Le linee guida sono disponibili sul portale ufficiale ACN.