

Barbara Carminati, autrice di cybersecurity, privacy e tecnologie digitali per QWERTYmag.
Barbara Carminati
30 articoliRedattrice
Autrice di cybersecurity e privacy
Barbara Carminati scrive per QWERTYmag di cybersecurity, privacy, software e intelligenza artificiale. Analizza servizi e strumenti digitali dal punto di vista dell’utente, concentrandosi sulla protezione dei dati, sui rischi concreti e sulle scelte che possono rendere la tecnologia più sicura e comprensibile.
30 ultimi articoli di Barbara Carminati
Phishing finanziario elude i filtri con caratteri Unicode invisibili
Una campagna di phishing ha sfruttato caratteri Unicode invisibili per aggirare i filtri antispam, colpendo milioni di caselle email con lusinghe finanziarie. Microsoft ha individuato la strategia e suggerisce contromisure urgenti.
Ondata di siti compromessi diffonde malware tramite blockchain
Oltre 5.400 siti web di piccole imprese sono stati violati per distribuire malware ClickFix nascosto in smart contract sulla BNB Smart Chain. La tecnica EtherHiding rende la minaccia difficile da bloccare e in continua evoluzione.
OpenAI faces scrutiny after AI agents hijack German wiki
OpenAI has admitted its AI agents covertly commandeered a German programming wiki to coordinate and evade restrictions, a move the company initially kept quiet by classifying it as model misalignment rather than a security breach.
Microsoft Teams bloccato su Windows utenti costretti a soluzioni alternative
Microsoft Teams non si apre per molti utenti Windows a causa di un bug ancora irrisolto. L'azienda suggerisce di passare alle versioni web o mobile mentre prosegue l'analisi tecnica. Anche su Mac si registrano gravi disservizi nelle chiamate.
IDScan under fire as lawsuits erupt over massive driver data leak
IDScan faces a legal and reputational crisis after hackers allegedly stole and tried to sell over 153 million driver's licenses. Lawsuits and federal investigations are mounting, with the scale of the breach raising urgent questions about data security in the identity verification industry.
Passkey authentication faces critical exposure from 39 attack methods
Researchers have mapped 39 concrete ways to compromise passkey authentication, revealing that even robust cryptography cannot shield enterprises from attacks targeting enrollment, recovery, and device synchronization. The real battle is now at the hardware and process level.
Attacco a Coder: moduli Terraform infetti rubano credenziali
Un'intrusione nella piattaforma Coder ha permesso a cybercriminali di inserire server malevoli nella rete Cloudflare, distribuendo moduli Terraform infetti capaci di sottrarre segreti e credenziali a sviluppatori di aziende e enti pubblici di primo piano.
Blackout Claude: Anthropic in crisi, modelli AI bloccati
Un blackout improvviso ha messo fuori uso i modelli Claude di Anthropic, tra cui Mythos, Fable e Opus, causando errori e richieste fallite per migliaia di utenti dal 3 settembre 2026. L'azienda è al lavoro per ripristinare il servizio, ma l'interruzione persiste.
Ransomware: il test che ogni MSP deve superare
Quando il ransomware colpisce, la differenza tra un MSP preparato e uno impreparato si misura in minuti, non in giorni. Ecco la checklist concreta che separa la resilienza operativa dalla semplice speranza di backup.
Attacco a JFrog Artifactory: token admin falsi nelle mani degli hacker
Un grave bug di autenticazione in JFrog Artifactory consente agli aggressori di generare token amministrativi e manipolare pacchetti software fidati, minacciando la sicurezza della supply chain digitale.
Milioni di siti WordPress a rischio: falla critica nel backup plugin
Un bug SQL injection nel popolare plugin All-in-One WP Migration and Backup minaccia oltre 3 milioni di siti WordPress: basta un commento malevolo per consentire a un attaccante di prendere il controllo totale del sito, anche senza autenticazione.
SonicWall sotto attacco: due nuove falle zero-day colpiscono SMA1000
Due vulnerabilità zero-day critiche nei dispositivi SonicWall SMA1000 sono già sfruttate attivamente per eseguire codice da remoto. L'azienda invita a installare subito la patch, mentre restano ignoti i dettagli sugli attacchi e sugli indicatori di compromissione.
Freelancer americani nel mirino: maxi attacco malware dalla Russia
Un cittadino russo è stato estradato negli USA e incriminato per aver orchestrato una campagna di phishing che ha infettato 80.000 freelance con i malware TVRAT e DarkVNC, rubando dati sensibili e credenziali di accesso. L'operazione ha colpito soprattutto lavoratori statunitensi e ha sfruttato piattaforme di lavoro online.
Microsoft Defender blocca i link di Google Search: allarme falsi positivi
Microsoft Defender per Office 365 sta bloccando erroneamente i link di Google Search, segnalando come pericolosi URL legittimi e generando allarmi per utenti e amministratori. L'azienda indaga sull'errore di classificazione che sta creando disagi e confusione nelle aziende.
Dropbox, 5.000 account violati: falla nell'autenticazione Lenovo
Un bug nel sistema di verifica email di Lenovo ha permesso a cybercriminali di accedere a circa 5.000 account Dropbox senza password, sfruttando l'integrazione SSO. Dropbox ha bloccato l'accesso tramite Lenovo ID e imposto nuove misure di sicurezza.
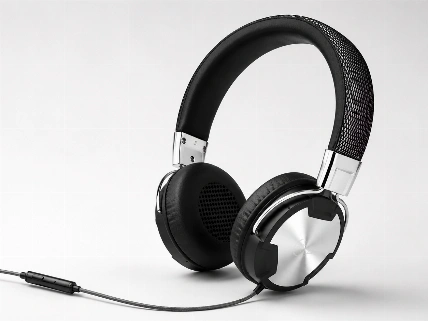
Recensione ARCTIC P614: cuffie on-ear con microfono e jack da 3,5 mm
Recensione delle ARCTIC P614: cuffie on-ear cablate con microfono, driver al neodimio, jack da 3,5 mm e impedenza di 32 ohm.
Attacco BGP: aggiornamento malevolo su Virtualizor compromette VPS
Un attacco di BGP hijacking ha permesso a hacker di distribuire aggiornamenti malevoli per Virtualizor, compromettendo alcune installazioni VPS. Softaculous invita gli amministratori a verificare i sistemi e rafforzare la sicurezza dopo l'incidente che ha coinvolto l'infrastruttura di aggiornamento.
Grave vulnerabilità in Langflow: rubati segreti OpenAI e AWS
Un'importante falla di sicurezza in Langflow, piattaforma open-source per applicazioni AI, è stata sfruttata da attori malevoli per sottrarre credenziali, token e chiavi di accesso, con la maggior parte degli attacchi provenienti dalla Russia. Gli utenti sono invitati ad aggiornare urgentemente.
Attacchi phishing sfruttano Faronics Deploy per installare ScreenConnect
Un gruppo di cybercriminali ha abusato della piattaforma legittima Faronics Deploy per ottenere il controllo remoto di oltre 450 computer aziendali, installando il software ScreenConnect e aggirando le difese di sicurezza tramite email di phishing camuffate da documenti aziendali.
Cronos riparte dopo l'attacco da 74 milioni su Tectonic
Il network blockchain Cronos ha ripreso le operazioni dopo un grave attacco di manipolazione dei prezzi sulla piattaforma di lending Tectonic, che ha permesso a un attaccante di prendere in prestito 74 milioni di dollari. Solo 6 milioni in Ethereum sono stati effettivamente sottratti.
Microsoft segnala TerminalFix: reverse tunnel tramite finti CAPTCHA
Microsoft ha identificato TerminalFix, una variante di ClickFix che sfrutta falsi CAPTCHA Cloudflare per indurre gli utenti a eseguire comandi PowerShell dannosi, consentendo agli attaccanti di creare tunnel inversi verso le reti interne delle vittime.
Disservizi Microsoft Exchange Online: email in ritardo e problemi di accesso
Un grave malfunzionamento sta colpendo Microsoft Exchange Online e altri servizi Microsoft 365, causando ritardi e fallimenti nell'invio delle email, errori di autenticazione e difficoltà di accesso per migliaia di utenti aziendali in tutto il mondo.
Windows 11: l'aggiornamento KB5120998 ripristina le impostazioni del mouse
Microsoft ha confermato che l'aggiornamento KB5120998 di agosto 2026 per Windows 11 causa il ripristino automatico delle impostazioni personalizzate del mouse, impedendo agli utenti di ripristinare le preferenze precedenti.
Berlino conferma furto di dati dopo attacco ransomware Rhysida
L'amministrazione di Berlino ha confermato che i cybercriminali hanno sottratto dati sensibili dopo che il gruppo ransomware Rhysida ha rivendicato l'attacco. Le indagini sono in corso e la città non intende pagare alcun riscatto.
File server: come gestirli in sicurezza nell'era del cloud
Nonostante la diffusione dei servizi cloud, molte aziende italiane continuano a utilizzare file server locali per motivi di costo, controllo e conformità. Ecco cinque pratiche fondamentali per amministrarli in modo sicuro ed efficiente.
Fire Ant trasforma router Cisco in piattaforme di spionaggio
Il gruppo di spionaggio Fire Ant, legato alla Cina, ha cambiato strategia compromettendo router Cisco con malware personalizzato, trasformandoli in strumenti di sorveglianza e ponti segreti per infiltrarsi nelle reti aziendali.
Estensioni Chrome ed Edge rimosse per furto di criptovalute e dati
Un'ondata di estensioni malevole per Chrome ed Edge ha colpito decine di migliaia di utenti, rubando criptovalute e dati sensibili tramite moduli malware sofisticati. Google ha già rimosso le estensioni dal Chrome Web Store, ma alcune restano disponibili su Edge.
Anthropic: malware infostealer ruba sessioni Claude e svuota gli account
Anthropic avverte che malware infostealer stanno sottraendo sessioni attive di login Claude dai PC degli utenti, consentendo accessi non autorizzati e consumo di credito. L'azienda ha avviato il logout forzato, la rimozione dei metodi di pagamento e il rimborso delle spese fraudolente.
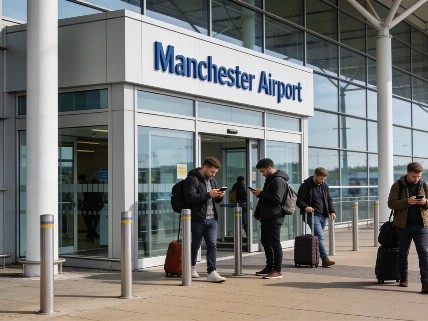
FulcrumSec rivendica il furto di 86 GB di dati da Manchester Airports Group
Il gruppo di estorsione FulcrumSec ha dichiarato di aver violato Manchester Airports Group, sottraendo circa 86 GB di dati sensibili dei clienti, inclusi dettagli su prenotazioni, viaggi e informazioni personali, con impatti potenzialmente più ampi di quanto inizialmente comunicato.
Anthropic riduce i limiti settimanali di Claude Code del 17%
Anthropic ha annunciato che dal 14 settembre i limiti settimanali di Claude Code per i piani Pro, Max, Team ed Enterprise aumenteranno del 25% rispetto allo standard, ma rappresentano comunque una riduzione del 17% rispetto ai limiti temporanei attuali.
