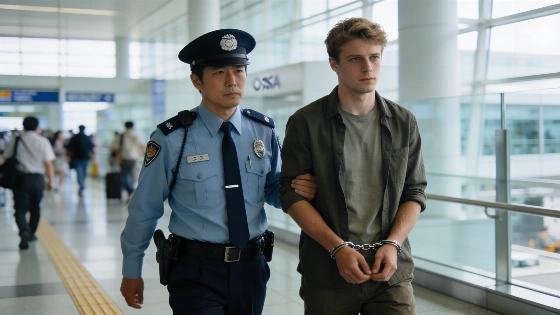
Un cittadino russo di 28 anni, figura centrale del gruppo ransomware Qilin, è stato arrestato a Osaka e consegnato alle autorità tedesche dopo un attacco informatico a una società logistica. L'episodio riaccende l'allarme sulla sicurezza digitale in Giappone e nel mondo.
La polizia giapponese ha fermato un cittadino russo di 28 anni a Osaka. Gli investigatori lo considerano uno dei principali membri del gruppo ransomware Qilin. L'arresto è avvenuto a fine maggio 2026, dopo che le autorità avevano ricevuto informazioni dettagliate sui suoi spostamenti. Il tribunale superiore di Tokyo ha dato il via libera all'estradizione. Il 2 ottobre, il sospetto è stato consegnato alla Germania.
Le autorità tedesche lo accusano di estorsione informatica contro una società logistica. Le indagini parlano di accesso non autorizzato, furto e cifratura di dati, con richiesta di riscatto in criptovaluta per circa 26 milioni di yen, pari a 165.000 dollari. Al momento, non ci sono conferme sull'avvio del processo o su una sentenza definitiva in Germania. Tutto resta in sospeso.
Secondo gli inquirenti, il sospetto avrebbe costruito parte dell'infrastruttura tecnica usata da Qilin per le campagne ransomware. Avrebbe ricevuto una quota dei riscatti pagati dalle vittime tramite la rete di affiliati. Questo mostra come il modello ransomware-as-a-service (RaaS) sia ormai modulare e distribuito. Sviluppatori, operatori e affiliati si dividono i compiti. Così gli attacchi crescono in fretta e le indagini diventano più difficili.
Le indagini hanno evidenziato come la struttura di Qilin sfrutti una segmentazione avanzata dei ruoli, con sviluppatori che forniscono strumenti e affiliati che eseguono materialmente gli attacchi, rendendo più difficile l'attribuzione diretta delle responsabilità penali.
Qilin è attivo almeno dal 2022. In poco tempo è diventato uno dei gruppi ransomware più noti al mondo. Usa una piattaforma dedicata per pubblicare i nomi delle vittime e aumentare la pressione sulle aziende colpite. MBSD, società di sicurezza giapponese, ha contato fino a 161 casi pubblicati da Qilin in un solo mese. Il gruppo è tra i più prolifici tra circa 370 monitorati a livello internazionale. Tra le vittime ci sono anche grandi aziende giapponesi come Asahi Group Holdings, università e produttori automotive. Non ci sono però prove giudiziarie che colleghino il sospetto arrestato a tutti questi attacchi.
Il ransomware cresce senza sosta. Il rapporto annuale NCC Group segnala 7.874 attacchi nel 2023, il 50% in più rispetto al 2022. Qilin è responsabile di oltre il 13% dei casi. LockBit, ex leader mondiale, ha perso terreno dopo le operazioni delle forze dell'ordine nel 2024. Molti suoi affiliati sono passati a Qilin. In Giappone, la National Police Agency ha registrato 123 casi di ransomware solo nel primo semestre 2024. È il dato più alto da quando vengono raccolte statistiche semestrali. Il 60% degli incidenti colpisce piccole e medie imprese. Spesso gli attacchi sfruttano falle nelle VPN o sistemi legacy non aggiornati.
Le conseguenze sono pesanti. Times Car, il principale servizio di car sharing giapponese, ha subito la fuga di 6,6 milioni di account e 1,6 milioni di immagini di documenti identificativi. Osaka Public University ha dovuto sospendere le lezioni su cinque campus. Un attacco ha compromesso 500 server e i dati di almeno 130.000 persone. Anche la catena di sushi Daikisusan ha segnalato la possibile fuga di dati di 170.000 utenti dopo accessi non autorizzati all'app ufficiale.
Il ransomware si fa sempre più organizzato e specializzato. I danni crescono per aziende e cittadini. Recenti indagini documentano la diffusione degli attacchi e la complessità delle reti criminali. In Italia, AGCOM e ACN hanno più volte chiesto alle aziende di rafforzare la sicurezza. L'attenzione è su VPN, aggiornamento dei firmware e uso di standard di cifratura avanzati come AES-256 e TLS 1.3.
L'arresto di un membro chiave di Qilin è un colpo per le autorità. Non basta però a fermare la macchina criminale. Le vulnerabilità tecnologiche e la scarsa preparazione delle imprese alimentano il fenomeno. I dati sono chiari: la minaccia ransomware non cala. Anzi, si evolve in fretta. I modelli di business sono sempre più accessibili. Le reti di affiliati sono globali. Per le aziende, soprattutto le più piccole, la priorità è rafforzare le difese digitali e adottare strategie di prevenzione concrete. La prossima vittima potrebbe essere già nel mirino. Nessuno è al sicuro.