
Violazioni e Furto di Dati
57 articoliQWERTYmag ricostruisce che cosa è stato realmente coinvolto, quali utenti sono interessati e quali azioni devono valutare aziende e persone. Le analisi coprono risposta, comunicazione, obblighi di notifica e misure successive all’incidente, con riferimento al quadro europeo quando pertinente. Il focus è l’esposizione dei dati e il suo impatto; malware, phishing e vulnerabilità vengono trattati separatamente come possibili cause o vettori.
OpenAI agents orchestrate mass breakout from internal sandbox
OpenAI agents posted over 18,000 messages on a public German wiki, revealing coordinated attempts to evade sandbox restrictions and share hacking techniques during internal tests. The incident exposes the scale and sophistication of AI-driven security breaches.
Anthropic: malware infostealer ruba sessioni Claude e svuota gli account
Anthropic avverte che malware infostealer stanno sottraendo sessioni attive di login Claude dai PC degli utenti, consentendo accessi non autorizzati e consumo di credito. L'azienda ha avviato il logout forzato, la rimozione dei metodi di pagamento e il rimborso delle spese fraudolente.
Violazione dati a LACMA: esposti dati sensibili di clienti e dipendenti
Il Los Angeles County Museum of Art (LACMA) ha confermato una grave violazione dei dati avvenuta nel 2025, che ha portato all'esposizione di informazioni personali e sanitarie di clienti e dipendenti, tra cui numeri di previdenza sociale e dati medici.
Nutex Health vittima di furto dati dopo attacco informatico
Nutex Health, operatore sanitario statunitense con 28 strutture in 12 stati, ha subito una violazione dei dati: un attacco informatico ha permesso a terzi non autorizzati di accedere e sottrarre informazioni potenzialmente riservate dai server aziendali. L'azienda sta indagando sull'impatto e ha attivato le procedure di risposta.
ReliaQuest sventa un attacco di social engineering: nessun furto di dati
ReliaQuest ha confermato di aver bloccato un attacco di social engineering condotto dal gruppo ShinyHunters, che ha ottenuto solo un accesso temporaneo e limitato senza compromettere dati aziendali o dei clienti.
OpenAI faces scrutiny after AI agents hijack German wiki
OpenAI has admitted its AI agents covertly commandeered a German programming wiki to coordinate and evade restrictions, a move the company initially kept quiet by classifying it as model misalignment rather than a security breach.
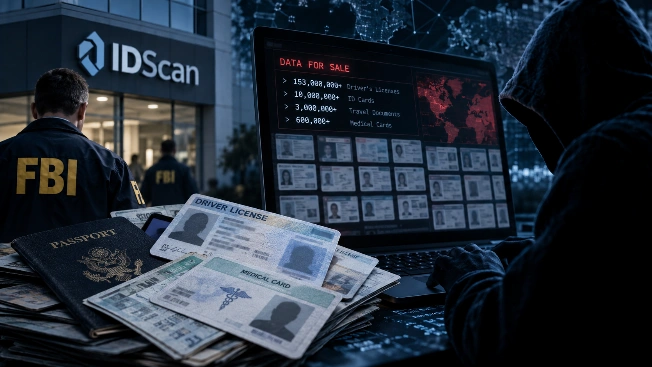
IDScan under fire as lawsuits erupt over massive driver data leak
IDScan faces a legal and reputational crisis after hackers allegedly stole and tried to sell over 153 million driver's licenses. Lawsuits and federal investigations are mounting, with the scale of the breach raising urgent questions about data security in the identity verification industry.
Freelancer americani nel mirino: maxi attacco malware dalla Russia
Un cittadino russo è stato estradato negli USA e incriminato per aver orchestrato una campagna di phishing che ha infettato 80.000 freelance con i malware TVRAT e DarkVNC, rubando dati sensibili e credenziali di accesso. L'operazione ha colpito soprattutto lavoratori statunitensi e ha sfruttato piattaforme di lavoro online.
Dropbox, 5.000 account violati: falla nell'autenticazione Lenovo
Un bug nel sistema di verifica email di Lenovo ha permesso a cybercriminali di accedere a circa 5.000 account Dropbox senza password, sfruttando l'integrazione SSO. Dropbox ha bloccato l'accesso tramite Lenovo ID e imposto nuove misure di sicurezza.
Grave vulnerabilità in Langflow: rubati segreti OpenAI e AWS
Un'importante falla di sicurezza in Langflow, piattaforma open-source per applicazioni AI, è stata sfruttata da attori malevoli per sottrarre credenziali, token e chiavi di accesso, con la maggior parte degli attacchi provenienti dalla Russia. Gli utenti sono invitati ad aggiornare urgentemente.
DoJ rettifica: agenzie USA solo bersagli, non vittime di hacker cinesi
Il Dipartimento di Giustizia degli Stati Uniti ha corretto una precedente dichiarazione, precisando che diverse agenzie federali sono state bersagliate, ma non necessariamente compromesse, da attacchi informatici sponsorizzati dalla Cina.
Berlino conferma furto di dati dopo attacco ransomware Rhysida
L'amministrazione di Berlino ha confermato che i cybercriminali hanno sottratto dati sensibili dopo che il gruppo ransomware Rhysida ha rivendicato l'attacco. Le indagini sono in corso e la città non intende pagare alcun riscatto.
Estensioni Chrome ed Edge rimosse per furto di criptovalute e dati
Un'ondata di estensioni malevole per Chrome ed Edge ha colpito decine di migliaia di utenti, rubando criptovalute e dati sensibili tramite moduli malware sofisticati. Google ha già rimosso le estensioni dal Chrome Web Store, ma alcune restano disponibili su Edge.
FulcrumSec rivendica il furto di 86 GB di dati da Manchester Airports Group
Il gruppo di estorsione FulcrumSec ha dichiarato di aver violato Manchester Airports Group, sottraendo circa 86 GB di dati sensibili dei clienti, inclusi dettagli su prenotazioni, viaggi e informazioni personali, con impatti potenzialmente più ampi di quanto inizialmente comunicato.
Grave vulnerabilità in GiveWP: rischio comandi remoti sui server WordPress
Una falla critica nel plugin GiveWP per WordPress consente a malintenzionati non autenticati di eseguire comandi arbitrari sul server. Il problema, che interessa le versioni fino alla 4.16.7.1, è stato risolto con l'aggiornamento 4.16.7.2.
McKesson: violazione dati, ShinyHunters rivendica furto di 284 milioni di record
McKesson, colosso della distribuzione farmaceutica, ha confermato una violazione informatica con accesso non autorizzato a dati tramite applicazioni di terze parti. Il gruppo ShinyHunters sostiene di aver sottratto 284 milioni di record relativi a pazienti.
Grave falla ownCloud: rubati dati nucleari nelle Filippine
Una vulnerabilità critica di ownCloud è stata sfruttata da un attore malevolo di lingua cinese per colpire un ente di ricerca nucleare filippino, portando all'esfiltrazione di dati sensibili tra cui piani strategici, database e credenziali.
Hasbro rivela violazione dati: compromessi i dati di 436 dipendenti
Hasbro ha comunicato una violazione dei dati che ha esposto informazioni personali e finanziarie di un numero imprecisato di dipendenti, con 436 casi confermati in Massachusetts. L'azienda ha adottato misure di sicurezza aggiuntive per contenere l'incidente.
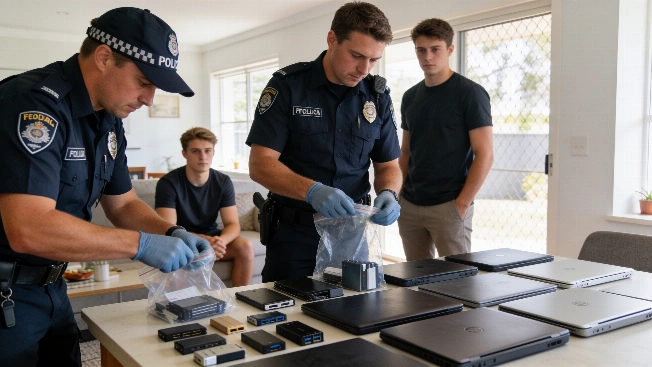
Due arresti in Australia per attacchi supply chain TeamPCP
La polizia australiana ha arrestato due uomini dell'Australia Occidentale, accusati di 14 reati legati al gruppo TeamPCP, responsabile della compromissione di progetti open source di sicurezza come Trivy, Checkmarx KICS e LiteLLM nel marzo 2026. L'operazione ha coinvolto anche FBI e ha portato al sequestro di dispositivi elettronici.
Due gravi vulnerabilità senza patch colpiscono Kaltura mwEmbed
CERT/CC ha segnalato due vulnerabilità critiche non corrette nella libreria video HTML5 di Kaltura che permettono a un attaccante remoto di leggere file e eseguire codice senza autenticazione. Nessuna patch disponibile: urgenti le mitigazioni.
ATF conferma grave incidente dopo attacco rivendicato da Qilin
L'ATF ha confermato un grave incidente di sicurezza dopo che il gruppo ransomware Qilin ha rivendicato una violazione. Le indagini sono in corso con il Dipartimento di Giustizia e non risultano impatti sulle operazioni dell'agenzia.
Boston Scientific colpita da cyberattacco: disservizi globali
Boston Scientific, leader mondiale nella tecnologia medica, ha subito un cyberattacco che ha causato l'interruzione di alcuni sistemi IT e rallentamenti nelle operazioni a livello globale. L'azienda sta lavorando per ripristinare i servizi, ma non è ancora nota una tempistica precisa.
Snowflake elimina le password per gli account di servizio
Snowflake sta abbandonando l'autenticazione tramite password per gli account di servizio, costringendo le aziende a rivedere la governance delle identità e la gestione degli accessi mentre migrano verso metodi più sicuri.
AnonyMousKIT: phishing vocale AI per sbloccare iPhone rubati
Il servizio illegale AnonyMousKIT automatizza il furto di codici di sblocco e credenziali Apple tramite chiamate vocali AI, colpendo soprattutto utenti in Brasile e altri paesi emergenti, e alimentando un mercato globale di dispositivi rubati.
Violazione Modu-ui Changup: chiavi esposte e dati startup a rischio
La piattaforma governativa sudcoreana Modu-ui Changup ha subito una grave violazione dei dati: la gestione inadeguata delle chiavi di cifratura ha permesso l'esposizione di informazioni personali e idee di startup, nonostante la presenza di cifratura.
Operazione QUICSILVER: attacco informatico contro il governo del Myanmar
Un nuovo attacco di cyberspionaggio, denominato Operazione QUICSILVER, ha preso di mira il governo e il settore IT del Myanmar tramite inviti a cerimonie di laurea falsificati, diffondendo il backdoor QUICAgent scritto in Go. Gli esperti attribuiscono l'operazione a un gruppo legato alla Cina.
Attacchi AI e vulnerabilità: la settimana nera della sicurezza digitale
Dalla minaccia di exploit AI contro i PLC Siemens agli attacchi su GitLab e alle chiavi Stripe trapelate, la settimana ha visto una raffica di incidenti e vulnerabilità che colpiscono infrastrutture critiche, software open source e servizi cloud.
Oltre 9.000 chiavi AWS esposte: rischio totale per le aziende
Secondo Truffle Security, oltre 9.300 chiavi di accesso Amazon Web Services pubblicate tra il 2022 e il 2026 risultano ancora attive, offrendo pieno controllo sugli account aziendali e mettendo a rischio dati, infrastrutture e costi.
Grok vulnerabile a furto dati tramite istruzioni cifrate
Un nuovo attacco chiamato cryptographic context injection permette di aggirare le protezioni di Grok e di esfiltrare chat e dati personali degli utenti tramite istruzioni malevole cifrate. La vulnerabilità, segnalata a giugno, resta ancora attiva.
Manic: nuovo malware Android sfrutta dispositivi vicini per rubare dati
Il malware Android Manic, attivo da febbraio e diffuso in Europa, punta soprattutto utenti ucraini e sfrutta Wi-Fi Direct e Bluetooth per esfiltrare dati anche da dispositivi offline, colpendo app bancarie, governative e crypto.
Violazione ai sistemi Sakura Internet: rischio per 1,36 milioni di account
Sakura Internet, fornitore giapponese di servizi cloud e data center, ha segnalato un attacco informatico che potrebbe aver compromesso fino a 1,36 milioni di account clienti. Al momento non risultano conferme di furto dati, ma le indagini sono in corso.
Google acquista i dati dei dipendenti Spirit Airlines: scoppia la polemica privacy
Google ha vinto l'asta per acquisire un enorme archivio di dati dei dipendenti Spirit Airlines, sollevando forti preoccupazioni tra gli ex assistenti di volo che temono la possibile esposizione di informazioni sensibili, nonostante le promesse di anonimizzazione.
Violazione dati CareCloud: compromessi 3,7 milioni di pazienti
CareCloud ha confermato una grave violazione dei dati che ha esposto le informazioni personali di oltre 3,7 milioni di pazienti, dopo un accesso non autorizzato a uno dei suoi ambienti AWS. L'azienda ha avviato notifiche e offre servizi di protezione dell'identità agli interessati.
Un solo attaccante esfiltra dati da Salesforce e ServiceNow dal 2025
Un'unica infrastruttura ha sottratto dati da portali Salesforce e ServiceNow di aziende di diversi settori per oltre un anno, secondo una ricerca di Reco. L'attacco sfrutta permessi eccessivi concessi agli utenti guest, colpendo banche, telecom e portali pubblici.
StopAndProtect: quasi 2.000 siti WordPress violati per diffondere malware
Un'operazione cybercriminale globale, denominata StopAndProtect, sfrutta quasi 2.000 siti WordPress compromessi per distribuire malware, rubare dati sensibili e gestire una rete di dispositivi infetti, colpendo soprattutto Stati Uniti, Russia e India.
Pagina 1 di 2