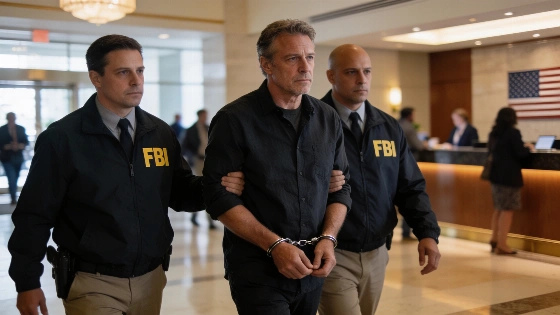
Edward Dubrovsky, dirigente di una società canadese specializzata in trattative ransomware, è stato arrestato dall'FBI negli Stati Uniti con accuse di estorsione informatica e cospirazione legate al gruppo ShinyHunters.
Edward Dubrovsky è finito in manette mentre si trovava in Pennsylvania per una conferenza sul cyber risk. L'FBI lo ha fermato l'8 ottobre 2026, spostando subito il caso dal tribunale federale del Distretto Orientale della Pennsylvania a quello del Texas, dove si concentra l'indagine su ShinyHunters. La procura ha chiesto la detenzione preventiva e, secondo i registri, Dubrovsky non aveva ancora un avvocato assegnato secondo Reuters.
Dubrovsky era negli Stati Uniti come sponsor principale del Cyber Risk Summit di Philadelphia, dove aveva annunciato la sua presenza insieme al team di CyberSteward. Cypfer, la sua azienda, si occupa di negoziazione e assistenza nei pagamenti di riscatti per grandi aziende. Il suo ruolo nel settore era già stato oggetto di attenzione in precedenti procedimenti giudiziari.
Le accuse depositate parlano di "cospirazione per minacciare di compromettere la riservatezza delle informazioni con l'intento di estorcere denaro" e "interferenza con il commercio tramite minacce". I documenti principali restano sigillati, ma Dubrovsky, 54 anni, è detenuto in un centro federale di Philadelphia. L'indagine punta sia su presunte attività di hacking sia su un piano per minacciare la pubblicazione di dati compromessi a scopo di estorsione. Le autorità federali collegano queste pratiche a danni concreti per il commercio e la sicurezza nazionale.
ShinyHunters si è fatto un nome con attacchi di phishing e furto di credenziali, chiedendo riscatti per non pubblicare dati rubati. L'FBI riporta che nell'ultimo anno il gruppo ha colpito oltre 140 organizzazioni e incassato più di 70 milioni di dollari tramite estorsione. L'attacco che ha portato all'arresto di Dubrovsky ha coinvolto il portale delle offerte di lavoro dell'FBI, gestito da un fornitore esterno, esponendo dati personali di quasi tutti i dipendenti dell'agenzia. L'FBI precisa che la piattaforma violata non era collegata alla rete interna, ma la gravità della fuga di dati ha spinto anche l'Agenzia per la Cybersicurezza Nazionale (ACN) a rafforzare le linee guida per la protezione delle infrastrutture critiche secondo ACN.
Secondo l'FBI, ShinyHunters ha compromesso oltre 140 organizzazioni nell'ultimo anno, ottenendo più di 70 milioni di dollari tramite estorsione. Questi dati riflettono la crescente sofisticazione e impatto economico delle campagne ransomware su scala globale.
L'arresto di Dubrovsky arriva dopo quello di Pepijn van der Stap nei Paesi Bassi. Un altro membro del gruppo, noto come "Rey" e identificato come Saif Al-din Khader, sarebbe stato fermato e starebbe collaborando con le autorità. Il direttore dell'FBI, Kash Patel, ha confermato un ulteriore arresto tra i presunti complici di ShinyHunters dopo l'attacco al portale delle offerte di lavoro, senza però fornire dettagli sull'identità.
Il caso Dubrovsky mette in discussione il ruolo delle società che trattano con i cybercriminali. Nel suo libro "Cyber Extortion Strategic Response", Dubrovsky distingue tra comunicare con i criminali e negoziare un pagamento, ma ora la sua posizione è sotto la lente di un'indagine federale. L'FBI sta analizzando dispositivi sequestrati e non esclude nuove azioni contro altre aziende attive nelle trattative ransomware.
Precedenti simili sono stati documentati in passato, alimentando il dibattito sui limiti etici e sulla trasparenza di queste attività.
L'indagine si muove rapidamente e la centralizzazione delle operazioni presso l'FBI in Texas segna un cambio di passo nella lotta ai gruppi ransomware e ai loro presunti facilitatori. Il settore della cybersecurity si trova ora davanti a controlli più serrati e a una linea di demarcazione sempre più sottile tra consulenza e complicità, con conseguenze legali immediate.