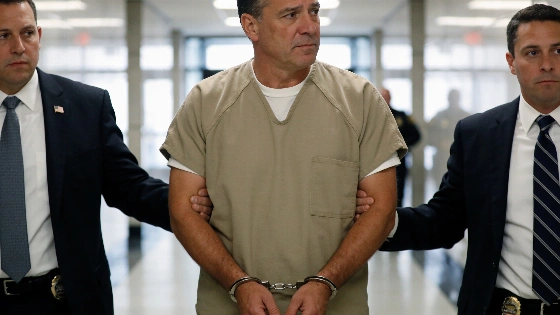
Zohar Pinhasi, fondatore di Monster Cloud, è stato fermato negli Stati Uniti per presunta collaborazione con operatori ransomware. L'inchiesta mette sotto pressione la trasparenza delle aziende di recupero dati.
Le manette sono scattate a Miami per Zohar Pinhasi, volto pubblico di Monster Cloud. Gli agenti federali lo hanno portato via con l'accusa di aver trattato direttamente con i gruppi ransomware che la sua azienda prometteva di combattere. Il settore della cybersecurity si trova ora a fare i conti con una crepa profonda nella fiducia verso chi offre servizi di negoziazione e recupero dati.
Monster Cloud, con base in Florida, si era fatta largo tra le aziende colpite da ransomware grazie a promesse di recupero rapido e tecnologie proprietarie per decriptare file bloccati. La società vendeva la speranza di tornare operativi senza cedere ai ricatti, pubblicizzando soluzioni interne e interventi tempestivi.
Accuse pesanti e pratiche sotto esame
Le carte del tribunale raccontano una realtà diversa. Secondo i pubblici ministeri, Pinhasi - noto anche come Zack Silver e Zack Green - avrebbe negoziato e pagato riscatti direttamente agli hacker, per poi presentare ai clienti fatture gonfiate senza spiegare che la soluzione era il pagamento ai criminali. Monster Cloud avrebbe incassato milioni, mentre le vittime restavano all'oscuro delle vere modalità di recupero.
Il Dipartimento di Giustizia ha formalizzato le accuse il 23 settembre 2026. Pinhasi è comparso davanti al tribunale federale di Brooklyn il 7 ottobre, con due capi di frode telematica e uno di cospirazione. La legge statunitense prevede fino a 20 anni di carcere per ogni capo d'accusa, ma la sentenza non è ancora arrivata. Gli investigatori hanno ricostruito pagamenti di riscatti per oltre 8 milioni di dollari tra il 2018 e il 2023, mentre le fatture ai clienti in USA e Canada superavano i 19 milioni. In un caso citato negli atti, Pinhasi avrebbe pagato 8.200 dollari a un hacker per una chiave di decrittazione, fatturando poi 150.000 dollari all'azienda colpita.
Secondo l'accusa, la promessa ingannevole di poter recuperare i dati senza pagare il riscatto ha portato a una doppia vittimizzazione dei clienti e ha permesso all'imputato di ottenere profitti significativi.
Pagare i riscatti resta una pratica controversa. Alimenta i gruppi criminali e rende gli attacchi più frequenti e redditizi. Il quadro si complica se, come ipotizzano gli inquirenti, la società si presentava come in grado di decriptare i dati autonomamente, mentre in realtà ricorreva al pagamento degli stessi hacker.
Monster Cloud ha dichiarato che i pagamenti venivano effettuati solo quando le tecnologie interne non bastavano e che per alcune aziende la perdita di dati avrebbe avuto effetti devastanti. La trasparenza sulle procedure, però, resta il nodo centrale. In Italia, l'Agenzia per la Cybersicurezza Nazionale (ACN) insiste da tempo sulla necessità di comunicazione chiara e tracciabilità nelle risposte agli incidenti ransomware, richiamando le aziende alle linee guida incident response.
Settore sotto pressione e fiducia in bilico
Il caso Pinhasi si inserisce in un contesto dove la linea tra difensori e aggressori si fa sottile. Anche la verifica delle rivendicazioni dei gruppi ransomware si è spesso rivelata problematica, come mostra il recente caso riportato da QwertyMag su attacchi senza prove concrete.
Pinhasi è stato rilasciato su cauzione con una garanzia di 2 milioni di dollari. Le indagini proseguono per chiarire l'estensione delle pratiche adottate da Monster Cloud. Il settore della negoziazione ransomware si trova ora a gestire una crisi di credibilità: le aziende colpite affidano dati sensibili e decisioni cruciali a professionisti che dovrebbero agire nell'interesse delle vittime.
La trasparenza e l'etica restano obbligatorie nel mondo della cybersecurity. Quando la fiducia viene meno, ogni organizzazione che si affida a servizi di recupero dati rischia di alimentare, senza saperlo, il mercato degli attacchi ransomware.