Gentlemen ha pubblicato una rivendicazione contro KFC negli USA, ma nessun dato tecnico o comunicazione ufficiale conferma una reale intrusione nei sistemi della catena.
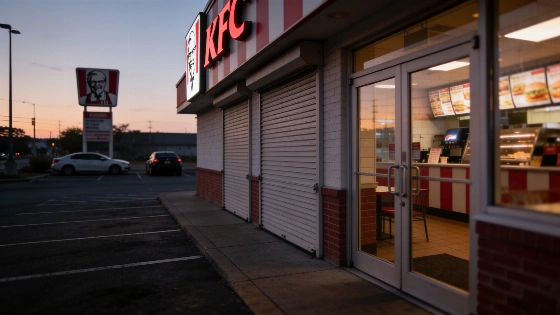
Il gruppo ransomware Gentlemen ha agitato le acque con una rivendicazione pubblicata il 10 ottobre 2026, ma dietro l'annuncio manca qualsiasi traccia concreta di una violazione ai danni di KFC negli Stati Uniti. Nessun comunicato dell'azienda, nessuna notifica ai regolatori e zero dati sottratti pubblicati: la presunta compromissione resta senza riscontri tecnici o istituzionali.
L'immagine diffusa dal gruppo mostra solo il logo KFC, il dominio kfc.com e una descrizione generica dell'attività. Non compaiono file rubati, dettagli tecnici, richieste di riscatto o prove di accesso a dati sensibili. Restano ignoti sia la quantità che la natura di eventuali dati esposti, così come le modalità di accesso e i sistemi coinvolti. La data del 10 ottobre indica solo il momento della pubblicazione della rivendicazione, non quello di un'eventuale intrusione. KFC non figura tra le vittime nei principali report settimanali, come confermato da APJ One.
Gentlemen opera secondo Sophos sotto il nome GOLD SHERWOOD, offrendo ransomware-as-a-service a gruppi affiliati che sfruttano strumenti forniti per attacchi e doppia estorsione. In passato, il gruppo ha accelerato l'escalation dei privilegi, usato strumenti di accesso remoto legittimi e disattivato controlli di sicurezza, arrivando a distribuire ransomware entro 24 ore dal primo accesso. Questi dettagli, però, riguardano casi precedenti e non la situazione attuale di KFC.
Cyber Security News ha già documentato le strategie di Gentlemen per aggirare le difese: disattivazione di endpoint detection e backup tramite driver vulnerabili e utility di sistema, modifiche alle impostazioni di Windows Defender e blocco dei tool di ripristino. Queste mosse puntano a rendere difficile individuare l'attacco o recuperare i dati cifrati. Bitdefender riporta che Gentlemen ha dichiarato il maggior numero di vittime tra i ransomware nel settembre 2026, con 105 organizzazioni colpite in settori come retail e sanità tra Nord e Sud America ed Europa occidentale e meridionale.
Nonostante la visibilità mediatica, non esistono conferme indipendenti di una compromissione dei sistemi KFC negli Stati Uniti da parte di Gentlemen, né sono stati pubblicati dati o notifiche regolatorie che attestino la violazione.
Nel terzo trimestre 2026, Gentlemen è stato secondo solo a Qilin per numero di attacchi dichiarati, con 342 rivendicazioni secondo Infosecurity Magazine. Questi dati riflettono però solo le dichiarazioni dei gruppi ransomware, senza conferme da fonti indipendenti o dall'Agenzia per la Cybersicurezza Nazionale (ACN).
L'annuncio su KFC non chiarisce se il bersaglio sia la rete centrale, un franchisee o un altro soggetto collegato. La descrizione si limita a informazioni pubbliche su ristoranti, franchising, vendite e fornitori, senza dimostrare accesso a sistemi interni. Mancano hash di malware, indirizzi degli attaccanti, timeline verificabili o campioni di file compromessi. L'unico dato numerico, un punteggio ESIX di 5.23, resta senza spiegazione e non consente di valutare la gravità della presunta violazione.
L'ultimo episodio documentato risale a gennaio 2023, quando Yum! Brands, casa madre di KFC, aveva segnalato un attacco ransomware che aveva portato alla chiusura temporanea di meno di 300 ristoranti in un solo mercato per un giorno e al furto di alcune informazioni. Quel caso, però, non offre elementi utili per valutare la rivendicazione attuale.
Sophos consiglia autenticazione multifattore per l'accesso remoto, aggiornamento tempestivo dei sistemi esposti, monitoraggio delle modifiche agli account amministrativi e protezione dei backup. Per verificare una rivendicazione come quella contro KFC servirebbero file validati, log di accesso o una dichiarazione ufficiale dell'azienda.
Il panorama delle estorsioni digitali si muove rapidamente, come mostrano recenti indagini su gruppi che puntano più sulla minaccia di pubblicazione che sulla cifratura. Nel caso KFC, la totale assenza di riscontri oggettivi e di conferme aziendali lascia la rivendicazione di Gentlemen senza basi concrete.