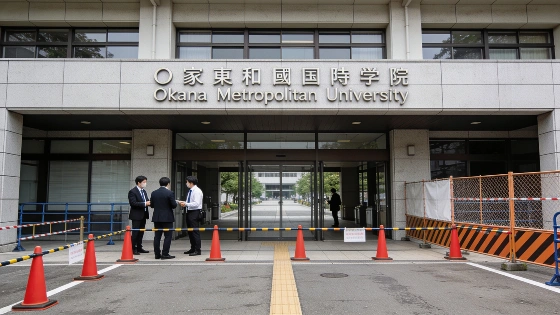
Un attacco ransomware ha bloccato i sistemi principali di Osaka Metropolitan University, lasciando potenzialmente esposti i dati personali di 130.000 studenti e docenti. L'ateneo è al lavoro per ripristinare i servizi e valutare l'entità della violazione.
Alle prime ore del 2 ottobre 2026, Osaka Metropolitan University si è trovata con i sistemi digitali fuori uso. Un attacco ransomware ha colpito duro. Tutto bloccato: sito web, email, rete di campus, piattaforme amministrative. Circa 500 server sono stati messi fuori gioco. I segni sono chiari: dati cifrati, file alterati. È il marchio delle campagne ransomware più aggressive.
La virtualizzazione centrale è saltata subito. Didattica, gestione accademica, contabilità, risorse umane, pagamenti e biblioteca: tutto fermo. L'università ha confermato la matrice ransomware. Il presidente Hiroyuki Sakuragi ha formato una task force di crisi. Sono arrivati anche specialisti esterni per indagare su origine e impatto. Non si conosce ancora il gruppo criminale dietro l'attacco. Nessun riscatto è stato confermato. Le indagini vanno avanti con la polizia prefetturale e la Commissione giapponese per la protezione delle informazioni personali.
Dati personali a rischio e indagini in corso
Secondo i media giapponesi, i dati di almeno 130.000 tra studenti e docenti, attuali ed ex, potrebbero essere finiti nelle mani sbagliate. I database coinvolti sono vecchi: risalgono a prima della fusione tra Osaka Prefectural University e Osaka City University. Le informazioni a rischio includono nomi, indirizzi, email e foto delle tessere universitarie. Anche ex studenti e personale sono coinvolti. Al 5 ottobre, l'università dice che non ci sono prove di una fuga effettiva di dati. Ma i controlli continuano. Si cerca di capire se e cosa sia stato compromesso.
L'ateneo informerà la Personal Information Protection Commission giapponese. Le indagini proseguono con una società specializzata. Intanto, per non interrompere le comunicazioni, è stato creato un sito temporaneo. Qui vengono pubblicati aggiornamenti per studenti, futuri iscritti, partner e ospedali affiliati. Il sito ufficiale e le email restano fuori uso. Anche i servizi online dell'ospedale universitario e del centro veterinario sono stati colpiti. Le cartelle cliniche elettroniche però funzionano ancora. L'assistenza sanitaria non si è fermata.
L'attacco ha causato l'arresto di circa 500 server dell'università, con segni di cifratura e alterazione dei dati. Al 5 ottobre, i tempi di ripristino restano incerti e l'università non ha ancora confermato alcuna fuga di dati personali.
Ripristino dei servizi e contesto nazionale
La priorità è chiara: ripristinare i sistemi e valutare i danni. L'università usa soluzioni alternative per tenere in piedi le attività essenziali. Tutte le lezioni nei cinque campus sono state sospese dal 2 all'8 ottobre. Si torna in presenza il 9 ottobre. La riattivazione dei servizi online dipende dallo stato dei sistemi. Gli studenti devono controllare il sito temporaneo per aggiornamenti in tempo reale.
Non è un caso isolato. Negli ultimi giorni, il Giappone ha visto una raffica di attacchi informatici. Il gruppo Nikkei ha segnalato 9.000 email malevole inviate da un account compromesso. Anche Daiwa Securities, Yamato Transport, Sagawa Express, Dai-ichi Life e Ikegami Tsushinki hanno subito violazioni o attacchi simili. QWERTYmag ha raccolto un'analisi dettagliata di questi episodi.
L'università ha già notificato l'incidente al Ministero dell'Istruzione, alle autorità locali e a JPCERT. Promette aggiornamenti appena ci saranno novità. In Italia, l'Agenzia per la Cybersicurezza Nazionale (ACN) insiste da tempo sulla necessità di rafforzare la resilienza digitale delle università. Raccomanda backup avanzati, segmentazione di rete e aggiornamenti costanti di firmware e sistemi operativi. Tutto in linea con le direttive europee sulla sicurezza informatica.
Le università giapponesi restano vulnerabili. Gli attacchi colpiscono didattica, amministrazione e dati personali. La risposta rapida dell'ateneo e il coinvolgimento di esperti sono passi obbligati. Ma non basta. La frequenza di questi episodi dice una cosa chiara. Il settore universitario dovrà investire molto di più in prevenzione, resilienza e trasparenza. In gioco ci sono studenti, personale e servizi pubblici essenziali.