Il ricercatore Abdelhamid Naceri ha pubblicato BigDiskBuster, un exploit zero-day che impedisce a Microsoft Defender di aggiornarsi. I sistemi Windows restano così scoperti contro le minacce più recenti, mentre cresce il dibattito sulla gestione delle vulnerabilità.
Un nuovo exploit zero-day mette in allarme chi usa Windows. Si chiama BigDiskBuster. Lo ha pubblicato Abdelhamid Naceri, noto anche come Nightmare Eclipse. Questo exploit blocca gli aggiornamenti di Microsoft Defender e lascia i sistemi scoperti contro malware recenti. BigDiskBuster non funziona da remoto. L'attaccante deve già avere accesso locale al computer, di solito dopo un altro attacco o un'escalation di privilegi.
Il vero rischio non è tanto l'attacco remoto, ma il sabotaggio dall'interno. Se un attaccante entra nella macchina, può fermare gli aggiornamenti di Defender. Così il sistema diventa sempre meno capace di riconoscere nuove minacce. Non serve prendere il controllo totale del computer. Basta indebolire in silenzio una delle difese principali di Windows.
Come agisce BigDiskBuster e cosa lo rende diverso
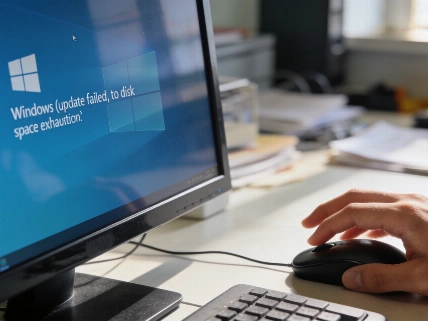
BigDiskBuster è un passo avanti rispetto al vecchio UnDefend, sempre creato da Naceri. Qui si parla di un vero denial-of-service mirato agli aggiornamenti di Defender. Il proof-of-concept pubblicato riempie lo spazio libero sul disco C: con un file temporaneo nascosto proprio quando Defender prova a scaricare aggiornamenti di piattaforma o delle definizioni di sicurezza. L'update fallisce per mancanza di spazio. Il sistema resta senza le ultime protezioni. Non è una falla sfruttabile da remoto: serve già la possibilità di eseguire codice sulla macchina. Ma una volta dentro, BigDiskBuster permette di tenere il sistema vulnerabile più a lungo. Così aumentano le possibilità di attacchi futuri.
Al momento non ci sono advisory ufficiali, patch o CVE assegnati da Microsoft per BigDiskBuster. Le principali testate di sicurezza confermano che, al 22 settembre 2026, non esisteva una soluzione pubblica né una classificazione ufficiale. La vulnerabilità resta limitata a uno scenario di denial-of-service locale. Microsoft non ha ancora pubblicato comunicazioni specifiche su questo exploit. La comunità di sicurezza segue la situazione in attesa di aggiornamenti o possibili mitigazioni.
BigDiskBuster è un proof-of-concept che sfrutta la gestione dello spazio disco durante gli aggiornamenti di Defender, bloccando l'applicazione delle nuove definizioni di sicurezza. Il codice, dichiarato dallo stesso autore come 'buggy', funziona su tutte le versioni supportate di Windows ma necessita di accesso locale per essere eseguito.
Il punto centrale è che antivirus come Defender si basano su aggiornamenti continui per riconoscere le minacce più recenti. Se questi aggiornamenti vengono bloccati, il sistema resta aperto a malware che normalmente verrebbero fermati. Non serve disattivare l'antivirus: basta impedirgli di aggiornarsi. Secondo BleepingComputer, la tecnica di BigDiskBuster riprende la logica di UnDefend, ma è più raffinata e difficile da scoprire per i sistemi di monitoraggio tradizionali.
Una lunga serie di zero-day e tensioni con Microsoft
BigDiskBuster si aggiunge a una lista di exploit pubblicati da Naceri che hanno già creato problemi a Microsoft: BlueHammer, RedSun, UnDefend, YellowKey, GreenPlasma, MiniPlasma, RoguePlanet, LegacyHive, ShieldBreak e ShieldCrash. Alcune falle sono state corrette, come RoguePlanet che ha portato a un aggiornamento del Microsoft Malware Protection Engine a luglio. I rapporti tra Naceri e Microsoft restano tesi. L'azienda critica la pubblicazione senza preavviso, mentre la comunità di sicurezza è divisa sul tema della responsible disclosure.
Il rilascio di proof-of-concept pronti all'uso, come BigDiskBuster, aumenta il rischio che il codice venga usato non solo per ricerca e difesa, ma anche per scopi malevoli. La situazione ricorda altri casi di vulnerabilità critiche, come recenti attacchi a sistemi enterprise dove la velocità degli aggiornamenti è stata decisiva.
Cosa devono fare aziende e responsabili IT
Per le organizzazioni la regola è semplice: non basta attivare un antivirus. Bisogna controllare che gli aggiornamenti di Defender vengano applicati davvero, monitorare eventuali errori nell'installazione delle definizioni di sicurezza e tenere d'occhio consumi anomali di spazio disco che potrebbero segnalare tentativi di sabotaggio. Limitare i privilegi degli utenti, mantenere attivi strumenti EDR/XDR e registrare ogni tentativo sospetto di interferenza con i servizi di sicurezza sono misure essenziali.
Al momento BigDiskBuster è considerato sperimentale. Il codice ha ancora bug e non ci sono conferme indipendenti della sua efficacia su tutte le versioni di Windows supportate. Ma la sua pubblicazione mostra ancora una volta quanto sia fragile l'equilibrio tra aggiornamenti rapidi e sicurezza reale. In un contesto dove la velocità di risposta può fare la differenza tra un attacco sventato e una compromissione, la capacità di Microsoft di gestire e correggere queste vulnerabilità sarà il vero banco di prova per la fiducia di utenti e aziende.