
Vulnerabilità e Zero-Day
106 articoliQWERTYmag distingue gravità teorica, sfruttamento reale e impatto sui prodotti, evitando allarmi basati solo su punteggi. Le guide spiegano come aggiornare, mitigare e ridurre la finestra di esposizione, mentre le analisi ricostruiscono il coordinamento tra ricercatori e vendor. Il focus è la falla e il suo ciclo di gestione; campagne malware, incident response e sicurezza generale degli endpoint restano categorie separate.
KiteWorks ordina lo spegnimento globale dei server per fermare un attacco zero day
KiteWorks ha imposto a tutti i clienti nel mondo di spegnere i server per sei ore sabato, tentando di bloccare un attacco zero day imminente contro le sue piattaforme di comunicazione sicura.
F5 issues emergency patch as BIG-IP APM flaw puts OAuth servers at risk
A major flaw in F5 BIG-IP Access Policy Manager is under attack right now. Hackers can run code on OAuth authorization servers without logging in. Agencies in Europe, Canada, and the UK are calling for immediate action as F5 rolls out emergency fixes.
Attacco zero-day su Chrome e Windows colpisce governi asiatici
Un gruppo cinese ha sfruttato una catena di vulnerabilità zero-day su Chrome e Windows per colpire enti governativi asiatici. Il malware CLEANGULP è stato diffuso tramite siti web falsi e campagne di phishing mirate.
Zero day su Check Point Management Server: attacchi mirati e patch urgenti
Check Point ha chiuso una falla zero-day nel Security Management Server che permetteva l'esecuzione di codice senza autenticazione. L'attacco, già sfruttato in casi reali, impone aggiornamenti immediati per evitare compromissioni.
Meta Muse AI breached by zero day flaw in privacy shield
Meta Muse AI, launched as a secure personal assistant, has already been hit by a zero-day flaw that cuts through its privacy shield. The exploit, found just weeks after launch, puts a spotlight on whether the platform is ready for sensitive work.
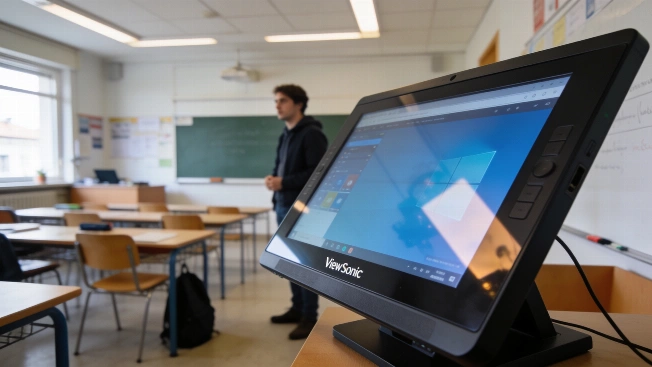
Tre falle zero-day su ViewSonic vCast espongono le lavagne digitali
Tre vulnerabilità zero-day in ViewSonic vCast permettono a chiunque sia sulla stessa rete di spiare gli schermi delle ViewBoard e installare app Android dannose. Nessuna patch disponibile, rischio elevato per scuole e aziende.
Check Point in crisi: attacchi zero-day colpiscono i server di gestione
Check Point lancia patch urgenti dopo che una falla zero-day nei suoi Management Server viene sfruttata in attacchi reali. Le aziende e le agenzie federali hanno solo tre giorni per mettere in sicurezza i sistemi.
ShinyHunters rivendica il furto dei dati FBI con un attacco PeopleSoft
ShinyHunters dice di aver violato i sistemi FBI usando una falla zero-day in Oracle PeopleSoft. Ha pubblicato dati personali di dipendenti e candidati come risposta a una comunicazione pubblica dell'FBI. L'attacco mette in allerta tutte le organizzazioni che usano PeopleSoft.
BigDiskBuster blocca gli aggiornamenti di Microsoft Defender senza soluzione
BigDiskBuster è un nuovo zero-day che blocca gli aggiornamenti di Microsoft Defender saturando il disco. Nessuna patch o avviso ufficiale, mentre l'autore ha già visto i suoi exploit usati in attacchi reali.
Hostinger blocca un attacco zero-day su LiteSpeed Web Server
Un attacco zero-day ha colpito un server Hostinger in Brasile sfruttando una falla critica di LiteSpeed Web Server. L'azienda ha bloccato l'intrusione, collaborato con il fornitore per la patch e rafforzato le difese contro minacce AI-driven.
BlueMoon exploit kit hijacks systems through Chrome and Windows flaws
Four state-backed espionage groups quickly deployed the BlueMoon exploit kit, chaining Chrome and Windows vulnerabilities to take over browsers and entire systems by exploiting a critical patch gap in Chrome's stable release.
cups2root: lpadmin diventa root su Ubuntu senza ostacoli
cups2root è un nuovo exploit che permette a chi ha accesso lpadmin su Ubuntu di ottenere una shell root sfruttando una catena di vulnerabilità CUPS. Non ci sono patch disponibili e le difese standard non bastano.
Zero-day flaw in TP-Link Tapo C200 exposed homes to surveillance
A zero-day vulnerability in TP-Link Tapo C200 cameras let attackers bypass authentication and access live video. Patches have been released, but a third critical flaw is still under review, raising new concerns for connected home security.
Google corre ai ripari su Pixel dopo attacco zero-day
Google ha rilasciato una patch d'emergenza per i dispositivi Pixel dopo la scoperta di una vulnerabilità zero-day già sfruttata in attacchi mirati. L'aggiornamento di settembre 2026 corregge 110 falle, tra cui 12 critiche per esecuzione di codice remoto.
Ransomware exploits VMware vCenter flaw before patches are applied
Ransomware groups are taking advantage of a critical VMware vCenter vulnerability just days after a patch was released, encrypting ESXi virtual machines and highlighting how little time defenders have to respond.
Zero-day su Chrome e Windows: ONG nel mirino con il malware GRIMWEDGE
Due gruppi di cyber-spionaggio cinesi hanno sfruttato vulnerabilità non ancora risolte in Chrome e Windows per colpire ONG con la backdoor GRIMWEDGE, aggirando le patch e installando malware tramite email mirate.
Sandworm and Qilin breach Cisco Firewall Manager in coordinated attack
Russian military hackers and the Qilin ransomware collective have simultaneously compromised Cisco Secure Firewall Management Center, using authentication bypass and hardcoded credentials to seize control of entire enterprise firewall fleets and exfiltrate sensitive data.
Ransomware targets WatchGuard Firebox flaw as patch delays persist
A critical WatchGuard Firebox vulnerability is now fueling ransomware attacks, with CISA confirming active exploitation and experts warning that slow patching leaves thousands of devices at risk. Teams are urged to update immediately and not wait for official ransomware flags.
Quattro gruppi hacker cinesi sfruttano la stessa falla zero day di Chrome
Una vulnerabilità sconosciuta di Google Chrome è stata sfruttata da almeno quattro gruppi di spionaggio informatico legati alla Cina per colpire contractor della difesa statunitense, ONG e agenzie governative nel Sud-Est asiatico. L'exploit, denominato BlueMoon, rivela una preoccupante condivisione di strumenti tra gruppi distinti.
Attacco zero day su Chrome V8 consente esecuzione di codice remoto
Un grave bug nel motore V8 di Chrome permette a cybercriminali di eseguire codice arbitrario tramite una pagina HTML malevola. Google ha rilasciato Chrome 153 per bloccare l'attacco, già sfruttato attivamente, ma la patch non è ancora diffusa ovunque.
Alby Hub flaw exposes bitcoin wallets to remote takeover risk
A severe security flaw in Alby Hub has left internet-exposed bitcoin wallets vulnerable to remote takeover and fund theft. Alby urges all users to update immediately, as only those running outdated versions with public access are at risk.
Un account email su cPanel può prendere il controllo totale del server
Un bug appena corretto in cPanel permette a chi possiede semplici privilegi email di eseguire codice come root e compromettere l'intero server. Tutte le versioni supportate sono coinvolte e la patch è urgente.
SAP sotto attacco pericoloso bug nel kernel espone dati e sistemi
Un bug di gravità massima nel kernel SAP consente l'esecuzione di codice remoto senza autenticazione, mettendo a rischio dati aziendali e processi. SAP rilascia patch d'emergenza mentre gli esperti avvertono: nessun controllo di rete o autorizzazione può bloccare l'attacco.
Liquid Network faces crisis as hackers return most stolen bitcoin
Liquid Network reels after hackers exploit a critical Elements bug to seize nearly 4,000 bitcoin. While 3,400 bitcoin have been returned, the fate of the remaining $47 million in BTC is unresolved, fueling debate over the hackers' motives and the network's security.
Magento colpito da StyleSmuggler attacco lampo con backdoor Rust
Un attacco lampo ha sfruttato una falla critica in Adobe Commerce e Magento Open Source per installare una backdoor Rust e una web shell PHP. Adobe corre ai ripari con una patch d'emergenza mentre i merchant restano esposti.
Un worm zero-click ha violato WeChat con una semplice chiamata
Un worm sviluppato da Calif ha permesso di prendere il controllo di account WeChat su iPhone e Android tramite una chiamata in arrivo, senza alcuna azione da parte della vittima. Tencent ha bloccato la falla, ma la portata del rischio resta impressionante.
Google corre ai ripari dopo attacco zero-day su Chrome
Google ha rilasciato un aggiornamento di sicurezza per Chrome che risolve una vulnerabilità zero-day ad alta gravità nel motore V8, già sfruttata attivamente. Gli utenti devono aggiornare subito per evitare rischi di esecuzione di codice malevolo.
Magento stores breached by zero day with no authentication required
A zero-day vulnerability in Magento Open Source and Adobe Commerce is being actively exploited to install persistent backdoors on online stores, bypassing authentication and leaving even fully patched systems defenseless while Adobe remains silent.
Exploit pubblicato per bug RCE non autenticato in Telerik UI
Un exploit pubblico consente l'esecuzione di codice remoto non autenticato su applicazioni ASP.NET AJAX con Telerik UI in configurazioni specifiche. Progress ha rilasciato la patch a luglio 2026 ma la catena di attacco ora è completamente documentata e disponibile.
MikroTik RouterOS sotto attacco con nuove vulnerabilità critiche
Una catena di vulnerabilità critiche in MikroTik RouterOS consente ai criminali informatici di prendere il controllo totale dei router con SSH esposto. Attacchi attivi sono stati confermati, mentre oltre 120.000 dispositivi restano a rischio in tutto il mondo.
ScreenConnect sotto attacco pericolosa falla senza patch immediata
Una nuova vulnerabilità critica in ScreenConnect minaccia migliaia di sistemi. ConnectWise offre solo soluzioni temporanee mentre gli attacchi aumentano e la patch definitiva è ancora in arrivo.
AI Coding Agents Exposed: Malicious .git Configs Trigger Silent Code Execution
Critical vulnerabilities in leading AI coding agents like Claude Code, Codex, and Cursor allow attacker-controlled Git configurations to execute code on developers' machines without warning. Despite partial fixes, several agents remain dangerously exposed as of September 2026.
GeoNetwork: vulnerabilità RCE colpisce i geoportali pubblici europei
Un attacco informatico senza autenticazione ha messo a rischio i backend GeoNetwork di oltre cento geoportali governativi in 39 paesi. Due falle critiche, ora corrette, permettevano l'esecuzione di codice remoto sui server che gestiscono dati geospaziali strategici per enti pubblici e agenzie militari.
Attacchi mirati su AI e infrastrutture: CISA impone patch urgenti
Attori sconosciuti sfruttano falle critiche in SonicWall, Sangoma Switchvox, JFrog Artifactory, Kestra OSS e Berri LiteLLM per ottenere accessi amministrativi, eseguire reverse shell e installare crypto miner. CISA ordina aggiornamenti rapidi alle agenzie federali.
Attacco a JFrog Artifactory: token admin falsi nelle mani degli hacker
Un grave bug di autenticazione in JFrog Artifactory consente agli aggressori di generare token amministrativi e manipolare pacchetti software fidati, minacciando la sicurezza della supply chain digitale.
Pagina 1 di 4