
Microsoft
59 articoliNel lavoro del magazine, la voce trova posto soprattutto in relazione a capacità di influenzare standard e mercati tecnologici e GitHub e strumenti per sviluppatori; il collegamento resta limitato agli aspetti realmente pertinenti alla sua identità. Il riferimento a Dynamics 365 per software gestionale aiuta infine a distinguerla dalle altre voci della stessa categoria e a evitare sovrapposizioni.
Europa, il cloud resta in mano agli Stati Uniti
Bruxelles ammette la dipendenza critica da cloud e infrastrutture gestite da operatori extra-UE. Tre hyperscaler statunitensi controllano il 70% del mercato europeo, mentre la Commissione UE prova a reagire con nuove regole e investimenti.
Storm-2570 breaks into global networks using remote access tools
Storm-2570 isn't tied to just one ransomware group. It moves between Qilin, DragonForce, Anubis, and BERT, always using the same set of remote access and data theft tools. Microsoft shows how this affiliate keeps breaking in-and what defenders need to do to stop them.
PAYLOAD ransomware turns Active Directory into a weapon
The PAYLOAD ransomware group has flipped the script, using Microsoft Active Directory Group Policy to freeze Windows systems and steal data-without dropping classic ransomware.
Microsoft spinge la sovranità digitale italiana con AI e cloud su misura
Microsoft lancia la sua strategia di Frontier Transformation in Italia, puntando su AI e sovranità digitale. Con V-Valley e una rete di 15.000 partner, offre controllo, sicurezza e crescita economica in un contesto geopolitico instabile.
Windows 11 elimina WMIC e chiude una porta ai ransomware
Con l'aggiornamento di settembre 2026, Windows 11 rimuove definitivamente WMIC, il comando che per anni ha permesso ai ransomware di sabotare i backup e aggirare le difese. Microsoft avverte: non reinstallatelo se non strettamente necessario.
DAWO sfida Microsoft nelle istituzioni pubbliche olandesi
Il governo olandese lancia DAWO, una piattaforma open source basata su Linux per sostituire Windows e Microsoft Office nella pubblica amministrazione, puntando su sovranità digitale e controllo europeo.
Storm-2570 exposes ransomware playbook before encryption hits
Microsoft has identified Storm-2570 as a ransomware affiliate using identical attack methods across multiple ransomware families, allowing defenders to spot intrusions before systems are encrypted.
BigDiskBuster blocca gli aggiornamenti di Microsoft Defender senza soluzione
BigDiskBuster è un nuovo zero-day che blocca gli aggiornamenti di Microsoft Defender saturando il disco. Nessuna patch o avviso ufficiale, mentre l'autore ha già visto i suoi exploit usati in attacchi reali.
Control Resonant earns high marks for daring gameplay and standout visuals
Control Resonant scores an 85 on Metacritic, drawing praise for its gameplay, art direction, and story. While some critics note repetitive combat and a lackluster open world, Remedy's risk-taking results in a sequel that lives up to fan expectations.
Halcyon blocca la cifratura ransomware con File Resilience
Halcyon introduce File Resilience, una funzione che impedisce la cifratura ransomware prima che inizi. Il sistema ora protegge anche macOS e si integra più a fondo con gli strumenti Microsoft, rafforzando la sicurezza aziendale contro le minacce digitali.
Boardrooms face critical blind spot in ransomware defense
Ransomware is no longer a technical glitch but a board-level crisis. Most boards remain dangerously underinformed about the criminal economy driving attacks, leaving organizations exposed to escalating operational and financial threats.
Milioni di email di phishing aggirano i filtri con caratteri Unicode invisibili
Un'ondata di phishing ha colpito milioni di caselle email sfruttando caratteri Unicode invisibili per eludere i filtri antispam. Microsoft denuncia una tecnica che sfrutta l'AI per rendere le truffe finanziarie quasi irriconoscibili ai sistemi di sicurezza.
BigBear 2.0 abbatte la sicurezza di Microsoft 365 in centinaia di aziende
BigBear 2.0, un servizio di phishing-as-a-service, ha violato la protezione MFA di Microsoft 365 in 258 organizzazioni, rubando oltre 5.000 credenziali e sessioni attive. L'attacco sfrutta proxy avanzati e tecniche anti-FIDO2 per colpire aziende in 40 paesi.
Phishing finanziario elude i filtri con caratteri Unicode invisibili
Una campagna di phishing ha sfruttato caratteri Unicode invisibili per aggirare i filtri antispam, colpendo milioni di caselle email con lusinghe finanziarie. Microsoft ha individuato la strategia e suggerisce contromisure urgenti.
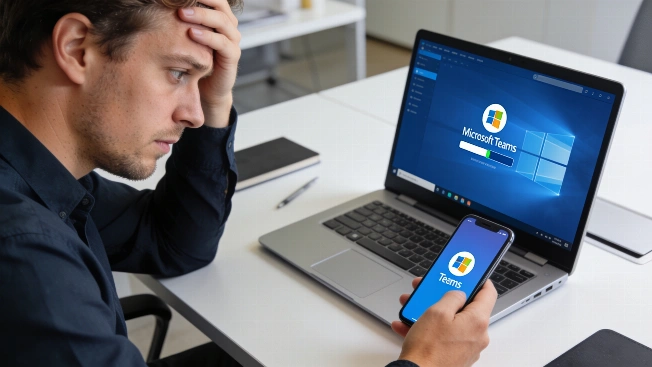
Microsoft Teams bloccato su Windows utenti costretti a soluzioni alternative
Microsoft Teams non si apre per molti utenti Windows a causa di un bug ancora irrisolto. L'azienda suggerisce di passare alle versioni web o mobile mentre prosegue l'analisi tecnica. Anche su Mac si registrano gravi disservizi nelle chiamate.
Spam email filters overwhelmed by invisible ASCII smuggling
A surge in spam campaigns is exploiting ASCII smuggling, a technique once used to hide malicious AI prompts, now repurposed to slip past advanced email filters by embedding invisible Unicode tags within key words.
Attacchi mirati su AI e infrastrutture: CISA impone patch urgenti
Attori sconosciuti sfruttano falle critiche in SonicWall, Sangoma Switchvox, JFrog Artifactory, Kestra OSS e Berri LiteLLM per ottenere accessi amministrativi, eseguire reverse shell e installare crypto miner. CISA ordina aggiornamenti rapidi alle agenzie federali.
Installer fasulli bloccano Windows Update e sabotano Microsoft Defender
Un'ondata di malware colpisce le aziende multinazionali in Cina: siti di download contraffatti distribuiscono installer che disattivano Windows Update e indeboliscono Microsoft Defender, lasciando le reti aziendali vulnerabili a intrusioni e furti di dati.
Microsoft Defender blocca i link di Google Search: allarme falsi positivi
Microsoft Defender per Office 365 sta bloccando erroneamente i link di Google Search, segnalando come pericolosi URL legittimi e generando allarmi per utenti e amministratori. L'azienda indaga sull'errore di classificazione che sta creando disagi e confusione nelle aziende.
Gli attacchi informatici puntano sulla ripetibilità, non sulla novità
I criminali informatici preferiscono tecniche standardizzate e ripetibili come ClickFix e il living-off-the-land, puntando su volume e prevedibilità invece che su exploit innovativi. Questo approccio rende gli attacchi più economici, scalabili e difficili da individuare, ma offre anche opportunità di difesa più mirate.
Big Tech USA spingono sui bond europei per finanziare l'AI
Google, Amazon e Microsoft accelerano con emissioni di obbligazioni in euro per sostenere data center e infrastrutture AI. Il fabbisogno supera i 1.000 miliardi di dollari entro il 2028, mentre la BCE monitora i rischi per il mercato europeo e la concorrenza nell'accesso ai capitali.
Microsoft segnala TerminalFix: reverse tunnel tramite finti CAPTCHA
Microsoft ha identificato TerminalFix, una variante di ClickFix che sfrutta falsi CAPTCHA Cloudflare per indurre gli utenti a eseguire comandi PowerShell dannosi, consentendo agli attaccanti di creare tunnel inversi verso le reti interne delle vittime.
Disservizi Microsoft Exchange Online: email in ritardo e problemi di accesso
Un grave malfunzionamento sta colpendo Microsoft Exchange Online e altri servizi Microsoft 365, causando ritardi e fallimenti nell'invio delle email, errori di autenticazione e difficoltà di accesso per migliaia di utenti aziendali in tutto il mondo.
Windows 11: l'aggiornamento KB5120998 ripristina le impostazioni del mouse
Microsoft ha confermato che l'aggiornamento KB5120998 di agosto 2026 per Windows 11 causa il ripristino automatico delle impostazioni personalizzate del mouse, impedendo agli utenti di ripristinare le preferenze precedenti.
AI accelera la scoperta delle vulnerabilità: la difesa è pronta?
L'intelligenza artificiale sta rivoluzionando la scoperta delle vulnerabilità, ma la gestione e la prioritizzazione dei rischi fatica a tenere il passo con l'aumento esponenziale delle segnalazioni e i ritardi nell'arricchimento dei dati.
Windows 11 KB5120998: tutte le novità dell'aggiornamento di agosto
Microsoft ha rilasciato l'aggiornamento cumulativo KB5120998 in anteprima per Windows 11 25H2 e 24H2, introducendo 35 miglioramenti tra cui nuove opzioni per la taskbar, il menu Start e la ricerca, oltre a una funzione di protezione amministratore.
Microsoft risolve i crash di Windows 11 legati ai giochi e driver RGB
Microsoft ha iniziato la distribuzione di una soluzione definitiva per i crash di sistema e i problemi di avvio dei giochi su Windows 11, causati dal driver inpoutx64.sys e da periferiche con illuminazione RGB. Il fix sarà incluso anche negli aggiornamenti di settembre 2026.
Microsoft SharePoint sotto attacco: sfruttata catena RCE con exploit pubblici
Una catena di due vulnerabilità in Microsoft SharePoint consente agli hacker di eseguire codice remoto su server non aggiornati. Proof-of-concept pubblici hanno accelerato gli attacchi, mentre le autorità invitano a rafforzare la sicurezza.
Windows 11 sperimenta nuovi controlli privacy per le app desktop
Microsoft introduce nei canali Insider di Windows 11 una gestione avanzata delle autorizzazioni per fotocamera, microfono e posizione, permettendo agli utenti di controllare l'accesso alle risorse sensibili per ogni singola applicazione desktop.
PowerToys introduce Window Hopper per gestire più finestre di un'app
Microsoft aggiorna PowerToys con Window Hopper, una nuova funzione che consente di passare rapidamente tra le finestre di una singola applicazione tramite una scorciatoia da tastiera personalizzabile. L'update include anche miglioramenti per Command Palette, PowerDisplay e altre utility.
Microsoft Teams introduce il blocco automatico dei bot esterni
Microsoft ha annunciato una nuova policy di protezione per Teams che consente agli amministratori di bloccare automaticamente tutti i bot esterni identificati dall'accesso alle riunioni, rafforzando la sicurezza degli incontri virtuali.
Aggiornamento .NET Framework di agosto 2026 causa problemi di stampa su Windows
Microsoft ha confermato che gli aggiornamenti .NET Framework di agosto 2026 stanno causando errori di stampa e nell'esportazione PDF in alcune applicazioni WPF. È disponibile una soluzione temporanea, ma la correzione definitiva è ancora in fase di sviluppo.
Microsoft Defender: driver di sistema usato per eliminare software di sicurezza
Check Point Research ha rivelato una tecnica che sfrutta il driver di remediation di Microsoft Defender per eseguire operazioni a livello kernel su Windows, senza sfruttare vulnerabilità software, evidenziando un problema di confine di fiducia architetturale.
Microsoft: problemi di gioco su Windows causati da periferiche RGB
Microsoft ha identificato nelle periferiche con illuminazione RGB la causa principale dei crash e dei blocchi nei giochi dopo gli aggiornamenti Windows di agosto 2026. Un workaround temporaneo è stato suggerito da Embark Studios in attesa di una soluzione ufficiale.
Microsoft corregge grave falla Entra ID sfruttata in attacchi
Microsoft ha risolto una vulnerabilità critica nella piattaforma Entra ID, già sfruttata in attacchi, che permetteva l'esecuzione di codice non autorizzato da remoto. Nessuna azione richiesta agli utenti, ma la trasparenza resta centrale.
Pagina 1 di 2