L'intrusione a IDCF Cloud ha fermato server usati da 495 clienti. IDC Frontier non ha confermato furti di dati; le stime di possibile esposizione comunicate dai clienti arrivano a circa 14 milioni di persone.
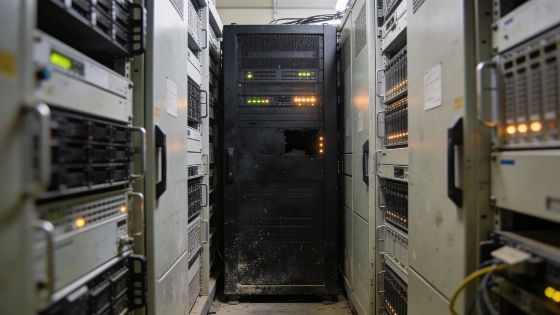
Alle 03:40 del 7 ottobre 2026, ora giapponese, è iniziato l'attacco alla piattaforma cloud IDCF Cloud, gestita da IDC Frontier, società controllata da SoftBank. La stessa mattina l'azienda ha isolato i sistemi colpiti e attivato un'unità di risposta d'emergenza. L'incidente ha interrotto i server virtuali in quattro zone di East Japan Region 1 - Tesla, Henry, Pascal e Joule - e ha interessato 495 clienti, tra aziende e amministrazioni locali. Il dato indica quanti clienti usavano l'infrastruttura colpita, non 495 violazioni dei dati accertate.
Il governo giapponese ha intensificato l'attenzione sulla sicurezza informatica dopo una serie di incidenti. Ma la ricostruzione dell'attacco a IDC Frontier va tenuta distinta dalle affermazioni più ampie sulla portata delle compromissioni. Al 14 ottobre, l'indagine condotta dal provider con il supporto di una società esterna di sicurezza non aveva confermato accessi ai dati dei clienti conservati dall'azienda né la loro esfiltrazione. IDC Frontier ha definito l'episodio un accesso non autorizzato. I dettagli dell'aggiornamento sono riportati da Nippon.com il 14 ottobre.
I dati coinvolti e i disagi per le aziende
Tra i clienti colpiti c'è JR East. La società ha dichiarato che potrebbero essere stati coinvolti circa 6,09 milioni di record legati a View Card, la sua controllata per i pagamenti. È una possibile esposizione: non è stato accertato che quei dati siano stati sottratti. JR Kyushu ha segnalato a sua volta una possibile esposizione di oltre un milione di indirizzi email. La stima complessiva, pari a circa 14 milioni di persone, non è quindi un bilancio definitivo dei dati rubati.
Le conseguenze hanno raggiunto anche altri settori. Nissui Logistics ha sospeso temporaneamente alcune operazioni dopo il disservizio. La catena di supermercati Izumi ha riferito che potrebbero essere stati esposti i dati di circa 400.000 clienti. Per tutti gli utenti di IDCF Cloud, il blocco dei server ha compromesso l'accesso a dati e applicazioni. IDC Frontier ha avvertito che il recupero dei dati nelle quattro zone colpite può dipendere dalle copie di backup conservate dai clienti.
Il gruppo ransomware ha dichiarato di aver cifrato 225 database, per un totale di 3,6 petabyte. È una rivendicazione degli aggressori, non un dato confermato da IDC Frontier. La società e SoftBank hanno coordinato il lavoro tecnico e l'assistenza ai clienti, oltre a pianificare il ripristino.
L'attacco è avvenuto mentre il governo promuove il passaggio dei dati aziendali dai sistemi legacy ai servizi cloud. Alcune imprese potevano considerare questi ultimi più sicuri. L'incidente mette in evidenza anche il valore di backup indipendenti e piani di continuità operativa: avere copie accessibili può fare la differenza nel ripristino di servizi e dati dopo un attacco.
L'ipotesi di attacchi assistiti dall'AI
La rapidità degli eventi ha alimentato l'ipotesi che strumenti di intelligenza artificiale abbiano agevolato gli attacchi. Le informazioni rese note descrivono però l'incidente a IDCF Cloud come un attacco ransomware; non indicano l'AI come causa o strumento dell'intrusione. Anche l'ipotesi di una campagna autonoma contro sistemi legacy resta distinta dai fatti tecnici comunicati sul blocco dei server.
Nel mese precedente erano stati registrati 86 attacchi informatici. Il dato aveva già superato il precedente record annuale, con ancora un trimestre da trascorrere prima della fine dell'anno. Le organizzazioni giapponesi erano considerate obiettivi più difficili anche per la barriera linguistica. Strumenti AI capaci di tradurre e sondare sistemi vulnerabili possono ridurre quell'ostacolo, ma non dimostrano che siano stati usati contro IDC Frontier.
Le misure di sicurezza e gli altri incidenti
A fine settembre Times Car, il servizio di autonoleggio gestito da Park24, aveva comunicato una violazione che ha coinvolto 6,6 milioni di record. Tra i dati esposti c'erano informazioni anagrafiche e di contatto. Erano coinvolte anche immagini di patenti e di altri documenti usati per verificare l'identità. La Financial Services Agency ha quindi raccomandato alle banche di non accettare la sola patente come verifica dell'identità e ha indicato documenti con chip, come la carta MyNumber. Nello stesso periodo Keio Corporation ha comunicato un attacco ransomware.
Il National Cybersecurity Office ha diffuso indicazioni per imprese e amministrazioni locali. Raccomanda di gestire correttamente le password e di applicare patch e aggiornamenti. Segnala inoltre la complessità degli attacchi assistiti dall'AI e descrive tentativi di ingegneria sociale in cui i criminali si spacciano per addetti alla difesa informatica. Il richiamo ai governi locali riguarda anche i rischi per i servizi pubblici, già affrontati in un precedente approfondimento.
SoftBank sta sviluppando una soluzione di sicurezza basata sull'AI per le organizzazioni giapponesi esposte a minacce frequenti, comprese quelle dei settori finanziario e dei servizi pubblici essenziali. A inizio ottobre il governo ha inoltre attivato la legge Active Cyber Defense (ACD), che conferisce alle forze dell'ordine nuovi poteri per attaccare e disabilitare server e infrastrutture malevole.