Edward Dubrovsky, esperto canadese di negoziazioni ransomware, è stato arrestato nell'indagine sull'attacco al portale di lavoro dell'FBI. Gli atti gli contestano due reati ma non chiariscono il suo ruolo; una patch di sicurezza era disponibile e non era stata installata.
Tra le informazioni esposte figurerebbero le identità di personale assegnato a unità sensibili dell'FBI. L'estensione complessiva dei dati sottratti non è stata confermata in modo indipendente.
L'indagine sull'attacco al portale per le candidature dell'FBI ha portato all'arresto di Edward Dubrovsky, dirigente canadese nel settore della cybersecurity ed esperto di negoziazioni ransomware.
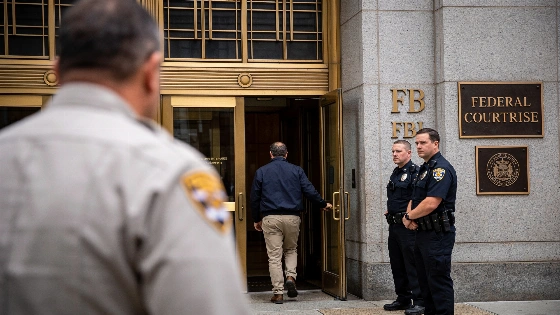
Dubrovsky, 54 anni, è stato arrestato in Pennsylvania e trasferito sotto la giurisdizione del distretto orientale del Texas. I registri federali lo indicavano detenuto nel Federal Detention Center di Philadelphia. Gli atti gli contestano due capi d'imputazione: cospirazione per minacciare la riservatezza di informazioni a fini estorsivi e interferenza con il commercio tramite minacce. L'accusa chiede che resti detenuto in attesa del processo. Le contestazioni non costituiscono una dichiarazione di colpevolezza.
I dati esposti e il ruolo di ShinyHunters
Venerdì, il direttore dell'FBI Kash Patel ha annunciato l'arresto di un presunto complice del gruppo informatico ritenuto responsabile dell'attacco. Non ha indicato il luogo né fatto il nome dell'uomo. Diverse persone informate sull'indagine hanno collegato Dubrovsky al caso; l'FBI non ha commentato pubblicamente il suo arresto. Gli atti pubblici non precisano quale ruolo gli venga attribuito nell'intrusione, come rileva anche la ricostruzione degli atti.
L'arresto è avvenuto nell'ambito dell'indagine sulla violazione, ma i documenti disponibili non chiariscono quale ruolo l'indagato avrebbe avuto nell'attacco al portale dell'FBI.
La falla tecnica dietro l'intrusione
L'FBI ha attribuito l'incidente a un appaltatore che gestiva il portale e non aveva installato un aggiornamento di sicurezza rilasciato per proteggere la piattaforma. Il bureau ha rimosso il fornitore, ha riferito Brett Leatherman, responsabile della cybersicurezza. ShinyHunters ha indicato Oracle PeopleSoft, un software per la gestione delle risorse umane, come tecnologia coinvolta. Gli atti pubblici non descrivono la vulnerabilità specifica né i dettagli tecnici dell'intrusione.
A maggio e giugno, hacker avevano già sfruttato una vulnerabilità dello stesso software per colpire organizzazioni del settore educativo, secondo quanto riferito dal Google Threat Intelligence Group. Nel caso dell'FBI, la patch era disponibile ma l'appaltatore non l'aveva applicata prima dell'attacco. Senza installazione e verifica, una correzione disponibile non mette al riparo la piattaforma. La gestione delle patch e il controllo dei fornitori rientrano nella sicurezza operativa.
ShinyHunters ha sostenuto di aver sfruttato una vulnerabilità di PeopleSoft per raggiungere un ambiente AWS GovCloud e sottrarre oltre 2 terabyte di dati. Sono affermazioni del gruppo, non confermate nei documenti giudiziari disponibili né da verifiche indipendenti. Una ricostruzione delle rivendicazioni riporta questi dettagli con la stessa cautela.
Prima dell'intrusione, ShinyHunters aveva chiesto all'FBI di modificare un avviso sulle tattiche di estorsione del gruppo. Alcuni nel settore avevano letto la richiesta come una minaccia di pubblicare i dati rubati, ma gli hacker hanno poi negato quell'intenzione. Alcuni dipendenti si erano inoltre detti insoddisfatti delle risorse di sicurezza offerte alle persone coinvolte. In un filone distinto sulle accuse di collaborazione con operatori ransomware, un altro caso recente ha riguardato il fondatore di Monster Cloud.
Prima dell'arresto, Dubrovsky aveva ricoperto ruoli dirigenziali in aziende di cybersecurity e negoziato con operatori ransomware. Un suo ex datore di lavoro gli attribuiva l'assistenza a migliaia di clienti colpiti da attacchi. Di recente, Dubrovsky aveva pubblicato un libro sul contrasto al cyber-estorsione.