
Sicurezza Mobile
18 articoliQWERTYmag pubblica guide per utenti e aziende su configurazione, smarrimento, furto, controllo delle app e protezione delle comunicazioni, oltre ad analisi di vulnerabilità o campagne che colpiscono i sistemi operativi mobili. Il focus è la sicurezza dello smartphone e del suo ambiente software; prestazioni, autonomia e qualità hardware vengono invece valutate nella categoria Smartphone del laboratorio.
Google corre ai ripari su Pixel dopo attacco zero-day
Google ha rilasciato una patch d'emergenza per i dispositivi Pixel dopo la scoperta di una vulnerabilità zero-day già sfruttata in attacchi mirati. L'aggiornamento di settembre 2026 corregge 110 falle, tra cui 12 critiche per esecuzione di codice remoto.
Malware trasforma le autoradio Android in nodi proxy per botnet
Un attacco alla supply chain ha colpito le autoradio Android di DoFun, sfruttando un'app di aggiornamento legittima per diffondere un malware che trasforma i dispositivi in nodi proxy per botnet o li utilizza per frodi pubblicitarie.

Apple avvisa nuovi utenti di attacchi spyware mercenari su iPhone
Apple ha inviato il 13 agosto 2026 una nuova serie di notifiche di minaccia, avvertendo alcuni utenti di iPhone di attacchi spyware mercenari altamente mirati. Questi avvisi sono considerati ad alta affidabilità e richiedono massima attenzione.

WindRelay e SpyNote: nuova minaccia Android tra prestiti e furto carte
Un sofisticato attacco Android combina il malware NFC WindRelay e il RAT SpyNote per sottrarre dati delle carte di pagamento, ottenere prestiti a nome delle vittime e trasmettere in tempo reale le informazioni NFC per acquisti fraudolenti.
Tre falle zero-day su ViewSonic vCast espongono le lavagne digitali
Tre vulnerabilità zero-day in ViewSonic vCast permettono a chiunque sia sulla stessa rete di spiare gli schermi delle ViewBoard e installare app Android dannose. Nessuna patch disponibile, rischio elevato per scuole e aziende.
Mantax Otax trasforma gli smartphone Android in strumenti di ricatto digitale
Mantax Otax, il ransomware Android appena scoperto, non si limita a bloccare i file: registra lo schermo, ruba codici OTP e scatta foto segrete, offrendo ai criminali un arsenale completo per estorsione e furto di identità.
Mantax Otax trasforma i vecchi Android in strumenti di ricatto digitale
Mantax Otax, la minaccia mobile più avanzata mai vista in Indonesia, cripta dati e spia ogni attività su Android obsoleti, costringendo le vittime a negoziare il riscatto in chat diretta con i criminali.
Un worm zero-click ha violato WeChat con una semplice chiamata
Un worm sviluppato da Calif ha permesso di prendere il controllo di account WeChat su iPhone e Android tramite una chiamata in arrivo, senza alcuna azione da parte della vittima. Tencent ha bloccato la falla, ma la portata del rischio resta impressionante.
iPhone non aggiornati nel mirino: spyware ruba wallet crypto via temi Packagist
Un attacco mirato sfrutta 13 pacchetti Composer su Packagist per colpire iPhone con iOS non aggiornato, installando spyware che sottrae seed di wallet crypto e dati sensibili. Il malware si diffonde tramite siti di streaming vietnamiti e sfrutta vulnerabilità WebKit e kernel non ancora corrette.
Android 17 introduce ECH per proteggere la privacy di navigazione
Android 17 porta nuove protezioni di sicurezza di rete, tra cui il supporto a Encrypted Client Hello (ECH), che cripta i nomi di dominio durante le connessioni TLS per rendere più difficile il tracciamento degli utenti e rafforzare la privacy.
AnonyMousKIT: phishing vocale AI per sbloccare iPhone rubati
Il servizio illegale AnonyMousKIT automatizza il furto di codici di sblocco e credenziali Apple tramite chiamate vocali AI, colpendo soprattutto utenti in Brasile e altri paesi emergenti, e alimentando un mercato globale di dispositivi rubati.
WhatsApp rafforza la sicurezza: nuove passkey e password alfanumeriche
WhatsApp introduce importanti novità per la protezione degli account: ora è possibile utilizzare più passkey su dispositivi diversi e impostare password alfanumeriche per la verifica in due passaggi, rendendo più difficile l'accesso non autorizzato e migliorando la difesa contro le truffe.
ToxicPanda: nuova minaccia Android blocca Google Play tramite VPN
La nuova versione del malware Android ToxicPanda sfrutta i permessi VPN per bloccare Google Play e Google Play Services, ampliando il controllo su centinaia di app e introducendo comandi remoti avanzati per eludere le protezioni di sicurezza.
Manic: nuovo malware Android sfrutta dispositivi vicini per rubare dati
Il malware Android Manic, attivo da febbraio e diffuso in Europa, punta soprattutto utenti ucraini e sfrutta Wi-Fi Direct e Bluetooth per esfiltrare dati anche da dispositivi offline, colpendo app bancarie, governative e crypto.

Vulnerabilità VoLTE Unisoc: accesso totale al kernel Android via videochiamata
Un exploit a due fasi scoperto da SSD Secure Disclosure permette a un attaccante di ottenere il pieno controllo del kernel Android su dispositivi con modem Unisoc tramite una videochiamata VoLTE, senza che sia disponibile una patch ufficiale.
Attacchi DDoS su larga scala bloccano il servizio Threema
Threema, la popolare app di messaggistica sicura, è stata colpita da una serie di attacchi DDoS che hanno causato gravi interruzioni del servizio. L'azienda ha confermato l'incidente e sta rafforzando le difese per prevenire nuovi disservizi.
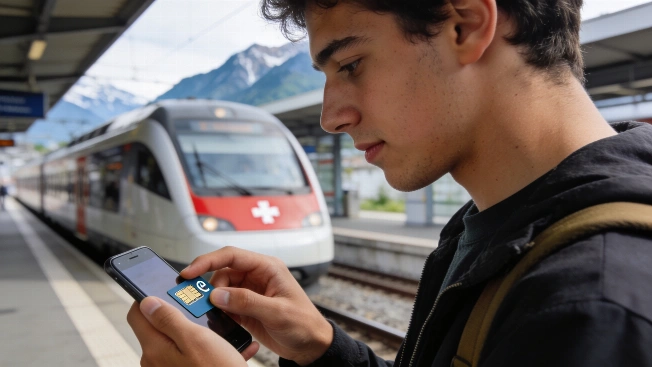
eSIM Svizzera: le migliori offerte per evitare il roaming extra UE
Attivare una eSIM per la Svizzera è la soluzione ideale per chi viaggia oltre confine dall'Italia, consentendo di evitare i costi elevati del roaming extra UE e di accedere subito a internet senza acquistare SIM fisiche locali. Diverse offerte sono pensate per ogni esigenza di viaggio.

Mobile banking verso 58mila miliardi: AI e nuovi servizi trainano il mercato
Il mobile banking si prepara a superare i 58 trilioni di dollari entro il 2031, spinto da AI, pagamenti istantanei e integrazione di servizi. Crescono investimenti, concorrenza e rischi di sicurezza, con impatti concreti per utenti e imprese