
Phishing e Ingegneria Sociale
28 articoliQWERTYmag mostra segnali da verificare, tecniche ricorrenti e difese efficaci, dall’autenticazione resistente al phishing alla formazione degli utenti e ai controlli sui pagamenti. Gli articoli distinguono l’inganno iniziale dalle fasi successive di malware o compromissione dell’account, così da chiarire quale protezione serve in ogni passaggio. Il focus è la manipolazione della vittima e del processo decisionale, non il codice malevolo in sé.
Phishing finanziario elude i filtri con caratteri Unicode invisibili
Una campagna di phishing ha sfruttato caratteri Unicode invisibili per aggirare i filtri antispam, colpendo milioni di caselle email con lusinghe finanziarie. Microsoft ha individuato la strategia e suggerisce contromisure urgenti.
Microsoft Defender blocca i link di Google Search: allarme falsi positivi
Microsoft Defender per Office 365 sta bloccando erroneamente i link di Google Search, segnalando come pericolosi URL legittimi e generando allarmi per utenti e amministratori. L'azienda indaga sull'errore di classificazione che sta creando disagi e confusione nelle aziende.
Verifica identità: il nuovo fronte degli attacchi informatici
Nonostante anni di rafforzamento dell'autenticazione, le aziende sono sempre più vulnerabili agli attacchi che sfruttano le debolezze nei processi di verifica dell'identità durante onboarding e recupero account. Soluzioni come Specops Verified ID puntano a colmare questa lacuna.
ReliaQuest sventa un attacco di social engineering: nessun furto di dati
ReliaQuest ha confermato di aver bloccato un attacco di social engineering condotto dal gruppo ShinyHunters, che ha ottenuto solo un accesso temporaneo e limitato senza compromettere dati aziendali o dei clienti.
Phishing 3.0: la nuova sfida tra agenti autonomi
Le campagne di phishing si sono evolute: ora sfruttano agenti AI autonomi per attacchi personalizzati su più canali, rendendo obsolete le difese tradizionali e imponendo alle aziende di adottare strategie di sicurezza basate su intelligenza artificiale.
Phishing RMM: Stati Uniti nel mirino di una campagna globale lampo
Un'operazione di phishing che sfrutta software RMM legittimi ha colpito 46 paesi, ma il 45% degli attacchi si concentra sugli Stati Uniti. Infrastrutture digitali usa-e-getta e lusinghe personalizzate rendono la minaccia difficile da fermare anche per i team di sicurezza più preparati.
Ransomware: il test che ogni MSP deve superare
Quando il ransomware colpisce, la differenza tra un MSP preparato e uno impreparato si misura in minuti, non in giorni. Ecco la checklist concreta che separa la resilienza operativa dalla semplice speranza di backup.
Freelancer americani nel mirino: maxi attacco malware dalla Russia
Un cittadino russo è stato estradato negli USA e incriminato per aver orchestrato una campagna di phishing che ha infettato 80.000 freelance con i malware TVRAT e DarkVNC, rubando dati sensibili e credenziali di accesso. L'operazione ha colpito soprattutto lavoratori statunitensi e ha sfruttato piattaforme di lavoro online.
Attacchi phishing sfruttano Faronics Deploy per installare ScreenConnect
Un gruppo di cybercriminali ha abusato della piattaforma legittima Faronics Deploy per ottenere il controllo remoto di oltre 450 computer aziendali, installando il software ScreenConnect e aggirando le difese di sicurezza tramite email di phishing camuffate da documenti aziendali.
Hacker iraniani usano finti recruiter per diffondere RAT multipiattaforma
Il gruppo iraniano Nimbus Manticore sfrutta falsi annunci di lavoro e test di programmazione per distribuire trojan di accesso remoto (RAT) su sistemi Linux, macOS e Windows, colpendo sviluppatori tramite archivi di sfide di coding compromessi.
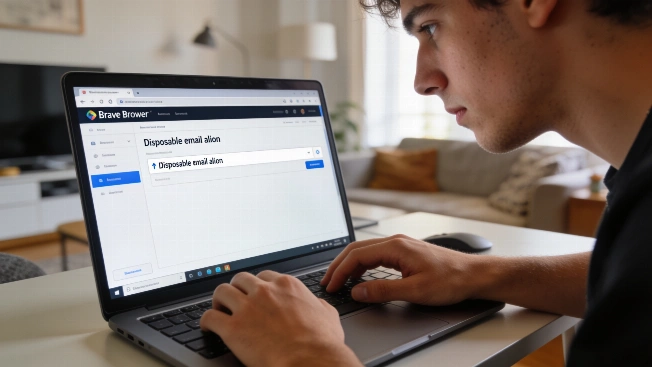
Brave introduce Email Aliases per proteggere la privacy online
Brave Browser 1.94 lancia la funzione Email Aliases, che consente agli utenti di generare indirizzi email usa e getta per nascondere la propria email reale ai siti web, riducendo i rischi di tracciamento, spam e phishing.
McKesson: violazione dati, ShinyHunters rivendica furto di 284 milioni di record
McKesson, colosso della distribuzione farmaceutica, ha confermato una violazione informatica con accesso non autorizzato a dati tramite applicazioni di terze parti. Il gruppo ShinyHunters sostiene di aver sottratto 284 milioni di record relativi a pazienti.
Spark RAT colpisce la Cambogia sfruttando driver vulnerabile OPSWAT
Una nuova campagna informatica prende di mira utenti e organizzazioni in Cambogia, distribuendo il trojan Spark RAT tramite una catena d'infezione multi-stadio che sfrutta un driver vulnerabile di OPSWAT per disabilitare i software di sicurezza.
AnonyMousKIT: phishing vocale AI per sbloccare iPhone rubati
Il servizio illegale AnonyMousKIT automatizza il furto di codici di sblocco e credenziali Apple tramite chiamate vocali AI, colpendo soprattutto utenti in Brasile e altri paesi emergenti, e alimentando un mercato globale di dispositivi rubati.
24 pacchetti npm sfruttano unpkg per ospitare pagine CAPTCHA false
Un gruppo di 24 pacchetti npm viene utilizzato come infrastruttura gratuita per campagne di phishing, reindirizzando gli utenti verso pagine CAPTCHA Cloudflare false ospitate su domini affidabili e sfruttando i mirror come unpkg.
SynkLoader: nuovo malware colpisce Microsoft Teams con finti help desk
SynkLoader, una nuova famiglia di malware, viene diffusa tramite campagne di phishing su Microsoft Teams. Gli attaccanti si spacciano per help desk IT e rubano le credenziali degli utenti con una schermata di blocco falsa, sfruttando moduli avanzati per il controllo remoto e la persistenza.
Nuova tecnica: malware Windows diffusi tramite banner FTP
Ricercatori hanno scoperto che cybercriminali stanno sfruttando i banner dei server FTP per nascondere comandi malevoli e distribuire due nuovi trojan di accesso remoto, E4del e PINHOLE, attraverso catene di infezione che coinvolgono file ZIP e script PowerShell.
Come gli MSP possono fermare il phishing che sfugge ai filtri email
Gli attacchi di phishing alimentati dall'AI sono sempre più sofisticati e riescono a eludere i filtri email tradizionali, costringendo gli MSP ad adottare strategie di rilevamento e risposta moderne per proteggere i clienti.
CISA segnala vulnerabilità critiche in macOS, SharePoint e vCenter
CISA ha inserito quattro vulnerabilità critiche nei sistemi macOS, Microsoft SharePoint, VMware vCenter e Microsoft IKE nel catalogo KEV, segnalando che sono attivamente sfruttate nonostante le patch già disponibili.
Furti di dati nei corrieri mettono a rischio i possessori di wallet crypto
Recenti violazioni informatiche presso aziende di spedizioni hanno compromesso i dati personali di clienti di hardware wallet per criptovalute, aumentando il rischio di attacchi fisici e campagne di phishing mirate contro i possessori di crypto.
SafePal, violazione dati: quasi 40.000 clienti coinvolti
SafePal, produttore di wallet hardware per criptovalute, ha confermato una violazione che ha esposto i dati di quasi 40.000 clienti. Le informazioni rubate sono ora in vendita su un forum cybercriminale, ma i portafogli e i fondi restano al sicuro.
Violazione dati RingCentral: esposti 1,6 milioni di account
Un attacco informatico condotto dal gruppo ShinyHunters ha portato al furto di dati personali relativi a 1,6 milioni di account RingCentral. L'azienda, piattaforma cloud per comunicazioni aziendali, ha confermato la compromissione a luglio 2026.
Via libera della Casa Bianca agli hack-back privati contro il cybercrimine
La Casa Bianca ha autorizzato un programma che permette alle aziende di sicurezza private di condurre operazioni offensive contro organizzazioni cybercriminali straniere, sotto stretto controllo governativo.

Valve avvisa i clienti Steam in Europa di una violazione dati
Valve ha informato i clienti europei che hanno acquistato hardware Steam di una violazione dei dati causata da un attacco informatico al partner logistico CEVA Logistics, compromettendo informazioni di consegna come nome, indirizzo e dettagli dell’ordine.

Attacchi vishing contro hedge fund: UNC6671 dietro l’ondata
Diversi hedge fund e società finanziarie sono stati presi di mira da sofisticati attacchi vishing attribuiti al gruppo UNC6671, legato a BlackFile, con tecniche avanzate per sottrarre credenziali e dati cloud

Nuovo malware ClickFix su macOS ruba criptovalute e password
Un attacco mirato tramite email induce utenti macOS a installare un malware Go che sottrae criptovalute, password dei browser e dati Apple Keychain, modificando le transazioni per deviare fondi agli aggressori

Due nuove catene di attacco: email compromesse e furto di criptovalute
Il rapporto Gen Digital H1 2026 svela due campagne sofisticate: una sfrutta caselle email aziendali violate per colpire banche, l’altra sostituisce indirizzi wallet per deviare pagamenti in criptovaluta

Levi Strauss & Co. vittima di un attacco informatico: rubati dati aziendali
Un attacco di social engineering ha permesso a cybercriminali di sottrarre dati aziendali dai computer di tre dipendenti Levi’s. Nessun dato dei clienti risulta compromesso, ma l’indagine resta aperta