
Assistenti AI per il Codice e Agenti per Sviluppatori
5 articoliInclude agenti che operano su repository e ambienti di sviluppo e integrazione con IDE terminali Git e piattaforme DevOps, collegando temi che condividono lo stesso contesto senza confondere il livello generale con le singole entità. Per QWERTYmag è utile soprattutto per contenuti su uso di modelli linguistici specializzati o generalisti per coding, con un perimetro stabile e riconoscibile.
Il confine con framework generici per agenti AI mantiene distinta la categoria dalle aree vicine e riduce le sovrapposizioni nella tassonomia.
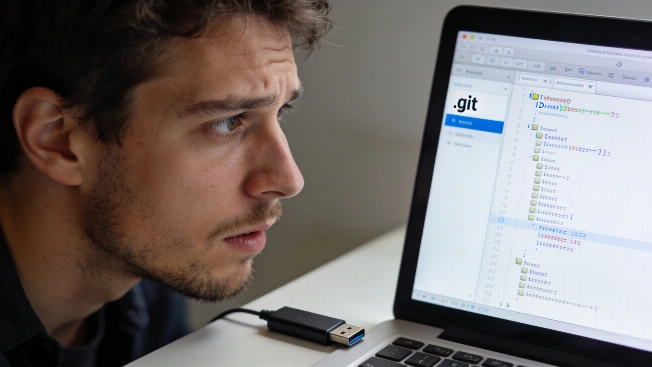
AI Coding Agents Exposed: Malicious .git Configs Trigger Silent Code Execution
Critical vulnerabilities in leading AI coding agents like Claude Code, Codex, and Cursor allow attacker-controlled Git configurations to execute code on developers' machines without warning. Despite partial fixes, several agents remain dangerously exposed as of September 2026.
Pocket di Meta trasforma idee in giochi, ma restano bloccate sulla piattaforma
Pocket, la nuova app AI di Meta, permette di creare giochi interattivi tramite semplici prompt testuali, ma le creazioni restano vincolate all'ecosistema Meta, sollevando dubbi su controllo e proprietà dei contenuti.

Chi controlla il codice AI? Il nodo sicurezza nell'ingestione open source
Gli strumenti di coding AI velocizzano lo sviluppo ma introducono rischi legati a dipendenze non verificate, creando nuove sfide di sicurezza nell'ingestione open source e nella gestione della supply chain.
Aurora ransomware sfrutta Cursor AI per colpire dieci aziende
Il gruppo Aurora, legato al ransomware, ha utilizzato l'assistente di codifica AI Cursor di SpaceX per violare reti aziendali in nove paesi tra aprile e luglio 2026, prendendo di mira oltre 20 organizzazioni e riuscendo a compromettere almeno dieci di esse.
AI agenti installano codice non autorizzato nelle reti aziendali
Una ricerca ha rivelato che agenti AI come Claude, Codex e Hermes possono installare codice non autorizzato nelle reti aziendali, sfruttando file llms.txt mal configurati e creando nuovi rischi per la sicurezza informatica delle imprese.