
Windows
33 articoliNegli articoli diventano rilevanti due riferimenti: integrazione con Microsoft 365 OneDrive e account Microsoft e gestione enterprise tramite Active Directory Entra e strumenti moderni. Collegano la voce a casi d'uso e scelte tecnologiche concrete. Un tratto ulteriore emerge qui: supporto a diverse architetture tra cui x86-64 e ARM. Nel confronto con le voci vicine, kernel, distribuzione completa e sistema operativo commerciale hanno ruoli tecnici diversi.
Attacco zero-day su Chrome e Windows colpisce governi asiatici
Un gruppo cinese ha sfruttato una catena di vulnerabilità zero-day su Chrome e Windows per colpire enti governativi asiatici. Il malware CLEANGULP è stato diffuso tramite siti web falsi e campagne di phishing mirate.
Zero-day su Chrome e Windows: ONG nel mirino con il malware GRIMWEDGE
Due gruppi di cyber-spionaggio cinesi hanno sfruttato vulnerabilità non ancora risolte in Chrome e Windows per colpire ONG con la backdoor GRIMWEDGE, aggirando le patch e installando malware tramite email mirate.
Ambernick Win600: A budget handheld reborn for retro and indie gaming
A used Ambernick Win600 now costs just 99 euro and, with the right tweaks, can become a surprisingly capable retro and indie gaming handheld. Here's how enthusiasts are unlocking its true potential.
Windows 11 elimina WMIC e chiude una porta ai ransomware
Con l'aggiornamento di settembre 2026, Windows 11 rimuove definitivamente WMIC, il comando che per anni ha permesso ai ransomware di sabotare i backup e aggirare le difese. Microsoft avverte: non reinstallatelo se non strettamente necessario.
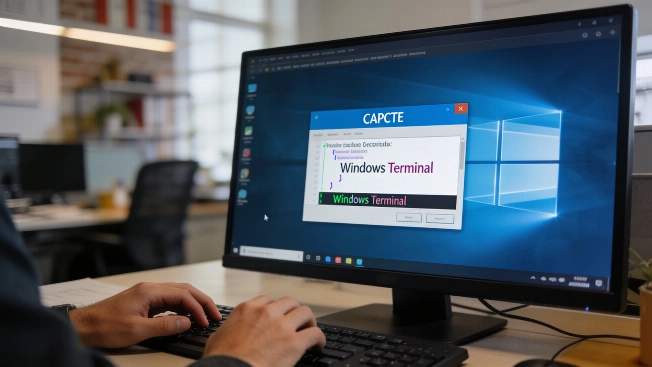
Microsoft segnala TerminalFix: reverse tunnel tramite finti CAPTCHA
Microsoft ha identificato TerminalFix, una variante di ClickFix che sfrutta falsi CAPTCHA Cloudflare per indurre gli utenti a eseguire comandi PowerShell dannosi, consentendo agli attaccanti di creare tunnel inversi verso le reti interne delle vittime.
Driver Booster 14 Free makes Windows driver updates a single click
Driver Booster 14 Free aims to end manual driver update headaches on Windows PCs. Fast scans, wide detection, and strong safety features compete with slow downloads and ads, but its update success rate is hard to beat.
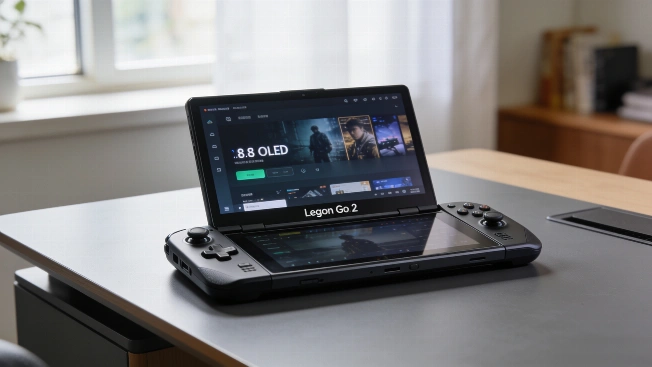
Lenovo Legion Go 2: il gaming portatile diventa davvero PC
Lenovo Legion Go 2 non è solo una console portatile: è un vero PC Windows con display OLED da 8,8 pollici, controller staccabili e potenza Ryzen Z2 Extreme. Dimensioni e versatilità alzano l'asticella dei dispositivi da gioco portatili.
DAWO sfida Microsoft nelle istituzioni pubbliche olandesi
Il governo olandese lancia DAWO, una piattaforma open source basata su Linux per sostituire Windows e Microsoft Office nella pubblica amministrazione, puntando su sovranità digitale e controllo europeo.
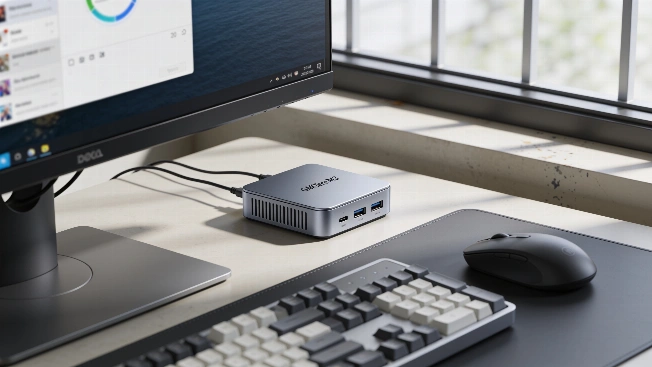
GMKtec M3 Pro: local AI power in a mini PC you can hide behind your monitor
GMKtec M3 Pro changes what you can expect from a mini PC. It runs local AI models and juggles real work on a 12-core Intel chip, all in a box that disappears behind your screen. Here's how it holds up in daily work and AI tests.
BlueMoon exploit kit hijacks systems through Chrome and Windows flaws
Four state-backed espionage groups quickly deployed the BlueMoon exploit kit, chaining Chrome and Windows vulnerabilities to take over browsers and entire systems by exploiting a critical patch gap in Chrome's stable release.
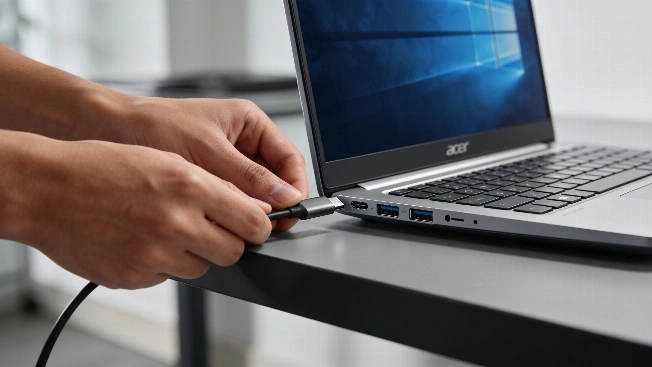
Acer Swift Air 14 pushes battery life and ports to the limit
Acer Swift Air 14 delivers unmatched battery life and a rare set of high-speed ports for its price, but users must accept a dim display and bloatware to get the most out of this $699 Windows laptop.
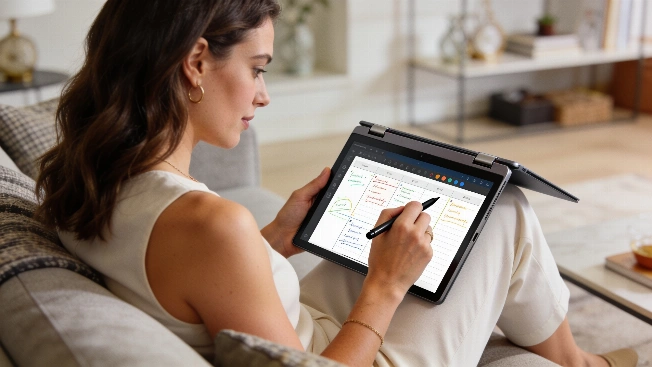
Lenovo IdeaPad 5i 2-in-1: practical flexibility for home computing
Lenovo's IdeaPad 5i 2-in-1 stands out with its sturdy 360-degree hinge, bright touchscreen, and battery life that lasts longer than expected. It's a strong option for anyone who wants a single device for work, leisure, and planning at home.
Control Resonant review embargo ends five days before release
Reviews for Control Resonant will go live five days ahead of launch, giving critics and players an early look at Remedy Entertainment's latest sequel. Here's what to expect as the release approaches.
SloppyRAT slips past defenses to open the door for ransomware
SloppyRAT, a recently identified remote access trojan, is giving attackers new ways to evade detection and communicate securely inside organizations, according to Zscaler ThreatLabz.
Windows 11 KB5120998: tutte le novità dell'aggiornamento di agosto
Microsoft ha rilasciato l'aggiornamento cumulativo KB5120998 in anteprima per Windows 11 25H2 e 24H2, introducendo 35 miglioramenti tra cui nuove opzioni per la taskbar, il menu Start e la ricerca, oltre a una funzione di protezione amministratore.
SLEEPWALKER: nuovo backdoor Windows che si attiva con un solo pacchetto
Un ricercatore indipendente ha scoperto SLEEPWALKER, un sofisticato backdoor per Windows che resta silente fino all'arrivo di un pacchetto di rete appositamente creato, eseguendo poi comandi in un linguaggio proprietario. Il malware sfrutta il side-loading su ERAAgent.exe di ESET e non lascia tracce di comunicazioni esterne, rendendo difficile la rilevazione.
Operazione QUICSILVER: attacco informatico contro il governo del Myanmar
Un nuovo attacco di cyberspionaggio, denominato Operazione QUICSILVER, ha preso di mira il governo e il settore IT del Myanmar tramite inviti a cerimonie di laurea falsificati, diffondendo il backdoor QUICAgent scritto in Go. Gli esperti attribuiscono l'operazione a un gruppo legato alla Cina.
Aggiornamento .NET Framework di agosto 2026 causa problemi di stampa su Windows
Microsoft ha confermato che gli aggiornamenti .NET Framework di agosto 2026 stanno causando errori di stampa e nell'esportazione PDF in alcune applicazioni WPF. È disponibile una soluzione temporanea, ma la correzione definitiva è ancora in fase di sviluppo.
Attacchi ai Named Pipe: come proteggere la comunicazione su Windows
I named pipe sono spesso considerati sicuri per la comunicazione tra applicazioni Windows locali, ma questa fiducia può essere pericolosa. Solo controlli di accesso rigorosi, verifica dell'identità e validazione dei dati possono prevenire attacchi e abusi di privilegi.
Microsoft: problemi di gioco su Windows causati da periferiche RGB
Microsoft ha identificato nelle periferiche con illuminazione RGB la causa principale dei crash e dei blocchi nei giochi dopo gli aggiornamenti Windows di agosto 2026. Un workaround temporaneo è stato suggerito da Embark Studios in attesa di una soluzione ufficiale.
Nuova tecnica: malware Windows diffusi tramite banner FTP
Ricercatori hanno scoperto che cybercriminali stanno sfruttando i banner dei server FTP per nascondere comandi malevoli e distribuire due nuovi trojan di accesso remoto, E4del e PINHOLE, attraverso catene di infezione che coinvolgono file ZIP e script PowerShell.
Microsoft indaga su problemi di gioco dopo aggiornamenti Windows di agosto
Microsoft sta esaminando i problemi segnalati dagli utenti dopo gli aggiornamenti Windows di agosto 2026, che impediscono l'avvio di alcuni giochi o causano crash su Windows 11. Tra i titoli colpiti ARC Raiders, MARVEL Tōkon: Fighting Souls e The Finals.
Windows 11 24H2 Home e Pro: aggiornamenti terminano tra due mesi
Microsoft ha comunicato che il supporto per Windows 11 24H2 Home e Pro terminerà il 13 ottobre 2026. Gli utenti dovranno aggiornare a Windows 11 25H2 per continuare a ricevere aggiornamenti di sicurezza e nuove funzionalità.
Grave falla RCE in Windows IKE: attacchi in corso, CISA ordina patch
Una vulnerabilità critica di esecuzione di codice remoto nel componente Windows Internet Key Exchange (IKE) Extension è ora sfruttata attivamente. Tutte le versioni supportate di Windows 10, 11 e Server sono a rischio. CISA impone patch immediate e avverte di gravi rischi per enti pubblici e privati.

Microsoft risolve il bug che causava crash di Windows Defender
Microsoft ha corretto un problema che portava Windows Defender a bloccarsi dopo un recente aggiornamento di sicurezza, generando errori di violazione di accesso su alcuni sistemi. La soluzione è inclusa nell'ultimo aggiornamento delle firme antivirus.
Microsoft accelera File Explorer e rinnova il menu contestuale su Windows 11
Microsoft introduce nei build di anteprima di Windows 11 un File Explorer più veloce e un menu contestuale rinnovato, meno affollato e personalizzabile. Le novità puntano a migliorare prestazioni, affidabilità e controllo per gli utenti Insider.
Microsoft elimina WMIC da Windows 11 per rafforzare la sicurezza
Microsoft ha rimosso lo strumento WMIC dalle versioni 24H2 e 25H2 di Windows 11 per ridurre i rischi di attacchi informatici e impedire l'abuso da parte di malware e cybercriminali. La decisione mira a rafforzare la protezione dei dispositivi Windows.
Windows Server 2022: fine del supporto mainstream tra 60 giorni
Microsoft ha avvisato che Windows Server 2022 terminerà il supporto mainstream il 13 ottobre 2026, passando alla fase di supporto esteso fino al 2031. Gli amministratori IT sono invitati a pianificare l'aggiornamento a Windows Server 2025 per mantenere la sicurezza e la compatibilità.

PATCHCORD: nuova minaccia contro telecom afghane e infrastrutture indiane
Un attacco informatico in corso, attribuito al gruppo APT36, prende di mira operatori telecom afghani e infrastrutture critiche in Asia meridionale con il backdoor PATCHCORD, diffuso tramite falsi installer VPN e strumenti di gestione. La campagna mostra tecniche avanzate e un'evoluzione nelle strategie del gruppo.
Mustang Panda usa rootkit firmato per nascondere CoolClient su Windows
Il gruppo HoneyMyte (Mustang Panda) ha aggiornato il backdoor CoolClient integrando un rootkit kernel-mode firmato per Windows, aumentando la capacità di occultamento e la protezione dei componenti malevoli sui sistemi infetti. Kaspersky ha individuato attacchi in Myanmar, Mongolia, Pakistan e Russia, colpendo anche enti governativi.

Attacco Akira: EDR disabilitato in Safe Mode, dati rubati ma niente cifratura
Un affiliato del ransomware Akira ha disattivato la protezione degli endpoint avviando il sistema in Safe Mode, sottratto dati sensibili e credenziali, ma non è riuscito a cifrare i file a causa di errori di memoria. L'attacco, durato meno di cinque ore, evidenzia la necessità di MFA e monitoraggio avanzato.
Microsoft corregge la vulnerabilità zero-day LegacyHive su Windows
Microsoft ha rilasciato patch di sicurezza per risolvere la vulnerabilità zero-day 'LegacyHive' su Windows, che consentiva a un attaccante locale di ottenere privilegi amministrativi. La falla era stata resa pubblica dopo il Patch Tuesday di luglio 2026.

Plug and Pwn: attacchi USB dannosi danno accesso SYSTEM su Windows
Ricercatori di sicurezza hanno svelato nuovi attacchi Plug and Pwn che sfruttano la funzione Plug and Play di Windows per installare software vulnerabile e ottenere privilegi SYSTEM, anche senza interazione dell'utente o hardware fisico.