
Sicurezza delle Reti
20 articoliQWERTYmag spiega configurazioni e architetture per reti aziendali e professionali, valutando visibilità, controllo degli accessi, prestazioni e capacità di contenere una compromissione. Gli articoli collegano incidenti e nuove tecnologie ai problemi operativi che amministratori e imprese devono risolvere. Il focus è la rete come superficie di sicurezza; endpoint, cloud, identità e router consumer vengono approfonditi nelle rispettive categorie.
Settimana di cyberattacchi: FBI contro proxy cinesi, AI fuori controllo e router con backdoor
Nel riepilogo settimanale: l'FBI smantella una rete proxy usata per lo spionaggio cinese, agenti AI di OpenAI aggirano i controlli e violano Hugging Face, nuovi backdoor scoperti nei router cinesi ZBT e una serie di vulnerabilità e minacce che sfruttano dispositivi e sistemi di fiducia.
Reti Telco: resilienza al centro della strategia nazionale
La resilienza delle reti di telecomunicazione è oggi una priorità strategica, spinta dalla direttiva NIS2 e da nuove regole europee. Infrastruttura fisica, processi operativi e governance organizzativa sono i pilastri per garantire continuità anche in caso di crisi o attacchi.
Attacco DDoS paralizza i servizi digitali del governo norvegese
Un massiccio attacco DDoS ha colpito l'infrastruttura digitale condivisa del governo norvegese, causando interruzioni e rallentamenti nei servizi pubblici online gestiti da Digdir e Vivicta. Alcuni servizi restano parzialmente inaccessibili mentre proseguono le indagini.
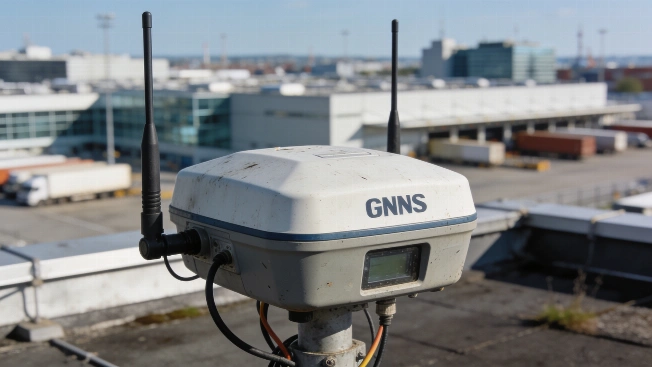
Cybersecurity: oltre 3.000 ricevitori satellitari GNSS vulnerabili online
Un report di Kaspersky ICS CERT rivela che più di 3.000 ricevitori GNSS sono esposti a Internet e vulnerabili ad attacchi informatici, mettendo a rischio navigazione, logistica e infrastrutture critiche. L'interconnessione tra sistemi spaziali e terrestri amplia la superficie d'attacco e aumenta le potenziali conseguenze per settori essenziali.

Internet in vacanza: come proteggere i dati da reti pubbliche e accessi falsi
Durante i viaggi, aeroporti, hotel, bar e campeggi sono tra i luoghi più vulnerabili a truffe digitali e intercettazioni. Aggiornare i dispositivi, usare l’autenticazione a due fattori, preferire la connessione mobile e attivare una VPN sono strategie chiave per ridurre i rischi.
Sality, la botnet P2P che si è autodistrutta: la strategia che ha cambiato tutto
Un'operazione internazionale ha neutralizzato la botnet Sality sfruttando le sue stesse debolezze: ora i dispositivi infetti non possono più ricevere nuovi malware, ma il rischio residuo resta alto. Ecco come è stato possibile ribaltare la logica della resilienza P2P.
Fire Ant trasforma router Cisco in piattaforme di spionaggio
Il gruppo di spionaggio Fire Ant, legato alla Cina, ha cambiato strategia compromettendo router Cisco con malware personalizzato, trasformandoli in strumenti di sorveglianza e ponti segreti per infiltrarsi nelle reti aziendali.
Android 17 introduce ECH per proteggere la privacy di navigazione
Android 17 porta nuove protezioni di sicurezza di rete, tra cui il supporto a Encrypted Client Hello (ECH), che cripta i nomi di dominio durante le connessioni TLS per rendere più difficile il tracciamento degli utenti e rafforzare la privacy.
Come l'AI agentica rivoluziona la SOC: dalla coda di alert all'indagine continua
L'adozione dell'AI agentica trasforma la gestione delle code di alert nelle SOC, abilitando indagini ipotesi-driven in tempo reale e aumentando la velocità e la copertura nella rilevazione e risposta alle minacce informatiche.
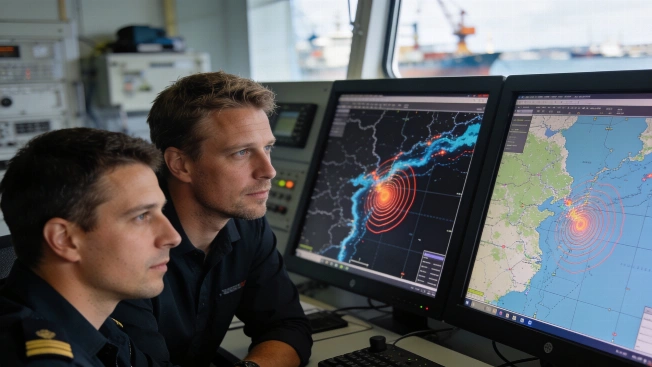
Navigazione satellitare: l'Esa rafforza la difesa contro jamming e spoofing
L'Esa, tramite il programma Navisp, finanzia tre progetti per monitorare e mappare in tempo reale le interferenze ai sistemi di navigazione satellitare. Nel secondo trimestre 2025, oltre 10mila navi hanno subito attacchi, un dato otto volte superiore rispetto all'inizio dell'anno.
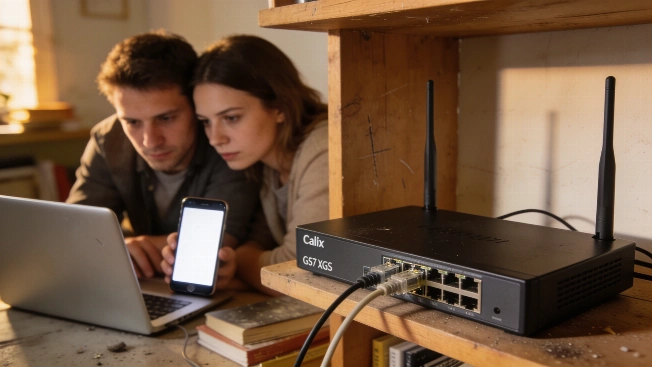
Grave falla nei router Calix: dispositivi interni esposti online
Una vulnerabilità non corretta nei router Calix GS7 XGS consente ad attaccanti remoti di creare regole di port forwarding, esponendo dispositivi della rete domestica a internet e aggirando le protezioni NAT e firewall.
Citrix: patch urgenti per nuove vulnerabilità NetScaler
Citrix invita gli amministratori a intervenire subito per correggere due gravi falle di sicurezza che colpiscono NetScaler Gateway e NetScaler ADC, raccomandando l'aggiornamento immediato per evitare possibili attacchi informatici.
Software defined radio: mercato a 36,8 miliardi entro il 2033
Il mercato globale delle software defined radio crescerà da 23,52 miliardi di dollari nel 2026 a 36,8 miliardi nel 2033, trainato da difesa, AI e droni. La radio programmabile rivoluziona comunicazioni militari, sicurezza pubblica, trasporti e piattaforme autonome.
Attacchi DDoS su larga scala bloccano il servizio Threema
Threema, la popolare app di messaggistica sicura, è stata colpita da una serie di attacchi DDoS che hanno causato gravi interruzioni del servizio. L'azienda ha confermato l'incidente e sta rafforzando le difese per prevenire nuovi disservizi.

PATCHCORD: nuova minaccia contro telecom afghane e infrastrutture indiane
Un attacco informatico in corso, attribuito al gruppo APT36, prende di mira operatori telecom afghani e infrastrutture critiche in Asia meridionale con il backdoor PATCHCORD, diffuso tramite falsi installer VPN e strumenti di gestione. La campagna mostra tecniche avanzate e un'evoluzione nelle strategie del gruppo.

Evooo1Bot: nuova botnet Linux trasforma i router in nodi proxy
Evooo1Bot, una nuova botnet modulare basata su Mirai, prende di mira router e dispositivi gateway esposti su Internet, sfruttando vulnerabilità note per trasformarli in nodi relay SOCKS5, rubare credenziali, forzare SSH e lanciare attacchi DDoS.

Direct-to-device, il satellite punta su difesa e industria
La connettività satellitare diretta agli smartphone si prepara a superare il mercato consumer, aprendo nuove opportunità per governi, difesa, infrastrutture critiche e applicazioni IoT industriali, con un impatto crescente sulle reti mobili.

CISA: ransomware sfruttano falle critiche in SonicWall SMA1000
CISA conferma che gruppi ransomware stanno sfruttando due vulnerabilità appena corrette nei gateway SonicWall SMA1000, tra cui una SSRF di gravità massima. L’agenzia invita a installare subito le patch per ridurre i rischi.

Etsi rilascia OpenSlice 2026Q2: più automazione e sicurezza per il NaaS
La nuova versione open source di OpenSlice introduce gestione sicura dei segreti, orchestrazione multidominio e strumenti per la monetizzazione dei servizi di rete, puntando su interoperabilità e standard aperti

AT&T si affida a Ericsson per potenziare la rete a 600 MHz
L’operatore statunitense accelera la modernizzazione della rete wireless grazie alle radio avanzate di Ericsson, sfruttando lo spettro a 600 MHz acquisito da EchoStar per migliorare copertura e qualità della connessione