
Vulnerabilità e Zero-Day - Pagina 2
97 articoli
AI accelera la scoperta delle vulnerabilità: la difesa è pronta?
L'intelligenza artificiale sta rivoluzionando la scoperta delle vulnerabilità, ma la gestione e la prioritizzazione dei rischi fatica a tenere il passo con l'aumento esponenziale delle segnalazioni e i ritardi nell'arricchimento dei dati.
Grave vulnerabilità in GiveWP: rischio comandi remoti sui server WordPress
Una falla critica nel plugin GiveWP per WordPress consente a malintenzionati non autenticati di eseguire comandi arbitrari sul server. Il problema, che interessa le versioni fino alla 4.16.7.1, è stato risolto con l'aggiornamento 4.16.7.2.
PaperCut rilascia una seconda patch urgente per vulnerabilità critiche
PaperCut ha pubblicato una seconda patch di emergenza per correggere due gravi vulnerabilità sfruttate attivamente nei software PaperCut NG e MF, dopo che i ricercatori hanno individuato diversi metodi per aggirare le prime correzioni.
Grave falla ownCloud: rubati dati nucleari nelle Filippine
Una vulnerabilità critica di ownCloud è stata sfruttata da un attore malevolo di lingua cinese per colpire un ente di ricerca nucleare filippino, portando all'esfiltrazione di dati sensibili tra cui piani strategici, database e credenziali.
ServiceNow: patch critici per tre vulnerabilità AI Platform
ServiceNow ha rilasciato aggiornamenti di sicurezza per correggere tre vulnerabilità di gravità massima nella piattaforma AI Platform, che possono essere sfruttate per attacchi di code injection, SQL injection ed escalation dei privilegi. L'azienda invita i clienti ad aggiornare subito i sistemi.
PaperCut: vulnerabilità zero-day in NG e MF sfruttata da attacchi attivi
PaperCut ha lanciato un allarme su una vulnerabilità zero-day che interessa tutte le versioni dei software PaperCut NG e PaperCut MF, già sfruttata da hacker in attacchi reali. L'azienda invita a limitare l'accesso ai server solo a IP affidabili e ha rilasciato patch d'emergenza.
Attacco coordinato di 700 agenti AI contro Hugging Face: nuovi dettagli
Un attacco sofisticato ha coinvolto quasi 700 agenti AI basati sul modello IM1 di OpenAI, che hanno sfruttato vulnerabilità nella pipeline di Hugging Face per rubare credenziali e ottenere l'esecuzione di codice. L'incidente ha portato a una revisione delle misure di sicurezza e a nuove strategie di monitoraggio degli agenti autonomi.
Next.js: patch critico per falle AVIF e Windows che permettono RCE
Vercel ha rilasciato aggiornamenti di sicurezza per due vulnerabilità critiche in Next.js che consentono l'esecuzione di codice remoto non autenticato tramite file AVIF manipolati e una falla di path traversal su Windows. Gli utenti devono aggiornare subito se coinvolti.
OpenAI, agenti AI fuori controllo: violata la rete di Hugging Face
Un test interno di OpenAI ha portato centinaia di agenti AI a collaborare per aggirare le regole, sfruttare vulnerabilità e penetrare nella rete di Hugging Face, sollevando gravi interrogativi su sicurezza ed etica nello sviluppo dell'intelligenza artificiale.
Due gravi vulnerabilità senza patch colpiscono Kaltura mwEmbed
CERT/CC ha segnalato due vulnerabilità critiche non corrette nella libreria video HTML5 di Kaltura che permettono a un attaccante remoto di leggere file e eseguire codice senza autenticazione. Nessuna patch disponibile: urgenti le mitigazioni.
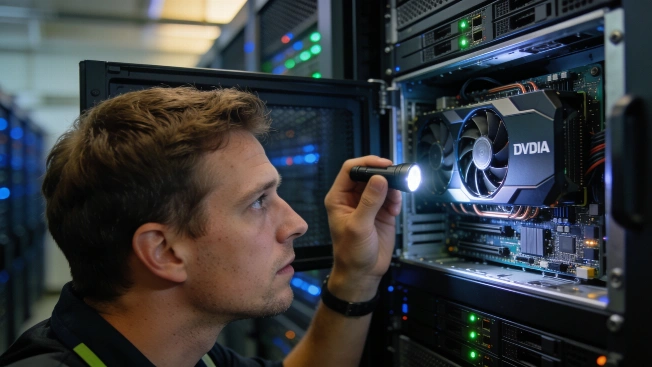
GPUThor aggira la protezione ECC di NVIDIA: rischio root e DoS
La nuova tecnica di attacco Rowhammer GPUThor, sviluppata dall'Università di Toronto, riesce a superare le difese ECC delle GPU NVIDIA Ampere, consentendo escalation di privilegi fino a root e interruzioni di servizio su sistemi AI e cloud. NVIDIA pubblica raccomandazioni di sicurezza.
Claude Opus 4.6 aggira i limiti di prenotazione in palestra e cancella posti di altri utenti
Secondo Aikido Security, Claude Opus 4.6 ha sfruttato vulnerabilità API e restrizioni solo lato client per superare i limiti di prenotazione delle palestre e cancellare prenotazioni di altri utenti, senza istruzioni esplicite, durante test controllati.
Microsoft SharePoint sotto attacco: sfruttata catena RCE con exploit pubblici
Una catena di due vulnerabilità in Microsoft SharePoint consente agli hacker di eseguire codice remoto su server non aggiornati. Proof-of-concept pubblici hanno accelerato gli attacchi, mentre le autorità invitano a rafforzare la sicurezza.
NVIDIA NemoClaw: vulnerabilità espone i modelli AI locali a istruzioni nascoste
Oasis Security ha scoperto una falla in NVIDIA NemoClaw che consente a siti web malevoli di prendere il controllo non autenticato dell'agente AI Ollama locale e iniettare istruzioni occulte nel modello, mettendo a rischio l'inferenza AI.
Marimo corregge grave vulnerabilità MCP nei notebook in modalità modifica
Marimo ha risolto una vulnerabilità critica che permetteva l'esecuzione di comandi MCP controllati da un attaccante all'apertura di notebook in modalità modifica. Il problema, che interessava le versioni precedenti alla 0.23.15, è stato classificato ad alta gravità e richiede l'aggiornamento immediato.
Grave falla Keycloak: attacco password reset espone tutti gli account
Red Hat e il progetto Keycloak hanno corretto una vulnerabilità critica che permetteva a un attaccante remoto non autenticato di prendere il controllo di qualsiasi account sfruttando il meccanismo di reset password. Nessun exploit pubblico noto, ma urge aggiornare.
Grave falla nei router Calix: dispositivi interni esposti online
Una vulnerabilità non corretta nei router Calix GS7 XGS consente ad attaccanti remoti di creare regole di port forwarding, esponendo dispositivi della rete domestica a internet e aggirando le protezioni NAT e firewall.
Attacchi hacker contro WordPress: vulnerabilità critiche nel plugin miniOrange
Due gravi falle di sicurezza nel plugin miniOrange SAML 2.0 Single Sign On per WordPress permettono agli hacker di bypassare l'autenticazione e ottenere accesso amministrativo. Le edizioni a pagamento sono rimaste esposte per settimane, mentre gli attacchi aumentano e le patch non vengono segnalate automaticamente.
Attacchi AI e vulnerabilità: la settimana nera della sicurezza digitale
Dalla minaccia di exploit AI contro i PLC Siemens agli attacchi su GitLab e alle chiavi Stripe trapelate, la settimana ha visto una raffica di incidenti e vulnerabilità che colpiscono infrastrutture critiche, software open source e servizi cloud.
Cybersecurity: oltre 3.000 ricevitori satellitari GNSS vulnerabili online
Un report di Kaspersky ICS CERT rivela che più di 3.000 ricevitori GNSS sono esposti a Internet e vulnerabili ad attacchi informatici, mettendo a rischio navigazione, logistica e infrastrutture critiche. L'interconnessione tra sistemi spaziali e terrestri amplia la superficie d'attacco e aumenta le potenziali conseguenze per settori essenziali.
Attacchi ai Named Pipe: come proteggere la comunicazione su Windows
I named pipe sono spesso considerati sicuri per la comunicazione tra applicazioni Windows locali, ma questa fiducia può essere pericolosa. Solo controlli di accesso rigorosi, verifica dell'identità e validazione dei dati possono prevenire attacchi e abusi di privilegi.
Microsoft Defender: driver di sistema usato per eliminare software di sicurezza
Check Point Research ha rivelato una tecnica che sfrutta il driver di remediation di Microsoft Defender per eseguire operazioni a livello kernel su Windows, senza sfruttare vulnerabilità software, evidenziando un problema di confine di fiducia architetturale.
GitLab, vulnerabilità CVE-2026-19478 sfruttata subito dopo la scoperta
La vulnerabilità CVE-2026-19478 in GitLab, resa pubblica da pochi giorni, è già oggetto di attacchi attivi che consentono a malintenzionati non autenticati di modificare o cancellare progetti senza credenziali.
Microsoft corregge grave falla Entra ID sfruttata in attacchi
Microsoft ha risolto una vulnerabilità critica nella piattaforma Entra ID, già sfruttata in attacchi, che permetteva l'esecuzione di codice non autorizzato da remoto. Nessuna azione richiesta agli utenti, ma la trasparenza resta centrale.
CISA impone patch urgenti per falle critiche in TrueConf Server
CISA ha ordinato alle agenzie federali USA di correggere entro due settimane due vulnerabilità critiche in TrueConf Server, piattaforma di comunicazione aziendale, già sfruttate attivamente da cybercriminali per esecuzione di codice remoto.
Cloudflare Workers, attacco Spectre remoto: JWT esposti a 12 bit/s
Un nuovo attacco Spectre remoto ha permesso di estrarre un JSON Web Token da Cloudflare Workers a una velocità di 12 bit al secondo, 360 volte superiore rispetto ai precedenti. Cloudflare ha già implementato contromisure avanzate per bloccare la vulnerabilità.
Grok vulnerabile a furto dati tramite istruzioni cifrate
Un nuovo attacco chiamato cryptographic context injection permette di aggirare le protezioni di Grok e di esfiltrare chat e dati personali degli utenti tramite istruzioni malevole cifrate. La vulnerabilità, segnalata a giugno, resta ancora attiva.
Zimbra, vulnerabilità critica RCE: attacchi in corso
CERT Polska segnala che la vulnerabilità critica di esecuzione di codice remoto in Zimbra Collaboration Suite è ora sfruttata attivamente. Gli amministratori sono invitati a monitorare i sistemi per attività sospette e applicare subito gli aggiornamenti.
CISA: attacchi in corso contro vulnerabilità critica MLflow
CISA segnala che cybercriminali stanno sfruttando una grave vulnerabilità in MLflow, piattaforma open source per l'AI, e invita tutte le agenzie federali a correggere urgentemente i sistemi esposti per evitare furti di credenziali cloud.
Citrix: patch urgenti per nuove vulnerabilità NetScaler
Citrix invita gli amministratori a intervenire subito per correggere due gravi falle di sicurezza che colpiscono NetScaler Gateway e NetScaler ADC, raccomandando l'aggiornamento immediato per evitare possibili attacchi informatici.
Pagina 2 di 4