
Tecniche di Cyberattacco e Tipologie di Minaccia - Pagina 3
117 articoli
Due arresti in Australia per attacchi supply chain TeamPCP
La polizia australiana ha arrestato due uomini dell'Australia Occidentale, accusati di 14 reati legati al gruppo TeamPCP, responsabile della compromissione di progetti open source di sicurezza come Trivy, Checkmarx KICS e LiteLLM nel marzo 2026. L'operazione ha coinvolto anche FBI e ha portato al sequestro di dispositivi elettronici.
Due gravi vulnerabilità senza patch colpiscono Kaltura mwEmbed
CERT/CC ha segnalato due vulnerabilità critiche non corrette nella libreria video HTML5 di Kaltura che permettono a un attaccante remoto di leggere file e eseguire codice senza autenticazione. Nessuna patch disponibile: urgenti le mitigazioni.
Operazione Jackal IV: 58 arresti e 263 sospetti nel blitz INTERPOL contro le frodi digitali
Un'operazione internazionale guidata da INTERPOL ha portato all'arresto di 58 persone e all'identificazione di 263 sospetti legati a gruppi criminali dell'Africa occidentale, responsabili di frodi finanziarie online, riciclaggio e altri reati digitali.
ATF conferma grave incidente dopo attacco rivendicato da Qilin
L'ATF ha confermato un grave incidente di sicurezza dopo che il gruppo ransomware Qilin ha rivendicato una violazione. Le indagini sono in corso con il Dipartimento di Giustizia e non risultano impatti sulle operazioni dell'agenzia.
GPUThor aggira la protezione ECC di NVIDIA: rischio root e DoS
La nuova tecnica di attacco Rowhammer GPUThor, sviluppata dall'Università di Toronto, riesce a superare le difese ECC delle GPU NVIDIA Ampere, consentendo escalation di privilegi fino a root e interruzioni di servizio su sistemi AI e cloud. NVIDIA pubblica raccomandazioni di sicurezza.
CISA: due test Red Team, due esiti opposti sulla sicurezza IT
CISA ha condotto due simulazioni di attacco simultanee su organizzazioni critiche USA: entrambe compromesse, ma solo una ha rilevato l'intrusione. L'agenzia evidenzia come processi e persone siano decisivi per la difesa, più degli strumenti.
Violazione dati a LACMA: esposti dati sensibili di clienti e dipendenti
Il Los Angeles County Museum of Art (LACMA) ha confermato una grave violazione dei dati avvenuta nel 2025, che ha portato all'esposizione di informazioni personali e sanitarie di clienti e dipendenti, tra cui numeri di previdenza sociale e dati medici.
Nutex Health vittima di furto dati dopo attacco informatico
Nutex Health, operatore sanitario statunitense con 28 strutture in 12 stati, ha subito una violazione dei dati: un attacco informatico ha permesso a terzi non autorizzati di accedere e sottrarre informazioni potenzialmente riservate dai server aziendali. L'azienda sta indagando sull'impatto e ha attivato le procedure di risposta.
Attacco DDoS paralizza i servizi digitali del governo norvegese
Un massiccio attacco DDoS ha colpito l'infrastruttura digitale condivisa del governo norvegese, causando interruzioni e rallentamenti nei servizi pubblici online gestiti da Digdir e Vivicta. Alcuni servizi restano parzialmente inaccessibili mentre proseguono le indagini.
24 pacchetti npm sfruttano unpkg per ospitare pagine CAPTCHA false
Un gruppo di 24 pacchetti npm viene utilizzato come infrastruttura gratuita per campagne di phishing, reindirizzando gli utenti verso pagine CAPTCHA Cloudflare false ospitate su domini affidabili e sfruttando i mirror come unpkg.
Grave falla nei router Calix: dispositivi interni esposti online
Una vulnerabilità non corretta nei router Calix GS7 XGS consente ad attaccanti remoti di creare regole di port forwarding, esponendo dispositivi della rete domestica a internet e aggirando le protezioni NAT e firewall.
Attacchi hacker contro WordPress: vulnerabilità critiche nel plugin miniOrange
Due gravi falle di sicurezza nel plugin miniOrange SAML 2.0 Single Sign On per WordPress permettono agli hacker di bypassare l'autenticazione e ottenere accesso amministrativo. Le edizioni a pagamento sono rimaste esposte per settimane, mentre gli attacchi aumentano e le patch non vengono segnalate automaticamente.
Operazione QUICSILVER: attacco informatico contro il governo del Myanmar
Un nuovo attacco di cyberspionaggio, denominato Operazione QUICSILVER, ha preso di mira il governo e il settore IT del Myanmar tramite inviti a cerimonie di laurea falsificati, diffondendo il backdoor QUICAgent scritto in Go. Gli esperti attribuiscono l'operazione a un gruppo legato alla Cina.
Cybersecurity: oltre 3.000 ricevitori satellitari GNSS vulnerabili online
Un report di Kaspersky ICS CERT rivela che più di 3.000 ricevitori GNSS sono esposti a Internet e vulnerabili ad attacchi informatici, mettendo a rischio navigazione, logistica e infrastrutture critiche. L'interconnessione tra sistemi spaziali e terrestri amplia la superficie d'attacco e aumenta le potenziali conseguenze per settori essenziali.
ToxicPanda: nuova minaccia Android blocca Google Play tramite VPN
La nuova versione del malware Android ToxicPanda sfrutta i permessi VPN per bloccare Google Play e Google Play Services, ampliando il controllo su centinaia di app e introducendo comandi remoti avanzati per eludere le protezioni di sicurezza.
Malware trasforma le autoradio Android in nodi proxy per botnet
Un attacco alla supply chain ha colpito le autoradio Android di DoFun, sfruttando un'app di aggiornamento legittima per diffondere un malware che trasforma i dispositivi in nodi proxy per botnet o li utilizza per frodi pubblicitarie.
Attacchi ai Named Pipe: come proteggere la comunicazione su Windows
I named pipe sono spesso considerati sicuri per la comunicazione tra applicazioni Windows locali, ma questa fiducia può essere pericolosa. Solo controlli di accesso rigorosi, verifica dell'identità e validazione dei dati possono prevenire attacchi e abusi di privilegi.
Attacco supply chain su Rust: malware nei pacchetti più scaricati
Il progetto Rust ha rimosso versioni malevole di tre popolari crate dopo che un account compromesso ha pubblicato release che eseguivano malware in fase di build. Gli sviluppatori sono invitati a fissare versioni sicure e verificare la presenza di file compromessi.
Falso servizio di recupero ransomware intercetta vittime e sottrae riscatti
Un affiliato ransomware si finge società di recupero 'Ransom Busters', contattando le vittime prima che l'attacco sia reso pubblico e chiedendo denaro per la decrittazione e la cancellazione dei dati, ma secondo gli esperti si appropria dei pagamenti senza fornire aiuto reale.
SynkLoader: nuovo malware colpisce Microsoft Teams con finti help desk
SynkLoader, una nuova famiglia di malware, viene diffusa tramite campagne di phishing su Microsoft Teams. Gli attaccanti si spacciano per help desk IT e rubano le credenziali degli utenti con una schermata di blocco falsa, sfruttando moduli avanzati per il controllo remoto e la persistenza.
Nuova tecnica: malware Windows diffusi tramite banner FTP
Ricercatori hanno scoperto che cybercriminali stanno sfruttando i banner dei server FTP per nascondere comandi malevoli e distribuire due nuovi trojan di accesso remoto, E4del e PINHOLE, attraverso catene di infezione che coinvolgono file ZIP e script PowerShell.
Come gli MSP possono fermare il phishing che sfugge ai filtri email
Gli attacchi di phishing alimentati dall'AI sono sempre più sofisticati e riescono a eludere i filtri email tradizionali, costringendo gli MSP ad adottare strategie di rilevamento e risposta moderne per proteggere i clienti.
Attacco supply chain su arrayref: malware nei pacchetti Rust
Un attacco supply chain ha colpito il popolare pacchetto Rust arrayref, compromettendo l'account del maintainer e diffondendo un malware infostealer durante la compilazione. L'incidente ha coinvolto milioni di download e altri pacchetti, con impatti su progetti crittografici e blockchain.
Cloudflare Workers, attacco Spectre remoto: JWT esposti a 12 bit/s
Un nuovo attacco Spectre remoto ha permesso di estrarre un JSON Web Token da Cloudflare Workers a una velocità di 12 bit al secondo, 360 volte superiore rispetto ai precedenti. Cloudflare ha già implementato contromisure avanzate per bloccare la vulnerabilità.
Zimbra, vulnerabilità critica RCE: attacchi in corso
CERT Polska segnala che la vulnerabilità critica di esecuzione di codice remoto in Zimbra Collaboration Suite è ora sfruttata attivamente. Gli amministratori sono invitati a monitorare i sistemi per attività sospette e applicare subito gli aggiornamenti.
Manic: nuovo malware Android sfrutta dispositivi vicini per rubare dati
Il malware Android Manic, attivo da febbraio e diffuso in Europa, punta soprattutto utenti ucraini e sfrutta Wi-Fi Direct e Bluetooth per esfiltrare dati anche da dispositivi offline, colpendo app bancarie, governative e crypto.
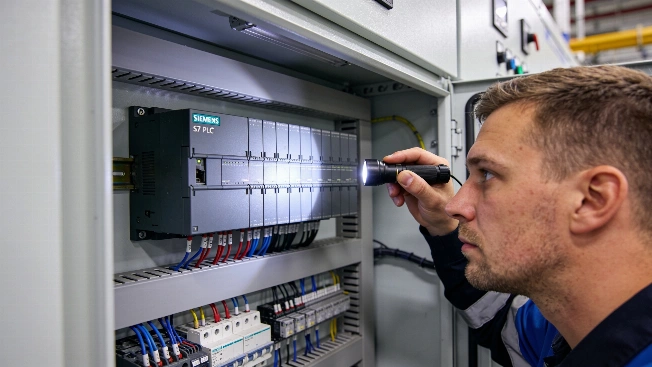
Allarme USA: attacchi AI contro PLC Siemens nelle infrastrutture critiche
Le agenzie di sicurezza statunitensi segnalano attacchi in corso che sfruttano script generati da intelligenza artificiale per colpire i PLC Siemens S7 nelle infrastrutture critiche. Si raccomandano misure urgenti per mitigare i rischi.
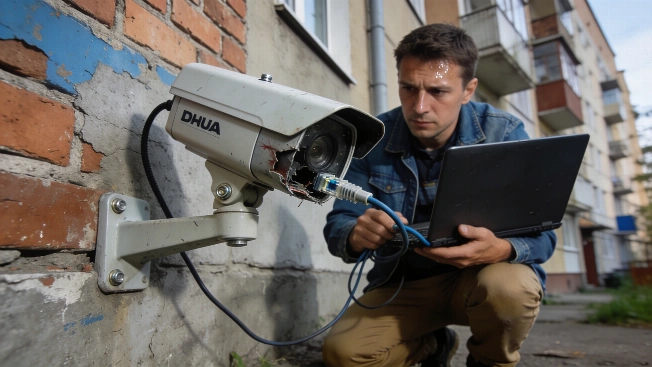
Violati oltre 14.500 videocamere Dahua in maxi attacco CameraSwarm
Un attacco informatico su larga scala ha compromesso più di 14.500 telecamere IP Dahua in Ucraina e Russia sfruttando vulnerabilità, brute force e codici di recupero offline. Gli esperti raccomandano controlli urgenti e aggiornamenti firmware.
Oltre 14.500 dispositivi Dahua violati tramite attacchi credenziali e P2P
Una campagna di attacchi informatici ha compromesso più di 14.530 dispositivi Dahua tra Ucraina e Russia sfruttando vulnerabilità di autenticazione, attacchi alle credenziali e tecniche di relay P2P. Gli esperti raccomandano aggiornamenti e disabilitazione del P2P dove non necessario.
StopAndProtect: quasi 2.000 siti WordPress violati per diffondere malware
Un'operazione cybercriminale globale, denominata StopAndProtect, sfrutta quasi 2.000 siti WordPress compromessi per distribuire malware, rubare dati sensibili e gestire una rete di dispositivi infetti, colpendo soprattutto Stati Uniti, Russia e India.
Pagina 3 di 4