
Articoli - Pagina 16
570 articoli
Il primo Cray T3D mai prodotto all'asta: la storia del Typhoon
Il Cray T3D con numero di serie 6001, noto come Typhoon e primo esemplare mai realizzato, è stato messo all'asta con una base di circa 81.000 dollari. Questa macchina storica fu la più veloce d'Europa nel 1996 e rappresenta una pietra miliare nel supercalcolo.
Tennessee vieta gli sportelli ATM di criptovalute dal 2026
Il governatore Bill Lee ha firmato una legge che vieta gli sportelli ATM di criptovalute in Tennessee dal 1° luglio 2026, dopo numerosi casi di frode e truffe. Lo Stato segue l'esempio dell'Indiana, mentre il Minnesota valuta misure simili.

Microsoft presenta Majorana 2: quantum computing pratico entro il 2029
Microsoft ha svelato Majorana 2, il nuovo chip per il quantum computing, promettendo una stabilità e affidabilità senza precedenti. L'azienda punta ora a realizzare un computer quantistico pratico già nel 2029, dimezzando i tempi previsti.

IAM: requisiti di compliance e strategie per la verifica continua
La compliance IAM richiede molto più che semplici policy documentate: le organizzazioni devono dimostrare l'effettiva applicazione dei controlli di accesso su utenti, applicazioni e infrastrutture, producendo prove concrete e continue che soddisfino le richieste degli auditor e le normative come SOX, PCI DSS, HIPAA e GDPR.

ThreatsDay: nuove minacce tra AI, cloud e malware
Il nuovo ThreatsDay Bulletin riassume le principali novità della settimana in ambito cybersecurity: attacchi contro servizi cloud, strumenti AI, campagne malware, violazioni di dati e nuove tecniche di attacco che coinvolgono aziende, enti pubblici e piattaforme digitali.
Mustang Panda usa rootkit firmato per nascondere CoolClient su Windows
Il gruppo HoneyMyte (Mustang Panda) ha aggiornato il backdoor CoolClient integrando un rootkit kernel-mode firmato per Windows, aumentando la capacità di occultamento e la protezione dei componenti malevoli sui sistemi infetti. Kaspersky ha individuato attacchi in Myanmar, Mongolia, Pakistan e Russia, colpendo anche enti governativi.
Jewelbug: spionaggio e frodi crypto con XG-Web nel mirino dei governi
Il gruppo Jewelbug, legato alla Cina, conduce operazioni di spionaggio informatico contro governi e militari, sfruttando la piattaforma XG-Web anche per truffe nel settore delle criptovalute. Le campagne colpiscono il Medio Oriente, il Sud-Est e il Sud Asia, con strumenti avanzati per il controllo remoto e il furto di dati.
Anthropic: la sfiducia nell'AI è una crisi di fiducia
Dario Amodei, CEO di Anthropic, risponde alle critiche sulle sue posizioni riguardo ai rischi dell'intelligenza artificiale, sostenendo che la diffidenza verso l'AI riflette una più ampia crisi di fiducia nei confronti delle aziende tecnologiche e delle istituzioni.

Evooo1Bot: nuova botnet Linux trasforma i router in nodi proxy
Evooo1Bot, una nuova botnet modulare basata su Mirai, prende di mira router e dispositivi gateway esposti su Internet, sfruttando vulnerabilità note per trasformarli in nodi relay SOCKS5, rubare credenziali, forzare SSH e lanciare attacchi DDoS.
Anthropic introduce la filigrana invisibile nei testi generati da Claude
Anthropic ha annunciato l'implementazione di un sistema di filigrana invisibile nei testi prodotti da Claude per rispettare l'AI Act europeo. La soluzione consente di rilevare i contenuti generati dall'AI senza alterare qualità, creatività o leggibilità.
eSIM Svizzera: le migliori offerte per evitare il roaming extra UE
Attivare una eSIM per la Svizzera è la soluzione ideale per chi viaggia oltre confine dall'Italia, consentendo di evitare i costi elevati del roaming extra UE e di accedere subito a internet senza acquistare SIM fisiche locali. Diverse offerte sono pensate per ogni esigenza di viaggio.
Shell indaga su un possibile furto dati dopo le rivendicazioni di Clop
Shell ha avviato un'indagine su un potenziale incidente di sicurezza dopo che il gruppo ransomware Clop ha dichiarato di aver sottratto 89GB di dati sensibili, tra cui disegni ingegneristici e piani di progetto. L'attacco sfrutterebbe una vulnerabilità critica nei sistemi PTC Windchill e FlexPLM.

Vulnerabilità critica SAP Commerce Cloud: attacchi già in corso
Una falla di massima gravità in SAP Commerce Cloud, corretta solo tre giorni fa, è già oggetto di attacchi attivi secondo Defused. Il bug consente l'esecuzione di codice remoto senza autenticazione e mette a rischio grandi aziende e retailer globali.

La nuova catena di attacco: Google Workspace e il rischio degli agenti AI
Gli attacchi a Google Workspace stanno cambiando: oggi il vero punto debole sono i token OAuth, spesso sfruttati sia da attori malevoli sia da agenti AI autorizzati. Analizziamo come questa evoluzione impone nuove strategie di difesa e quali controlli servono per proteggere dati e identità.

Vulnerabilità Screen Sharing su macOS: minatori Monero in azione
Il National Cyber Security Centre olandese segnala attacchi attivi che sfruttano una falla di autenticazione in macOS Screen Sharing, consentendo l'installazione di miner Monero da remoto. Apple ha già rilasciato aggiornamenti correttivi.
OpenAI e Anthropic abbassano i prezzi per contrastare la concorrenza cinese
OpenAI e Anthropic tagliano drasticamente i prezzi dei loro modelli AI per frenare la fuga di clienti verso alternative cinesi più economiche, mentre la pressione sui costi spinge le aziende occidentali a rivedere le proprie strategie di adozione dell'intelligenza artificiale.
DAZN: tutti i piani per seguire la Serie A e altri sport in streaming
La stagione 2026/27 della Serie A inizia il 22 agosto e DAZN propone cinque diversi abbonamenti per vedere il calcio italiano e altri sport. I piani variano per numero di partite, competizioni incluse e modalità di visione, con risparmi significativi sulle formule annuali.
Violazione dati RingCentral: esposti 1,6 milioni di account
Un attacco informatico condotto dal gruppo ShinyHunters ha portato al furto di dati personali relativi a 1,6 milioni di account RingCentral. L'azienda, piattaforma cloud per comunicazioni aziendali, ha confermato la compromissione a luglio 2026.
Jewelbug viola webmail governative e lancia maxi frode crypto
Il gruppo hacker Jewelbug ha compromesso account webmail di 15 enti governativi in Medio Oriente, conducendo in parallelo una vasta operazione di frode su criptovalute e campagne di spionaggio contro settori strategici come difesa e telecomunicazioni.

Attacco Akira: EDR disabilitato in Safe Mode, dati rubati ma niente cifratura
Un affiliato del ransomware Akira ha disattivato la protezione degli endpoint avviando il sistema in Safe Mode, sottratto dati sensibili e credenziali, ma non è riuscito a cifrare i file a causa di errori di memoria. L'attacco, durato meno di cinque ore, evidenzia la necessità di MFA e monitoraggio avanzato.

Apple avvisa nuovi utenti di attacchi spyware mercenari su iPhone
Apple ha inviato il 13 agosto 2026 una nuova serie di notifiche di minaccia, avvertendo alcuni utenti di iPhone di attacchi spyware mercenari altamente mirati. Questi avvisi sono considerati ad alta affidabilità e richiedono massima attenzione.
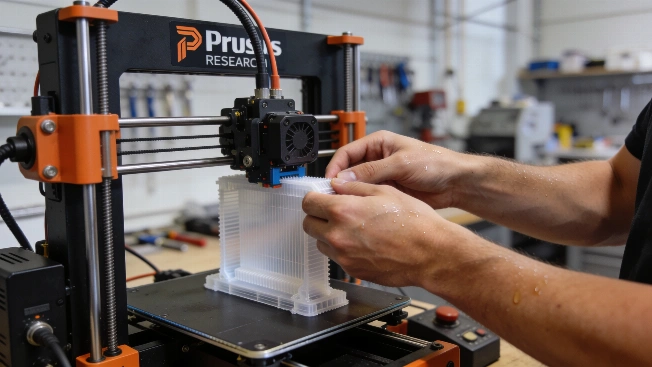
Prusa Research aggiorna XL, Core One e Core One L: seconda generazione in arrivo
Prusa Research ha annunciato che tutta la sua gamma di stampanti 3D, inclusi i modelli XL, CORE One e CORE One L, riceverà aggiornamenti di seconda generazione con la nuova sigla '+'. Tutti i nuovi ordini saranno automaticamente aggiornati al modello più recente senza costi aggiuntivi.
Strumenti per rimuovere watermark AI: boom online, ma nessuna prova reale
Dopo l'annuncio di Anthropic sull'introduzione di watermark invisibili nei testi generati da Claude, sono apparsi online numerosi strumenti che promettono di rimuoverli. Tuttavia, nessuno di questi può dimostrare di funzionare davvero, poiché il metodo di watermarking e il relativo rilevatore non sono ancora pubblici.

Attacchi City-Forum: furto dati da portali Salesforce e ServiceNow
Una campagna di furto dati in corso sfrutta strumenti personalizzati per sottrarre informazioni esposte a utenti anonimi tramite Salesforce Experience Cloud e i portali ServiceNow, colpendo aziende di diversi settori a livello globale.

WindRelay e SpyNote: nuova minaccia Android tra prestiti e furto carte
Un sofisticato attacco Android combina il malware NFC WindRelay e il RAT SpyNote per sottrarre dati delle carte di pagamento, ottenere prestiti a nome delle vittime e trasmettere in tempo reale le informazioni NFC per acquisti fraudolenti.
Microsoft corregge la vulnerabilità zero-day LegacyHive su Windows
Microsoft ha rilasciato patch di sicurezza per risolvere la vulnerabilità zero-day 'LegacyHive' su Windows, che consentiva a un attaccante locale di ottenere privilegi amministrativi. La falla era stata resa pubblica dopo il Patch Tuesday di luglio 2026.

WhatsApp introduce Scam Alert per segnalare possibili truffe
WhatsApp ha avviato la fase di test di Scam Alert, una nuova funzione opzionale che sfrutta il machine learning sul dispositivo per avvisare gli utenti di potenziali messaggi di truffa, senza inviare dati a Meta o terzi.
Via libera della Casa Bianca agli hack-back privati contro il cybercrimine
La Casa Bianca ha autorizzato un programma che permette alle aziende di sicurezza private di condurre operazioni offensive contro organizzazioni cybercriminali straniere, sotto stretto controllo governativo.

Chi controlla il codice AI? Il nodo sicurezza nell'ingestione open source
Gli strumenti di coding AI velocizzano lo sviluppo ma introducono rischi legati a dipendenze non verificate, creando nuove sfide di sicurezza nell'ingestione open source e nella gestione della supply chain.

Migliori eSIM per il Marocco: internet veloce senza roaming
Le eSIM per il Marocco permettono ai viaggiatori di accedere a internet in modo rapido, sicuro e senza costi di roaming, grazie a offerte prepagate e attivazione digitale immediata. Una soluzione ideale per chi vuole pianificare il budget e restare sempre connesso.
Pagina 16 di 19