
Sicurezza e Privacy - Pagina 2
75 articoli
Come gli MSP possono fermare il phishing che sfugge ai filtri email
Gli attacchi di phishing alimentati dall'AI sono sempre più sofisticati e riescono a eludere i filtri email tradizionali, costringendo gli MSP ad adottare strategie di rilevamento e risposta moderne per proteggere i clienti.
Cloudflare Workers, attacco Spectre remoto: JWT esposti a 12 bit/s
Un nuovo attacco Spectre remoto ha permesso di estrarre un JSON Web Token da Cloudflare Workers a una velocità di 12 bit al secondo, 360 volte superiore rispetto ai precedenti. Cloudflare ha già implementato contromisure avanzate per bloccare la vulnerabilità.
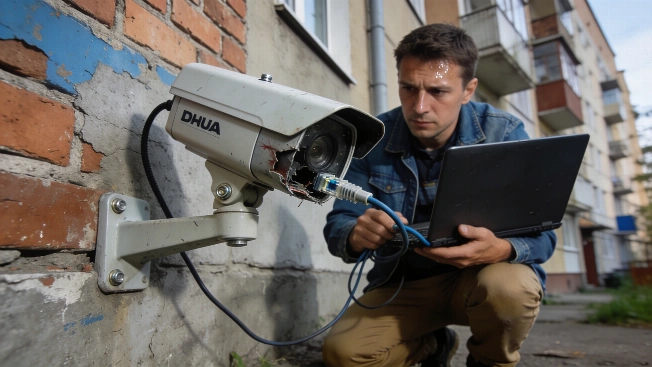
Violati oltre 14.500 videocamere Dahua in maxi attacco CameraSwarm
Un attacco informatico su larga scala ha compromesso più di 14.500 telecamere IP Dahua in Ucraina e Russia sfruttando vulnerabilità, brute force e codici di recupero offline. Gli esperti raccomandano controlli urgenti e aggiornamenti firmware.
Oltre 14.500 dispositivi Dahua violati tramite attacchi credenziali e P2P
Una campagna di attacchi informatici ha compromesso più di 14.530 dispositivi Dahua tra Ucraina e Russia sfruttando vulnerabilità di autenticazione, attacchi alle credenziali e tecniche di relay P2P. Gli esperti raccomandano aggiornamenti e disabilitazione del P2P dove non necessario.
Un solo attaccante esfiltra dati da Salesforce e ServiceNow dal 2025
Un'unica infrastruttura ha sottratto dati da portali Salesforce e ServiceNow di aziende di diversi settori per oltre un anno, secondo una ricerca di Reco. L'attacco sfrutta permessi eccessivi concessi agli utenti guest, colpendo banche, telecom e portali pubblici.
Phishing 3.0: la nuova sfida tra agenti autonomi
Le campagne di phishing si sono evolute: ora sfruttano agenti AI autonomi per attacchi personalizzati su più canali, rendendo obsolete le difese tradizionali e imponendo alle aziende di adottare strategie di sicurezza basate su intelligenza artificiale.
Tre falle in Microsoft Copilot Personal: rischio esfiltrazione dati con un click
Varonis Threat Labs ha scoperto tre vulnerabilità in Microsoft Copilot Personal che permettevano, tramite un link appositamente creato, di esfiltrare dati da app collegate con un solo click. Microsoft ha corretto i problemi il 18 agosto 2026.
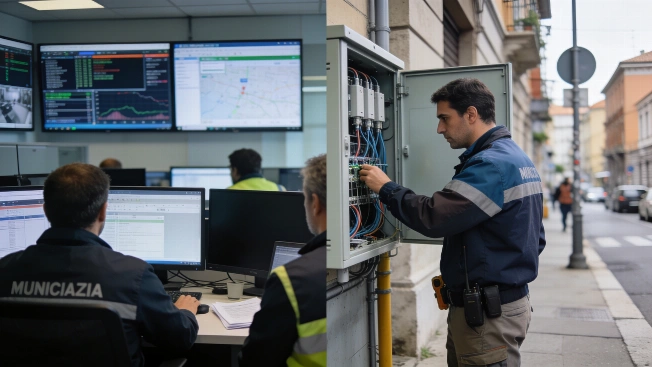
Città resilienti: oltre la smart city, dati e AI diventano essenziali
Le città del futuro dovranno integrare dati, intelligenza artificiale e cybersecurity come vere infrastrutture critiche, superando il semplice accumulo di sensori e dashboard per garantire la continuità dei servizi essenziali anche in caso di crisi.
Medusa ransomware colpisce oltre 500 infrastrutture critiche USA
CISA segnala che il gruppo ransomware Medusa ha violato più di 500 organizzazioni di infrastrutture critiche negli Stati Uniti dal giugno 2021, coinvolgendo settori come sanità, difesa, manifatturiero e servizi finanziari.
Blue Report 2026: la prevenzione cresce, ma i test comportamentali restano il vero tallone d'Achille
Il Blue Report 2026 di Picus Labs mostra che l'efficacia della prevenzione è salita al 69%, ma molte varianti silenziose degli attacchi continuano a eludere i controlli. Il report sottolinea l'urgenza di testare i comportamenti, non solo le firme, per una sicurezza realmente efficace.
UK, stop ai pagamenti di riscatti ransomware per enti pubblici e infrastrutture critiche
Il governo britannico propone di vietare i pagamenti di riscatti ransomware da parte di enti pubblici e operatori di infrastrutture critiche, come NHS, scuole e comuni, per contrastare i cyber criminali e proteggere i servizi essenziali. Le aziende private dovranno notificare eventuali pagamenti.

CISA segnala vulnerabilità critica in Ray sfruttata attivamente
CISA ha inserito una grave falla di sicurezza nel framework Ray tra le vulnerabilità note sfruttate, dopo aver rilevato attacchi attivi che consentono l'esecuzione di codice remoto tramite browser come Firefox e Safari. Gli sviluppatori sono invitati ad aggiornare urgentemente.
Microsoft elimina WMIC da Windows 11 per rafforzare la sicurezza
Microsoft ha rimosso lo strumento WMIC dalle versioni 24H2 e 25H2 di Windows 11 per ridurre i rischi di attacchi informatici e impedire l'abuso da parte di malware e cybercriminali. La decisione mira a rafforzare la protezione dei dispositivi Windows.
Nuova tecnica sfrutta Chrome DevTools per rubare sessioni su Windows
Ricercatori di sicurezza hanno documentato una tecnica post-compromissione che consente di abilitare il Chrome DevTools Protocol su browser Chrome o Edge già in esecuzione su Windows, permettendo l'accesso a cookie e sessioni senza sfruttare vulnerabilità del browser.
SafePal, violazione dati: quasi 40.000 clienti coinvolti
SafePal, produttore di wallet hardware per criptovalute, ha confermato una violazione che ha esposto i dati di quasi 40.000 clienti. Le informazioni rubate sono ora in vendita su un forum cybercriminale, ma i portafogli e i fondi restano al sicuro.
AmnesiaStealer: nuovo malware macOS ruba sessioni browser e dati sensibili
AmnesiaStealer è una nuova minaccia per macOS che consente ai criminali informatici di prendere il controllo remoto delle sessioni browser Chromium, rubando password, portafogli di criptovalute e dati personali tramite campagne ClickFix e tecniche avanzate di streaming.

PATCHCORD: nuova minaccia contro telecom afghane e infrastrutture indiane
Un attacco informatico in corso, attribuito al gruppo APT36, prende di mira operatori telecom afghani e infrastrutture critiche in Asia meridionale con il backdoor PATCHCORD, diffuso tramite falsi installer VPN e strumenti di gestione. La campagna mostra tecniche avanzate e un'evoluzione nelle strategie del gruppo.
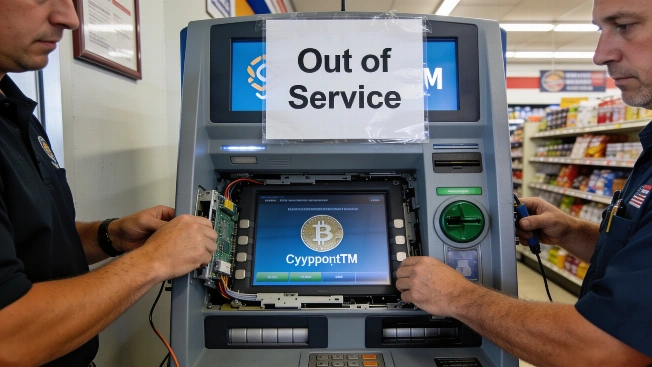
Tennessee vieta gli sportelli ATM di criptovalute dal 2026
Il governatore Bill Lee ha firmato una legge che vieta gli sportelli ATM di criptovalute in Tennessee dal 1° luglio 2026, dopo numerosi casi di frode e truffe. Lo Stato segue l'esempio dell'Indiana, mentre il Minnesota valuta misure simili.

ThreatsDay: nuove minacce tra AI, cloud e malware
Il nuovo ThreatsDay Bulletin riassume le principali novità della settimana in ambito cybersecurity: attacchi contro servizi cloud, strumenti AI, campagne malware, violazioni di dati e nuove tecniche di attacco che coinvolgono aziende, enti pubblici e piattaforme digitali.
Mustang Panda usa rootkit firmato per nascondere CoolClient su Windows
Il gruppo HoneyMyte (Mustang Panda) ha aggiornato il backdoor CoolClient integrando un rootkit kernel-mode firmato per Windows, aumentando la capacità di occultamento e la protezione dei componenti malevoli sui sistemi infetti. Kaspersky ha individuato attacchi in Myanmar, Mongolia, Pakistan e Russia, colpendo anche enti governativi.
Jewelbug: spionaggio e frodi crypto con XG-Web nel mirino dei governi
Il gruppo Jewelbug, legato alla Cina, conduce operazioni di spionaggio informatico contro governi e militari, sfruttando la piattaforma XG-Web anche per truffe nel settore delle criptovalute. Le campagne colpiscono il Medio Oriente, il Sud-Est e il Sud Asia, con strumenti avanzati per il controllo remoto e il furto di dati.

La nuova catena di attacco: Google Workspace e il rischio degli agenti AI
Gli attacchi a Google Workspace stanno cambiando: oggi il vero punto debole sono i token OAuth, spesso sfruttati sia da attori malevoli sia da agenti AI autorizzati. Analizziamo come questa evoluzione impone nuove strategie di difesa e quali controlli servono per proteggere dati e identità.

Apple avvisa nuovi utenti di attacchi spyware mercenari su iPhone
Apple ha inviato il 13 agosto 2026 una nuova serie di notifiche di minaccia, avvertendo alcuni utenti di iPhone di attacchi spyware mercenari altamente mirati. Questi avvisi sono considerati ad alta affidabilità e richiedono massima attenzione.

WindRelay e SpyNote: nuova minaccia Android tra prestiti e furto carte
Un sofisticato attacco Android combina il malware NFC WindRelay e il RAT SpyNote per sottrarre dati delle carte di pagamento, ottenere prestiti a nome delle vittime e trasmettere in tempo reale le informazioni NFC per acquisti fraudolenti.

WhatsApp introduce Scam Alert per segnalare possibili truffe
WhatsApp ha avviato la fase di test di Scam Alert, una nuova funzione opzionale che sfrutta il machine learning sul dispositivo per avvisare gli utenti di potenziali messaggi di truffa, senza inviare dati a Meta o terzi.
Via libera della Casa Bianca agli hack-back privati contro il cybercrimine
La Casa Bianca ha autorizzato un programma che permette alle aziende di sicurezza private di condurre operazioni offensive contro organizzazioni cybercriminali straniere, sotto stretto controllo governativo.
ShieldFont: il font che confonde gli scraper AI senza disturbare i lettori
Due designer hanno creato ShieldFont, un nuovo font che mira a sabotare i dati raccolti dagli scraper AI, rendendo i testi inutili per l'addestramento dei modelli senza compromettere la leggibilità per gli utenti umani. La soluzione sfrutta le legature tipografiche per sostituire le parole solo a livello di codice, lasciando intatta la visualizzazione sullo schermo.
Sovranità digitale: il controllo tecnologico oltre la localizzazione dei dati
Secondo Antonio Pescapè dell'Università Federico II, la cybersicurezza è ormai cruciale per l'autonomia nazionale. L'Italia deve investire in ricerca e sviluppo per ridurre la dipendenza dai grandi fornitori esteri e costruire una filiera tecnologica autonoma.

OpenAI lancia GPT 5.6 Cyber per la sicurezza informatica
OpenAI ha presentato GPT 5.6 Cyber, un nuovo modello AI pensato per i professionisti della cybersecurity. L’accesso è riservato a partner selezionati tra grandi aziende e fornitori di sicurezza, con l’obiettivo di rafforzare la difesa contro le vulnerabilità e accelerare la risposta agli incidenti.

Internet in vacanza: come proteggere i dati da reti pubbliche e accessi falsi
Durante i viaggi, aeroporti, hotel, bar e campeggi sono tra i luoghi più vulnerabili a truffe digitali e intercettazioni. Aggiornare i dispositivi, usare l’autenticazione a due fattori, preferire la connessione mobile e attivare una VPN sono strategie chiave per ridurre i rischi.
Pagina 2 di 3