
Ransomware - Pagina 2
66 articoli
Sandworm and Qilin breach Cisco Firewall Manager in coordinated attack
Russian military hackers and the Qilin ransomware collective have simultaneously compromised Cisco Secure Firewall Management Center, using authentication bypass and hardcoded credentials to seize control of entire enterprise firewall fleets and exfiltrate sensitive data.
Harley-Davidson named in CL0P ransomware extortion attempt
The CL0P ransomware group has listed Harley-Davidson as a target, threatening to leak data allegedly stolen from the company. Harley-Davidson has not confirmed any breach, and there is no independent evidence that data was accessed or stolen.
Mantax Otax trasforma gli smartphone Android in strumenti di ricatto digitale
Mantax Otax, il ransomware Android appena scoperto, non si limita a bloccare i file: registra lo schermo, ruba codici OTP e scatta foto segrete, offrendo ai criminali un arsenale completo per estorsione e furto di identità.
SloppyRAT slips past defenses to open the door for ransomware
SloppyRAT, a recently identified remote access trojan, is giving attackers new ways to evade detection and communicate securely inside organizations, according to Zscaler ThreatLabz.
Ransomware spinge le perdite digitali in Giappone a livelli record
Il Giappone affronta un'escalation di attacchi ransomware e truffe digitali: la National Police Agency segnala 123 casi in sei mesi e perdite per 175,5 miliardi di yen, con un aumento del 45% rispetto all'anno precedente.
Ransomware Attacks Surge as GenAI Data Leaks Threaten Global Enterprises
August 2026 saw ransomware attacks nearly double and GenAI-related data leaks become a daily threat for enterprises, with Africa and Latin America hit hardest and phishing rates climbing across sectors.
Windows 11 elimina WMIC e chiude una porta ai ransomware
Con l'aggiornamento di settembre 2026, Windows 11 rimuove definitivamente WMIC, il comando che per anni ha permesso ai ransomware di sabotare i backup e aggirare le difese. Microsoft avverte: non reinstallatelo se non strettamente necessario.
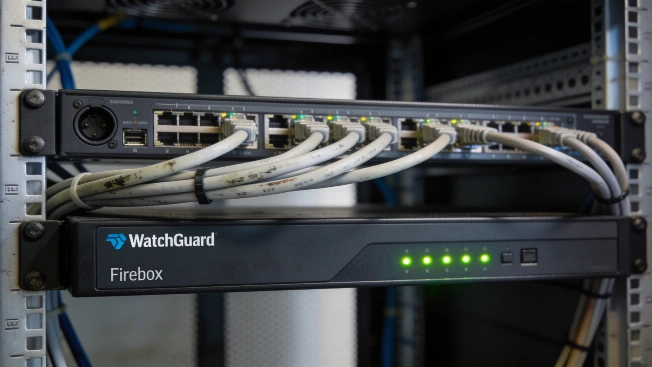
Ransomware targets WatchGuard Firebox flaw as patch delays persist
A critical WatchGuard Firebox vulnerability is now fueling ransomware attacks, with CISA confirming active exploitation and experts warning that slow patching leaves thousands of devices at risk. Teams are urged to update immediately and not wait for official ransomware flags.
Ransomware gang threatens to leak millions of Veradigm patient records
The Gentlemen ransomware group claims to hold 3.5 million patient records stolen from Veradigm after breaching a third-party vendor. The company faces mounting pressure as the attackers threaten to publish the data unless paid.
Ransomware paralizza le PMI giapponesi con un record di attacchi
Il Giappone affronta una crisi informatica senza precedenti: 123 attacchi ransomware in sei mesi, con le piccole e medie imprese nel mirino e la polizia che risponde con nuove tecnologie di difesa e recupero dati.
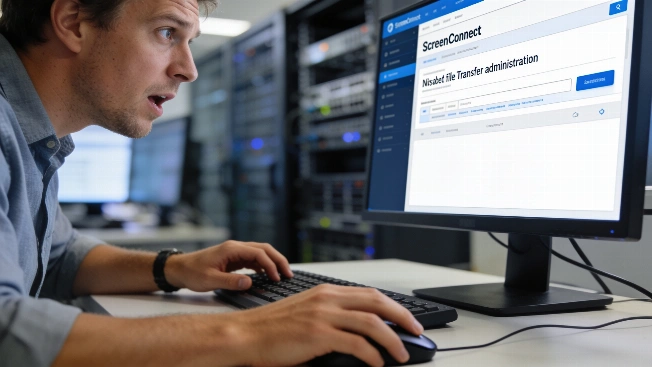
ScreenConnect sotto attacco pericolosa falla senza patch immediata
Una nuova vulnerabilità critica in ScreenConnect minaccia migliaia di sistemi. ConnectWise offre solo soluzioni temporanee mentre gli attacchi aumentano e la patch definitiva è ancora in arrivo.
Ransomware: il test che ogni MSP deve superare
Quando il ransomware colpisce, la differenza tra un MSP preparato e uno impreparato si misura in minuti, non in giorni. Ecco la checklist concreta che separa la resilienza operativa dalla semplice speranza di backup.
Gli attacchi informatici puntano sulla ripetibilità, non sulla novità
I criminali informatici preferiscono tecniche standardizzate e ripetibili come ClickFix e il living-off-the-land, puntando su volume e prevedibilità invece che su exploit innovativi. Questo approccio rende gli attacchi più economici, scalabili e difficili da individuare, ma offre anche opportunità di difesa più mirate.
Aurora ransomware sfrutta Cursor AI per colpire dieci aziende
Il gruppo Aurora, legato al ransomware, ha utilizzato l'assistente di codifica AI Cursor di SpaceX per violare reti aziendali in nove paesi tra aprile e luglio 2026, prendendo di mira oltre 20 organizzazioni e riuscendo a compromettere almeno dieci di esse.
Berlino conferma furto di dati dopo attacco ransomware Rhysida
L'amministrazione di Berlino ha confermato che i cybercriminali hanno sottratto dati sensibili dopo che il gruppo ransomware Rhysida ha rivendicato l'attacco. Le indagini sono in corso e la città non intende pagare alcun riscatto.
PaperCut: vulnerabilità zero-day in NG e MF sfruttata da attacchi attivi
PaperCut ha lanciato un allarme su una vulnerabilità zero-day che interessa tutte le versioni dei software PaperCut NG e PaperCut MF, già sfruttata da hacker in attacchi reali. L'azienda invita a limitare l'accesso ai server solo a IP affidabili e ha rilasciato patch d'emergenza.
ATF conferma grave incidente dopo attacco rivendicato da Qilin
L'ATF ha confermato un grave incidente di sicurezza dopo che il gruppo ransomware Qilin ha rivendicato una violazione. Le indagini sono in corso con il Dipartimento di Giustizia e non risultano impatti sulle operazioni dell'agenzia.
Microsoft SharePoint sotto attacco: sfruttata catena RCE con exploit pubblici
Una catena di due vulnerabilità in Microsoft SharePoint consente agli hacker di eseguire codice remoto su server non aggiornati. Proof-of-concept pubblici hanno accelerato gli attacchi, mentre le autorità invitano a rafforzare la sicurezza.
Falso servizio di recupero ransomware intercetta vittime e sottrae riscatti
Un affiliato ransomware si finge società di recupero 'Ransom Busters', contattando le vittime prima che l'attacco sia reso pubblico e chiedendo denaro per la decrittazione e la cancellazione dei dati, ma secondo gli esperti si appropria dei pagamenti senza fornire aiuto reale.
CISA segnala vulnerabilità critiche in macOS, SharePoint e vCenter
CISA ha inserito quattro vulnerabilità critiche nei sistemi macOS, Microsoft SharePoint, VMware vCenter e Microsoft IKE nel catalogo KEV, segnalando che sono attivamente sfruttate nonostante le patch già disponibili.
Medusa ransomware colpisce oltre 500 infrastrutture critiche USA
CISA segnala che il gruppo ransomware Medusa ha violato più di 500 organizzazioni di infrastrutture critiche negli Stati Uniti dal giugno 2021, coinvolgendo settori come sanità, difesa, manifatturiero e servizi finanziari.
Grave falla RCE in Windows IKE: attacchi in corso, CISA ordina patch
Una vulnerabilità critica di esecuzione di codice remoto nel componente Windows Internet Key Exchange (IKE) Extension è ora sfruttata attivamente. Tutte le versioni supportate di Windows 10, 11 e Server sono a rischio. CISA impone patch immediate e avverte di gravi rischi per enti pubblici e privati.
Clop sviluppa web shell su misura per attacchi a PTC Windchill
Un web shell Java personalizzato, attribuito al gruppo ransomware Clop, è stato creato per colpire i server PTC Windchill e FlexPLM sfruttando la vulnerabilità critica CVE-2026-12569, consentendo il furto di dati aziendali sensibili.
UK, stop ai pagamenti di riscatti ransomware per enti pubblici e infrastrutture critiche
Il governo britannico propone di vietare i pagamenti di riscatti ransomware da parte di enti pubblici e operatori di infrastrutture critiche, come NHS, scuole e comuni, per contrastare i cyber criminali e proteggere i servizi essenziali. Le aziende private dovranno notificare eventuali pagamenti.

Attacco ransomware Babuk su VMware vCenter: sospetti su gruppo cinese
Un gruppo APT sospettato di legami con la Cina ha sfruttato una vulnerabilità critica appena corretta in Broadcom VMware vCenter, compromettendo centinaia di sistemi in tutto il mondo e distribuendo ransomware derivato da Babuk.
Shell indaga su un possibile furto dati dopo le rivendicazioni di Clop
Shell ha avviato un'indagine su un potenziale incidente di sicurezza dopo che il gruppo ransomware Clop ha dichiarato di aver sottratto 89GB di dati sensibili, tra cui disegni ingegneristici e piani di progetto. L'attacco sfrutterebbe una vulnerabilità critica nei sistemi PTC Windchill e FlexPLM.

Attacco Akira: EDR disabilitato in Safe Mode, dati rubati ma niente cifratura
Un affiliato del ransomware Akira ha disattivato la protezione degli endpoint avviando il sistema in Safe Mode, sottratto dati sensibili e credenziali, ma non è riuscito a cifrare i file a causa di errori di memoria. L'attacco, durato meno di cinque ore, evidenzia la necessità di MFA e monitoraggio avanzato.
Via libera della Casa Bianca agli hack-back privati contro il cybercrimine
La Casa Bianca ha autorizzato un programma che permette alle aziende di sicurezza private di condurre operazioni offensive contro organizzazioni cybercriminali straniere, sotto stretto controllo governativo.

StormEncryptor: nuovo ransomware lanciato da ex affiliato Medusa
Un gruppo cybercriminale già legato all’operazione Medusa ha iniziato a diffondere StormEncryptor, un nuovo ransomware individuato da Microsoft Threat Intelligence come Storm-1175. Gli attacchi sfruttano una vulnerabilità critica in N-central e puntano a estorcere denaro minacciando la pubblicazione dei dati rubati.

CISA: ransomware sfruttano falle critiche in SonicWall SMA1000
CISA conferma che gruppi ransomware stanno sfruttando due vulnerabilità appena corrette nei gateway SonicWall SMA1000, tra cui una SSRF di gravità massima. L’agenzia invita a installare subito le patch per ridurre i rischi.
Pagina 2 di 3