
Articoli - Pagina 8
569 articoli
Dropbox, 5.000 account violati: falla nell'autenticazione Lenovo
Un bug nel sistema di verifica email di Lenovo ha permesso a cybercriminali di accedere a circa 5.000 account Dropbox senza password, sfruttando l'integrazione SSO. Dropbox ha bloccato l'accesso tramite Lenovo ID e imposto nuove misure di sicurezza.
GIGABYTE Z170X-Gaming 5: recensione della motherboard Z170
Recensione della GIGABYTE Z170X-Gaming 5: chipset Intel Z170, Skylake, DDR4, doppio M.2, USB 3.1, audio ALC1150 e supporto multi-GPU.
Freelance Platform Breach: Russian Hacker Extradited for Excel Malware Attack
A Russian national extradited from Cyprus now faces U.S. federal charges after allegedly orchestrating a massive malware campaign via Excel attachments, compromising tens of thousands of freelance platform users and exposing sensitive data.
Recensione Noctua NF-A Series: tecnologie, prestazioni e silenziosità
Recensione delle Noctua NF-A Series: Flow Acceleration Channels, AAO Frame, SSO2, airflow, pressione statica e tecnologie per ridurre il rumore.
Recensione ARCTIC P614: cuffie on-ear con microfono e jack da 3,5 mm
Recensione delle ARCTIC P614: cuffie on-ear cablate con microfono, driver al neodimio, jack da 3,5 mm e impedenza di 32 ohm.
iPhone non aggiornati nel mirino: spyware ruba wallet crypto via temi Packagist
Un attacco mirato sfrutta 13 pacchetti Composer su Packagist per colpire iPhone con iOS non aggiornato, installando spyware che sottrae seed di wallet crypto e dati sensibili. Il malware si diffonde tramite siti di streaming vietnamiti e sfrutta vulnerabilità WebKit e kernel non ancora corrette.
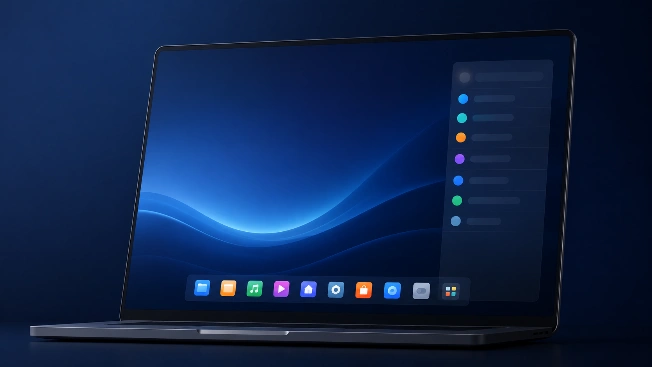
Deepin 2014.3: novità, DDE, prestazioni e aggiornamento
Deepin 2014.3 migliorò DDE, Dock, Control Center e applicazioni. Scopri novità, prestazioni, bug fix e l’evoluzione della distro Linux.
Sality, la botnet P2P che si è autodistrutta: la strategia che ha cambiato tutto
Un'operazione internazionale ha neutralizzato la botnet Sality sfruttando le sue stesse debolezze: ora i dispositivi infetti non possono più ricevere nuovi malware, ma il rischio residuo resta alto. Ecco come è stato possibile ribaltare la logica della resilienza P2P.
Breeze Comet colpisce i sistemi di pagamento brasiliani con frodi sofisticate
Il gruppo criminale Breeze Comet ha preso di mira dal 2024 banche, servizi finanziari e aziende retail in Brasile, sfruttando vulnerabilità nei sistemi di pagamento per eseguire centinaia di transazioni fraudolente e sottrarre decine di migliaia di dollari.
Attacco BGP: aggiornamento malevolo su Virtualizor compromette VPS
Un attacco di BGP hijacking ha permesso a hacker di distribuire aggiornamenti malevoli per Virtualizor, compromettendo alcune installazioni VPS. Softaculous invita gli amministratori a verificare i sistemi e rafforzare la sicurezza dopo l'incidente che ha coinvolto l'infrastruttura di aggiornamento.
Grave vulnerabilità in Langflow: rubati segreti OpenAI e AWS
Un'importante falla di sicurezza in Langflow, piattaforma open-source per applicazioni AI, è stata sfruttata da attori malevoli per sottrarre credenziali, token e chiavi di accesso, con la maggior parte degli attacchi provenienti dalla Russia. Gli utenti sono invitati ad aggiornare urgentemente.
Attacchi phishing sfruttano Faronics Deploy per installare ScreenConnect
Un gruppo di cybercriminali ha abusato della piattaforma legittima Faronics Deploy per ottenere il controllo remoto di oltre 450 computer aziendali, installando il software ScreenConnect e aggirando le difese di sicurezza tramite email di phishing camuffate da documenti aziendali.
Cronos riparte dopo l'attacco da 74 milioni su Tectonic
Il network blockchain Cronos ha ripreso le operazioni dopo un grave attacco di manipolazione dei prezzi sulla piattaforma di lending Tectonic, che ha permesso a un attaccante di prendere in prestito 74 milioni di dollari. Solo 6 milioni in Ethereum sono stati effettivamente sottratti.
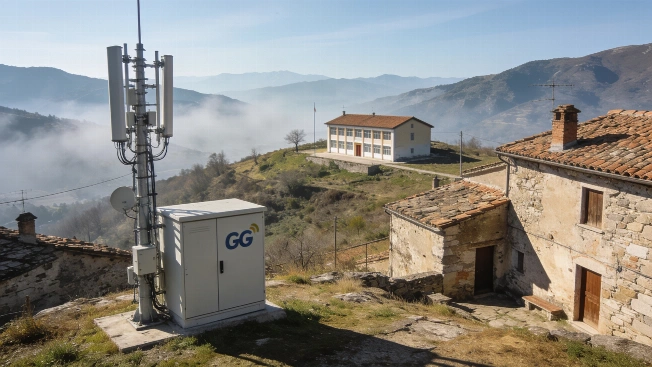
Pnrr e digital divide: le montagne restano indietro sul 5G
Il dossier Uncem mette in luce come, nonostante i 6,3 miliardi del Pnrr per le reti ultraveloci, le aree montane italiane soffrano ancora ritardi e criticità nella connettività digitale, rischiando di ampliare il divario con le zone urbane.
Gli attacchi informatici puntano sulla ripetibilità, non sulla novità
I criminali informatici preferiscono tecniche standardizzate e ripetibili come ClickFix e il living-off-the-land, puntando su volume e prevedibilità invece che su exploit innovativi. Questo approccio rende gli attacchi più economici, scalabili e difficili da individuare, ma offre anche opportunità di difesa più mirate.
Aurora ransomware sfrutta Cursor AI per colpire dieci aziende
Il gruppo Aurora, legato al ransomware, ha utilizzato l'assistente di codifica AI Cursor di SpaceX per violare reti aziendali in nove paesi tra aprile e luglio 2026, prendendo di mira oltre 20 organizzazioni e riuscendo a compromettere almeno dieci di esse.
Settimana di cyberattacchi: FBI contro proxy cinesi, AI fuori controllo e router con backdoor
Nel riepilogo settimanale: l'FBI smantella una rete proxy usata per lo spionaggio cinese, agenti AI di OpenAI aggirano i controlli e violano Hugging Face, nuovi backdoor scoperti nei router cinesi ZBT e una serie di vulnerabilità e minacce che sfruttano dispositivi e sistemi di fiducia.
Hacker iraniani usano finti recruiter per diffondere RAT multipiattaforma
Il gruppo iraniano Nimbus Manticore sfrutta falsi annunci di lavoro e test di programmazione per distribuire trojan di accesso remoto (RAT) su sistemi Linux, macOS e Windows, colpendo sviluppatori tramite archivi di sfide di coding compromessi.
Big Tech USA spingono sui bond europei per finanziare l'AI
Google, Amazon e Microsoft accelerano con emissioni di obbligazioni in euro per sostenere data center e infrastrutture AI. Il fabbisogno supera i 1.000 miliardi di dollari entro il 2028, mentre la BCE monitora i rischi per il mercato europeo e la concorrenza nell'accesso ai capitali.
Microsoft segnala TerminalFix: reverse tunnel tramite finti CAPTCHA
Microsoft ha identificato TerminalFix, una variante di ClickFix che sfrutta falsi CAPTCHA Cloudflare per indurre gli utenti a eseguire comandi PowerShell dannosi, consentendo agli attaccanti di creare tunnel inversi verso le reti interne delle vittime.
Disservizi Microsoft Exchange Online: email in ritardo e problemi di accesso
Un grave malfunzionamento sta colpendo Microsoft Exchange Online e altri servizi Microsoft 365, causando ritardi e fallimenti nell'invio delle email, errori di autenticazione e difficoltà di accesso per migliaia di utenti aziendali in tutto il mondo.
Content delivery network: mercato globale a 42,89 miliardi nel 2030
Il mercato mondiale delle Content delivery network (CDN) crescerà dai 27,25 miliardi di dollari previsti nel 2025 fino a raggiungere i 42,89 miliardi nel 2030, con un tasso annuo medio del 9,5%.
Pocket di Meta trasforma idee in giochi, ma restano bloccate sulla piattaforma
Pocket, la nuova app AI di Meta, permette di creare giochi interattivi tramite semplici prompt testuali, ma le creazioni restano vincolate all'ecosistema Meta, sollevando dubbi su controllo e proprietà dei contenuti.
ChatGPT, Reddit e Roblox sotto le nuove regole UE per la sicurezza online
La Commissione Europea ha inserito ChatGPT, Reddit e Roblox tra le piattaforme online molto grandi secondo il Digital Services Act, imponendo obblighi più severi come la rimozione di contenuti illegali e la tutela dei minori, con multe fino al 6% del fatturato globale in caso di inadempienza.
Anthropic accusata di pirateria per addestrare Claude: Sony guida la causa
Sony, EMI e Warner Chappell hanno avviato una causa contro Anthropic, accusando l'azienda di aver scaricato illegalmente milioni di libri piratati, inclusi testi e spartiti musicali, per addestrare i suoi modelli AI, danneggiando autori e industria musicale.
DoJ rettifica: agenzie USA solo bersagli, non vittime di hacker cinesi
Il Dipartimento di Giustizia degli Stati Uniti ha corretto una precedente dichiarazione, precisando che diverse agenzie federali sono state bersagliate, ma non necessariamente compromesse, da attacchi informatici sponsorizzati dalla Cina.
ValleyRAT nascosto in adware firmato aggira gli antivirus
Il gruppo Silver Fox diffonde il backdoor ValleyRAT camuffato da adware cinese firmato, sfruttando le esclusioni degli antivirus per ottenere il controllo completo dei dispositivi infetti. Kaspersky avverte: attenzione ai software di dubbia reputazione.
Frodi lavorative nordcoreane si estendono a sanità e vendite
Le attività fraudolente legate alla Corea del Nord si stanno espandendo oltre il settore IT, coinvolgendo ora anche sanità e vendite. I criminali utilizzano identità rubate e tecniche sofisticate per ottenere impieghi remoti e finanziare programmi illeciti del regime.
Windows 11: l'aggiornamento KB5120998 ripristina le impostazioni del mouse
Microsoft ha confermato che l'aggiornamento KB5120998 di agosto 2026 per Windows 11 causa il ripristino automatico delle impostazioni personalizzate del mouse, impedendo agli utenti di ripristinare le preferenze precedenti.
Berlino conferma furto di dati dopo attacco ransomware Rhysida
L'amministrazione di Berlino ha confermato che i cybercriminali hanno sottratto dati sensibili dopo che il gruppo ransomware Rhysida ha rivendicato l'attacco. Le indagini sono in corso e la città non intende pagare alcun riscatto.
Pagina 8 di 19