
Articoli - Pagina 9
569 articoli
File server: come gestirli in sicurezza nell'era del cloud
Nonostante la diffusione dei servizi cloud, molte aziende italiane continuano a utilizzare file server locali per motivi di costo, controllo e conformità. Ecco cinque pratiche fondamentali per amministrarli in modo sicuro ed efficiente.
Fire Ant trasforma router Cisco in piattaforme di spionaggio
Il gruppo di spionaggio Fire Ant, legato alla Cina, ha cambiato strategia compromettendo router Cisco con malware personalizzato, trasformandoli in strumenti di sorveglianza e ponti segreti per infiltrarsi nelle reti aziendali.
Smartphone, spedizioni in calo del 14% nel 2026: Samsung torna leader
Secondo Counterpoint Research, il mercato globale degli smartphone subirà una contrazione del 14,3% nel 2026, con una ripresa prevista solo dal 2028. Samsung potrebbe riconquistare la prima posizione mondiale, mentre Apple e i produttori cinesi affrontano sfide diverse.
Estensioni Chrome ed Edge rimosse per furto di criptovalute e dati
Un'ondata di estensioni malevole per Chrome ed Edge ha colpito decine di migliaia di utenti, rubando criptovalute e dati sensibili tramite moduli malware sofisticati. Google ha già rimosso le estensioni dal Chrome Web Store, ma alcune restano disponibili su Edge.
Anthropic: malware infostealer ruba sessioni Claude e svuota gli account
Anthropic avverte che malware infostealer stanno sottraendo sessioni attive di login Claude dai PC degli utenti, consentendo accessi non autorizzati e consumo di credito. L'azienda ha avviato il logout forzato, la rimozione dei metodi di pagamento e il rimborso delle spese fraudolente.
FulcrumSec rivendica il furto di 86 GB di dati da Manchester Airports Group
Il gruppo di estorsione FulcrumSec ha dichiarato di aver violato Manchester Airports Group, sottraendo circa 86 GB di dati sensibili dei clienti, inclusi dettagli su prenotazioni, viaggi e informazioni personali, con impatti potenzialmente più ampi di quanto inizialmente comunicato.
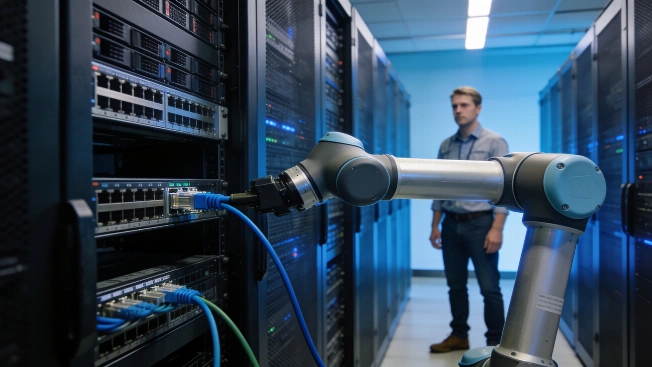
Meta testa robot per automatizzare i lavori nei suoi data center
Meta sta sperimentando robot in grado di collegare cavi, riavviare server e svolgere altre mansioni fisiche nei suoi data center, con l'obiettivo di ridurre la dipendenza dal lavoro umano e aumentare l'efficienza mentre cresce l'investimento nelle infrastrutture AI.
Grave falla Cosmos EVM: fondi sottratti dopo patch pubblica
Una vulnerabilità critica nella gestione dei saldi del modulo Cosmos EVM è stata sfruttata per sottrarre fondi da sei blockchain, nonostante Cosmos Labs fosse a conoscenza del problema e avesse già rilasciato le patch necessarie. L'incidente solleva interrogativi sulla gestione delle comunicazioni di sicurezza e sulla protezione degli utenti.
APT28: il malware HOOKEDGE colpisce governi e diplomazia in Europa
Nuove campagne informatiche attribuite ad APT28 hanno preso di mira enti governativi e diplomatici in Romania, Spagna e Turchia tra settembre 2025 e aprile 2026, diffondendo il backdoor HOOKEDGE tramite documenti Word con macro malevoli.
Due falle RCE root nei robot Unitree G1 EDU, una via Bluetooth
Il ricercatore Olivier Laflamme ha scoperto due vulnerabilità indipendenti che consentono l'esecuzione di codice remoto come root sui robot umanoidi Unitree G1 EDU, una delle quali sfrutta la connessione Bluetooth Low Energy. Non è ancora disponibile una versione firmware corretta.
Cinque vulnerabilità critiche in plugin e temi WordPress: rischio takeover
Sono state individuate cinque gravi vulnerabilità in plugin e temi WordPress molto diffusi, tra cui WPMU DEV Dashboard, Avada, TranslatePress, Pods e GiveWP. Le falle permettono bypass dell'autenticazione, escalation di privilegi e persino esecuzione di codice remoto, esponendo i siti a rischi di compromissione totale.
Anthropic riduce i limiti settimanali di Claude Code del 17%
Anthropic ha annunciato che dal 14 settembre i limiti settimanali di Claude Code per i piani Pro, Max, Team ed Enterprise aumenteranno del 25% rispetto allo standard, ma rappresentano comunque una riduzione del 17% rispetto ai limiti temporanei attuali.
Estensioni Chrome ed Edge infette rubano wallet e criptovalute
Un gruppo di 19 estensioni per Chrome ed Edge, attive da febbraio 2024, è stato scoperto con codice malevolo capace di rubare segreti dei wallet e svuotare criptovalute. La campagna, denominata Superior, sfrutta estensioni legittime e aggiornamenti automatici per colpire migliaia di utenti.
Brave introduce Email Aliases per proteggere la privacy online
Brave Browser 1.94 lancia la funzione Email Aliases, che consente agli utenti di generare indirizzi email usa e getta per nascondere la propria email reale ai siti web, riducendo i rischi di tracciamento, spam e phishing.
AI accelera la scoperta delle vulnerabilità: la difesa è pronta?
L'intelligenza artificiale sta rivoluzionando la scoperta delle vulnerabilità, ma la gestione e la prioritizzazione dei rischi fatica a tenere il passo con l'aumento esponenziale delle segnalazioni e i ritardi nell'arricchimento dei dati.
Grave vulnerabilità in GiveWP: rischio comandi remoti sui server WordPress
Una falla critica nel plugin GiveWP per WordPress consente a malintenzionati non autenticati di eseguire comandi arbitrari sul server. Il problema, che interessa le versioni fino alla 4.16.7.1, è stato risolto con l'aggiornamento 4.16.7.2.
PaperCut rilascia una seconda patch urgente per vulnerabilità critiche
PaperCut ha pubblicato una seconda patch di emergenza per correggere due gravi vulnerabilità sfruttate attivamente nei software PaperCut NG e MF, dopo che i ricercatori hanno individuato diversi metodi per aggirare le prime correzioni.
McKesson: violazione dati, ShinyHunters rivendica furto di 284 milioni di record
McKesson, colosso della distribuzione farmaceutica, ha confermato una violazione informatica con accesso non autorizzato a dati tramite applicazioni di terze parti. Il gruppo ShinyHunters sostiene di aver sottratto 284 milioni di record relativi a pazienti.
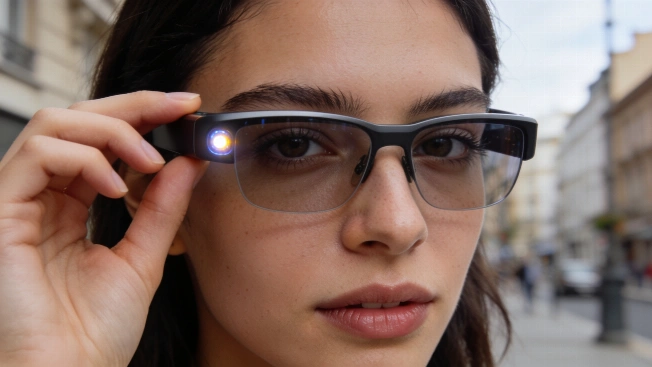
Meta aggiorna gli occhiali AI per bloccare registrazioni non consensuali
Meta ha introdotto un aggiornamento per i suoi occhiali AI che impedisce agli utenti di coprire la spia LED di registrazione, rafforzando le misure di privacy dopo le polemiche e le indagini in corso su registrazioni non autorizzate e gestione dei dati.
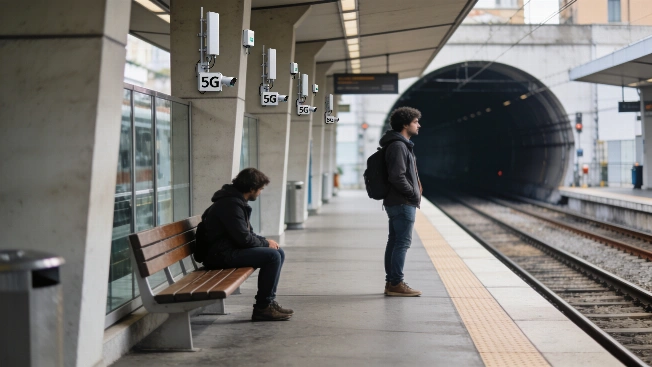
INWIT trasforma la mobilità con infrastrutture digitali condivise
Le soluzioni digitali di INWIT, tra reti multi-operatore, DAS, IoT e intelligenza artificiale, stanno rivoluzionando la mobilità in Italia, rendendo trasporti e infrastrutture più efficienti, sicuri e sostenibili su tutto il territorio nazionale.
Al via la gara per la banda 26 GHz bassa: pubblicato l'avviso in Gazzetta
Pubblicato in Gazzetta Ufficiale l'avviso di gara per l'assegnazione dei diritti d'uso delle frequenze 24,25-26,50 GHz, fondamentali per lo sviluppo delle reti wireless ultrabroadband e delle applicazioni 5G in Italia. La procedura segue la delibera Agcom e coinvolge operatori Fwa e mobili.
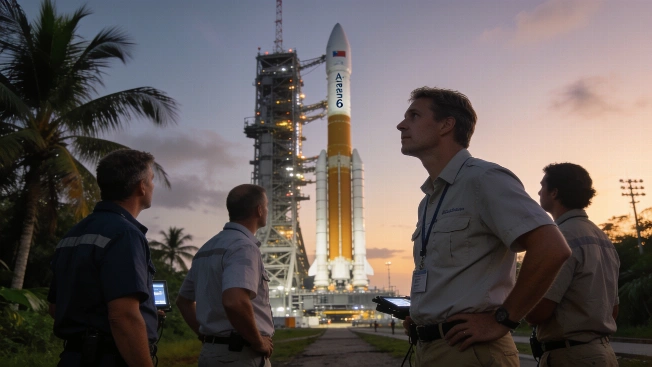
MTG-I2, nuovo Meteosat in orbita: osservazioni meteo ogni 2,5 minuti
Il satellite europeo MTG-I2 è stato lanciato con successo, promettendo osservazioni meteorologiche più frequenti e dettagliate per migliorare le previsioni e la gestione delle emergenze in Europa e Africa.
Fastweb porta 120 corsi digitali gratuiti su AppLi
Grazie a un accordo con il Ministero del Lavoro, AppLi integra 120 corsi on demand di Fastweb Digital Academy su intelligenza artificiale, cybersecurity, cloud, blockchain, design e marketing, ampliando l'offerta formativa gratuita per chi cerca lavoro.
Perché l'Identity Fabric sarà cruciale per la sicurezza nel 2026
L'Identity Fabric integra sistemi di identità frammentati in un unico livello osservabile, fondamentale per gestire accessi in ambienti cloud ibridi e multi-cloud, ridurre i rischi di identità non gestite e garantire coerenza tra policy e utilizzo reale.
Grave falla ownCloud: rubati dati nucleari nelle Filippine
Una vulnerabilità critica di ownCloud è stata sfruttata da un attore malevolo di lingua cinese per colpire un ente di ricerca nucleare filippino, portando all'esfiltrazione di dati sensibili tra cui piani strategici, database e credenziali.
Windows 11 KB5120998: tutte le novità dell'aggiornamento di agosto
Microsoft ha rilasciato l'aggiornamento cumulativo KB5120998 in anteprima per Windows 11 25H2 e 24H2, introducendo 35 miglioramenti tra cui nuove opzioni per la taskbar, il menu Start e la ricerca, oltre a una funzione di protezione amministratore.
ServiceNow: patch critici per tre vulnerabilità AI Platform
ServiceNow ha rilasciato aggiornamenti di sicurezza per correggere tre vulnerabilità di gravità massima nella piattaforma AI Platform, che possono essere sfruttate per attacchi di code injection, SQL injection ed escalation dei privilegi. L'azienda invita i clienti ad aggiornare subito i sistemi.
Hasbro rivela violazione dati: compromessi i dati di 436 dipendenti
Hasbro ha comunicato una violazione dei dati che ha esposto informazioni personali e finanziarie di un numero imprecisato di dipendenti, con 436 casi confermati in Massachusetts. L'azienda ha adottato misure di sicurezza aggiuntive per contenere l'incidente.
L'impatto del consumo idrico dei data center AI negli Stati Uniti
La crescita dei data center per l'AI negli USA solleva preoccupazioni per il consumo d'acqua, ma innovazioni tecnologiche e strategie di localizzazione promettono di ridurre l'impatto, soprattutto nelle aree soggette a siccità.
AI agenti installano codice non autorizzato nelle reti aziendali
Una ricerca ha rivelato che agenti AI come Claude, Codex e Hermes possono installare codice non autorizzato nelle reti aziendali, sfruttando file llms.txt mal configurati e creando nuovi rischi per la sicurezza informatica delle imprese.
Pagina 9 di 19